


Злоумышленники пытались забэкдорить телеком Кыргызстана и Таджикистана

Злоумышленники пытались забэкдорить телеком Кыргызстана и Таджикистана

Злоумышленники пытались забэкдорить телеком Кыргызстана и Таджикистана

Осенью 2025 года специалисты Positive Technologies по киберразведке выявили две схожие кампании, нацеленные на засев бэкдоров в сетях телеком-провайдеров Кыргызстана. В прошлом месяце атаки по тому же сценарию проводились в Таджикистане.

Во всех случаях злоумышленники прибегли к имейл-рассылкам на адреса целевых организаций. Поддельные письма содержали вредоносное вложение либо ссылку на такой файл; сами зловреды были замаскированы под легитимные компоненты Microsoft Windows.

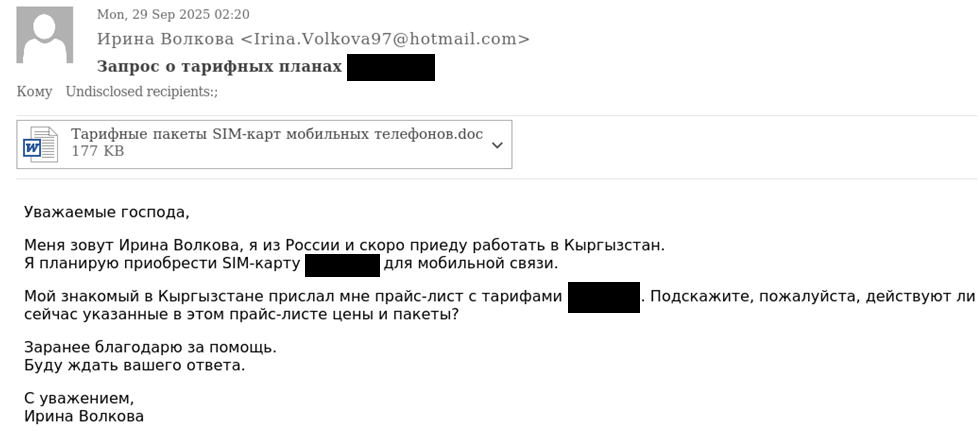
Фальшивки, разосланные в сентябре киргизским операторам связи, были написаны от имени потенциальных клиентов. Автор интересовался действующими тарифами мобильной связи.


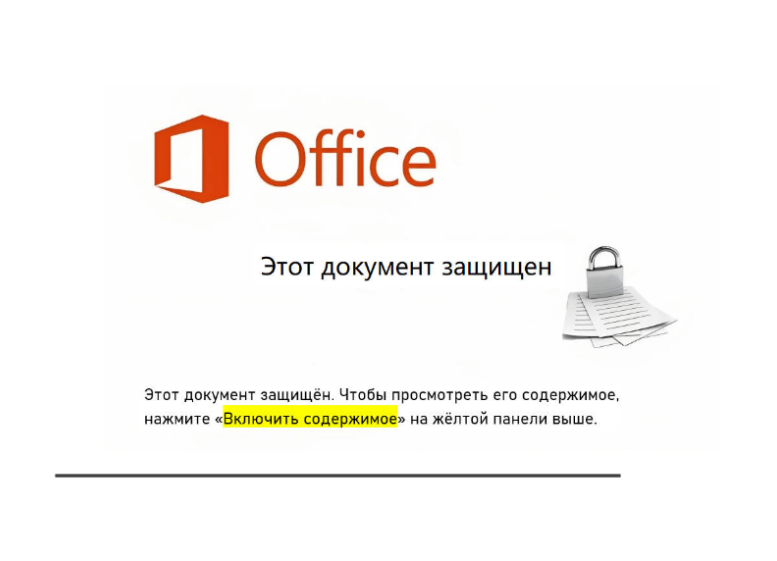
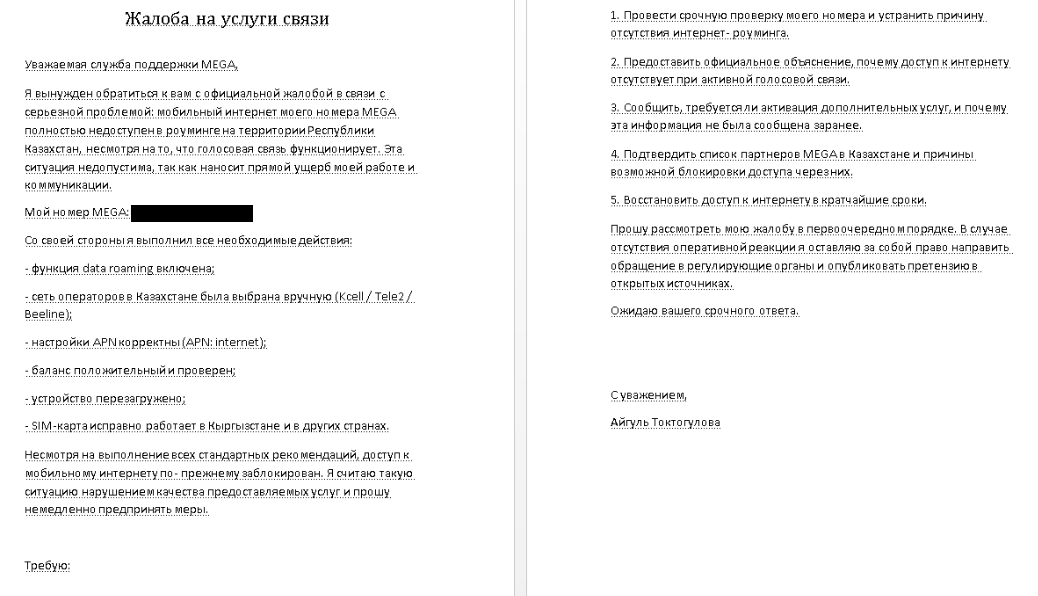
При открытии вложения получателю отображалась картинка с русскоязычной просьбой включить макрос. При его активации жертве для отвода глаз показывали тарифный план (скопированный у другого провайдера!), и происходила установка целевого зловреда.


Анализ показал, что загруженный скриптом бэкдор (в PT его нарекли LuciDoor) написан на C++ и умеет подключаться к C2 не только напрямую, но также через системные прокси и другие серверы в инфраструктуре жертвы. В его задачи входят сбор информации о зараженном устройстве, загрузка программ и эксфильтрация данных.

Повторные атаки на телеком Кыргызстана были зафиксированы в ноябре. Злоумышленники сменили документ-приманку, допустив тот же промах (в нем было указано имя, не совпадающее с адресатом), и итоговый Windows-бэкдор — на сей раз это был MarsSnake, уже засветившийся в шпионских атаках на территории Саудовской Аравии.


Бэкдор MarsSnake примечателен простотой настройки: изменения вносятся через обновление параметров в загрузчике, то есть не требуют времени на пересборку исполняемого файла. После закрепления зловред собирает системные данные, создает уникальный идентификатор и передает все на C2.

«Интересно, что в атаках прошлого года вредоносные документы были на русском языке, при этом в настройках фигурировали арабский, английский и китайский, — отметил эксперт PT ESC TI Александр Бадаев. — В файлах мы также обнаружили поле, свидетельствующее об использовании китайского языка. Вероятно, у злоумышленников установлен пакет Microsoft Office с соответствующим параметром, или они применили шаблон документа на китайском».

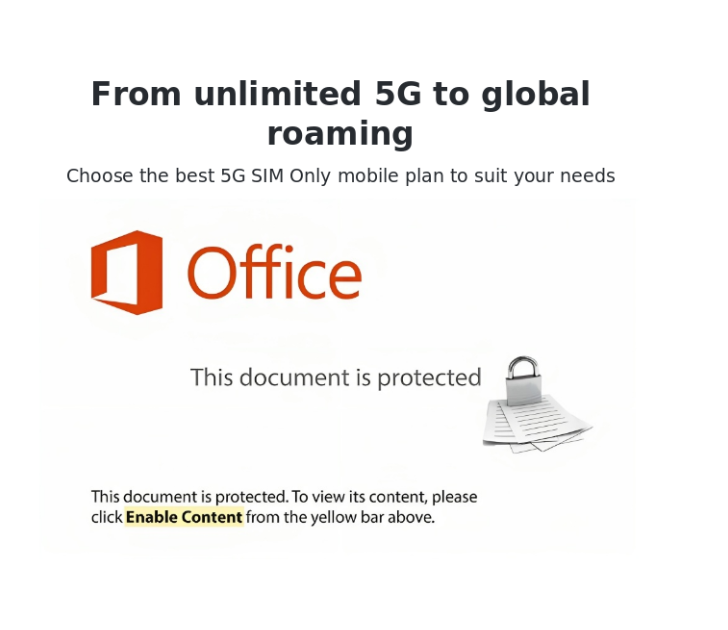
В ходе январских имейл-атак на территории Таджикистана вместо вредоносных вложений использовались ссылки. Картинка с призывом активировать макрос изменилась, а текст был оформлен на английском языке. В качестве целевого зловреда вновь выступал LuciDoor, но уже в другой конфигурации.

Подпишитесь на новости

5G на iPhone с российскими симками снова можно включить на iOS 27.2

Владельцы iPhone в России получили новый способ включить 5G на iOS 27.2 и бета-версии iOS 27.3. Прежний метод через утилиту CarrierSIM на этих версиях перестал работать: он опирался на уязвимость AirLift, которую Apple закрыла. Новая утилита CarrierSelector обходится без нее.

Программу выложил пользователь форума 4PDA. CarrierSelector использует штатный механизм iOS, через который iPhone принимает от доверенного компьютера пакет IPCC с настройками оператора.

Утилита считывает идентификаторы сим-карты, собирает пакет из подписанных Apple файлов и передает его на телефон по USB.

После перезагрузки iOS привязывает пакет к симке и применяет профиль другого оператора. Пользователь выбирает одну или обе сим-карты и нужный профиль, программа один раз перезагружает iPhone. Версии есть для Windows и macOS, на Windows понадобится Apple Devices или iTunes.

Редакция «Код.ру» проверила утилиту и подтвердила, что она работает: в ее тесте подошел профиль датского оператора Telia. На форуме сообщают об успешной установке в сетях билайна и МТС.

 

Лучше всего способ срабатывает на сим-картах, которым раньше не назначали другие профили. В остальных случаях iOS может принять пакет, но оставить старые настройки. Тогда, по словам автора утилиты, первая установка сбрасывает профиль до заводского, а повторная ставит нужный. У тех, кто уже настроил 5G через CarrierSIM, после обновления iOS профиль сохраняется.

 

Способ неофициальный, и Apple может закрыть его в одном из следующих обновлений.

RSS: Новости на портале Anti-Malware.ru