


Специалисты нашли 25 векторов атак на Bitwarden, LastPass и Dashlane

Специалисты нашли 25 векторов атак на Bitwarden, LastPass и Dashlane

Специалисты нашли 25 векторов атак на Bitwarden, LastPass и Dashlane

Исследователи из ETH Zurich и Università della Svizzera italiana заявили: популярные облачные менеджеры паролей — Bitwarden, LastPass и Dashlane — при определённых условиях уязвимы к атакам, которые могут привести к восстановлению паролей и даже компрометации целых хранилищ.

Речь идёт о сценарии со «злонамеренным сервером».

Специалисты решили проверить, насколько на практике работают обещания zero-knowledge encryption (ZKE) — модели, при которой провайдер не должен иметь доступа к содержимому пользовательского хранилища. В теории сервер ничего «не знает» о ваших данных. На практике всё оказалось сложнее.

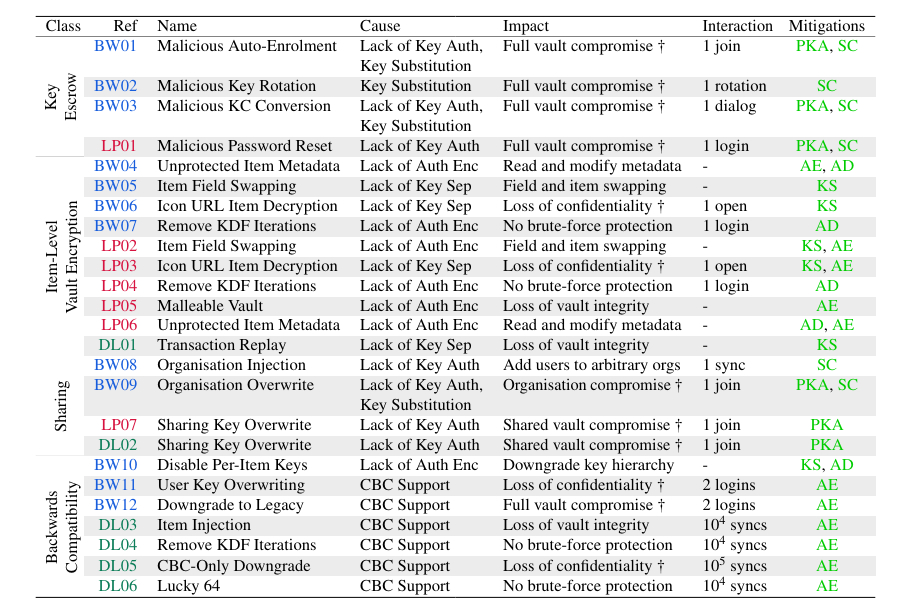
В ходе исследования выявили 12 типов атак против Bitwarden, семь — против LastPass и шесть — против Dashlane. Диапазон последствий — от нарушения целостности отдельных записей до полной компрометации всех хранилищ в организации. В общей сложности эти сервисы обслуживают более 60 млн пользователей и около 125 тыс. компаний.

По словам авторов работы, проблемы связаны с архитектурными анти-паттернами и криптографическими ошибками. Среди выявленных сценариев — атаки на механизм восстановления доступа (key escrow), уязвимости в поэлементном шифровании (когда данные и метаданные защищены по-разному), риски, связанные с функциями совместного доступа, а также downgrade-атаки из-за поддержки устаревших механизмов шифрования.


Исследование также затронуло 1Password. Авторы указали на уязвимости, связанные с моделью поэлементного шифрования и шарингом, однако в компании заявили, что речь идёт об уже известных архитектурных ограничениях. В 1Password подчеркнули, что не обнаружили новых векторов атак сверх задокументированных и продолжают усиливать защиту, включая использование протокола Secure Remote Password (SRP).

Bitwarden, Dashlane и LastPass сообщили, что внедряют или уже внедрили меры по снижению рисков. Dashlane, например, устранила проблему, позволявшую при компрометации серверов понизить модель шифрования, отказавшись от поддержки устаревшей криптографии в версии расширения 6.2544.1 (ноябрь 2025 года).

Bitwarden заявила, что большинство выявленных вопросов уже закрыты или находятся в стадии исправления. LastPass пообещала усилить механизмы контроля целостности данных и доработать процессы сброса паролей и шаринга.

Важно: на данный момент нет доказательств того, что эти уязвимости эксплуатировались в реальных атаках.

Анонимность не спасла: россиянину дали 12 лет за кибербуллинг школьницы

Новгородский районный суд приговорил местного жителя к 12 годам колонии строгого режима за систематическое преследование 16-летней девушки из Уфы. Мужчина почти восемь месяцев терроризировал подростка в интернете, требуя от неё совершить самоубийство. Анонимность оказалась просто временной отсрочкой до суда.

Злоумышленник нашёл девушку в сообществе, посвящённом Minecraft. Используя открытые источники, он установил её адрес, место учёбы, номер телефона, собрал фотографии и информацию о родственниках.

После этого началась полноценная кампания цифрового террора. С апреля по ноябрь 2024 года мужчина публиковал ложные сведения о школьнице и её младшей сестре, создавал страницы от имени жертвы, рассылал угрозы и даже нанимал людей для расклейки листовок рядом с её домом. Родителям девушки он звонил на работу, провоцируя новые конфликты.

От имени подростка преследователь также сообщал о якобы готовящихся взрывах в школах и торговом центре. Из-за ложных сообщений девушку допрашивали правоохранители. В созданном от её имени сообществе публиковались жестокие видео, после чего угрозы начали поступать уже от посторонних пользователей.

По данным суда, прекратить травлю мужчина обещал только после самоубийства жертвы. Девушка попыталась свести счёты с жизнью, однако мать вовремя вмешалась и спасла её.

Суд признал обвиняемого виновным по совокупности преступлений, включая доведение несовершеннолетней до попытки самоубийства и заведомо ложные сообщения о терроризме. Приговор пока не вступил в законную силу и может быть обжалован.

Отдельной уголовной статьи за кибербуллинг в России нет, поэтому дело квалифицировали по конкретным действиям и последствиям. Эксперты считают решение важным сигналом: интернет-травля — это преступления, за которые можно надолго отправиться из онлайна прямиком в колонию.

RSS: Новости на портале Anti-Malware.ru