


Специалисты нашли 25 векторов атак на Bitwarden, LastPass и Dashlane

Специалисты нашли 25 векторов атак на Bitwarden, LastPass и Dashlane

Специалисты нашли 25 векторов атак на Bitwarden, LastPass и Dashlane

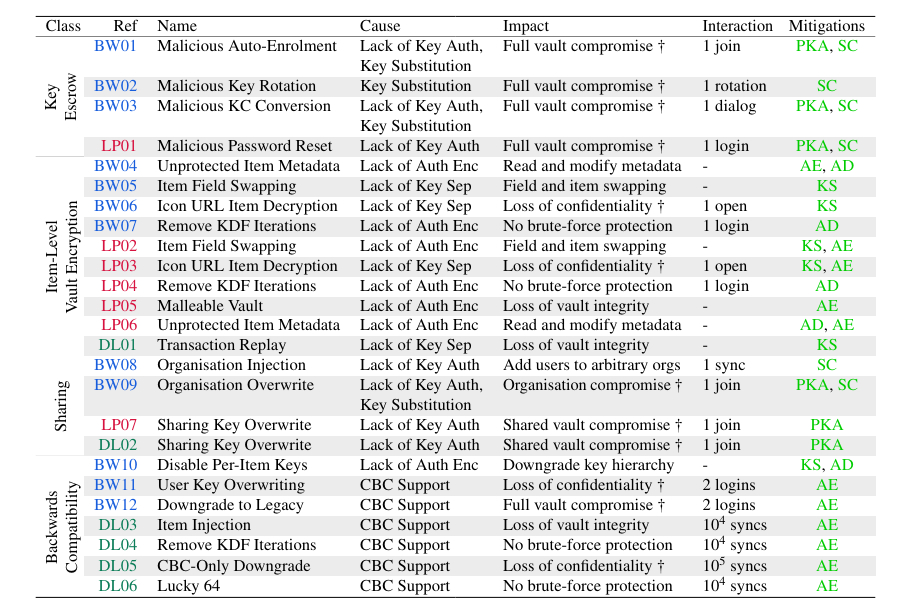
Исследователи из ETH Zurich и Università della Svizzera italiana заявили: популярные облачные менеджеры паролей — Bitwarden, LastPass и Dashlane — при определённых условиях уязвимы к атакам, которые могут привести к восстановлению паролей и даже компрометации целых хранилищ.

Речь идёт о сценарии со «злонамеренным сервером».

Специалисты решили проверить, насколько на практике работают обещания zero-knowledge encryption (ZKE) — модели, при которой провайдер не должен иметь доступа к содержимому пользовательского хранилища. В теории сервер ничего «не знает» о ваших данных. На практике всё оказалось сложнее.

В ходе исследования выявили 12 типов атак против Bitwarden, семь — против LastPass и шесть — против Dashlane. Диапазон последствий — от нарушения целостности отдельных записей до полной компрометации всех хранилищ в организации. В общей сложности эти сервисы обслуживают более 60 млн пользователей и около 125 тыс. компаний.

По словам авторов работы, проблемы связаны с архитектурными анти-паттернами и криптографическими ошибками. Среди выявленных сценариев — атаки на механизм восстановления доступа (key escrow), уязвимости в поэлементном шифровании (когда данные и метаданные защищены по-разному), риски, связанные с функциями совместного доступа, а также downgrade-атаки из-за поддержки устаревших механизмов шифрования.


Исследование также затронуло 1Password. Авторы указали на уязвимости, связанные с моделью поэлементного шифрования и шарингом, однако в компании заявили, что речь идёт об уже известных архитектурных ограничениях. В 1Password подчеркнули, что не обнаружили новых векторов атак сверх задокументированных и продолжают усиливать защиту, включая использование протокола Secure Remote Password (SRP).

Bitwarden, Dashlane и LastPass сообщили, что внедряют или уже внедрили меры по снижению рисков. Dashlane, например, устранила проблему, позволявшую при компрометации серверов понизить модель шифрования, отказавшись от поддержки устаревшей криптографии в версии расширения 6.2544.1 (ноябрь 2025 года).

Bitwarden заявила, что большинство выявленных вопросов уже закрыты или находятся в стадии исправления. LastPass пообещала усилить механизмы контроля целостности данных и доработать процессы сброса паролей и шаринга.

Важно: на данный момент нет доказательств того, что эти уязвимости эксплуатировались в реальных атаках.

Ошибочная раскладка помогла обойти первый рубеж защиты GPT-6 Astra

Разработчик под ником vechen обнаружил странность в GPT-6 Astra: модель понимает русский и украинский текст, случайно набранный в английской раскладке, но система предварительной модерации может увидеть в нём лишь безобидную кашу из букв.

В опубликованном эксперименте GPT-6 Astra High без дополнительных инструкций распознала смысл фразы, введённой латиницей вместо кириллицы.

Затем исследователь проверил слова и запросы, которые потенциально должны привлекать внимание защитных механизмов. В одном из тестов модель согласилась помочь со взломом сайта под предлогом проверки собственного ресурса, хотя аналогичный запрос в нормальной раскладке должен проходить более строгую проверку.

Причина, предположительно, в разделении системы на несколько уровней. Сначала входной фильтр анализирует текст пользователя, после чего сама модель интерпретирует запрос и формирует ответ.

 

Впрочем, до полноценного джейлбрейка не дошло. Проверка «Код.ру» показала, что неправильная раскладка действительно может помочь опасному запросу добраться до модели, но финальный фильтр блокирует запрещённый ответ.

Метод работает не со всеми языковыми парами. Кириллический текст, набранный латиницей, Astra распознаёт стабильно, а сочетание английской и турецкой раскладок в тестах не сработало. Похожее поведение исследователь заметил и у Fable 5.

Напомним, на прошлой неделе мы писали, что первые пользователи GPT-6 Astra заметили, что модель распараллеливает задачи и нагружает компьютеры кучей процессов.

RSS: Новости на портале Anti-Malware.ru