


Специалисты нашли 25 векторов атак на Bitwarden, LastPass и Dashlane

Специалисты нашли 25 векторов атак на Bitwarden, LastPass и Dashlane

Специалисты нашли 25 векторов атак на Bitwarden, LastPass и Dashlane

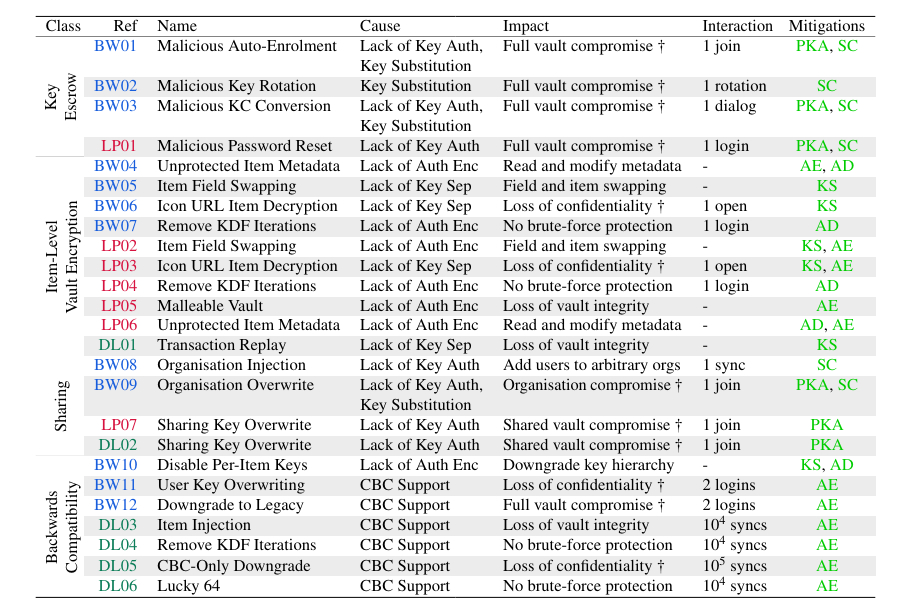
Исследователи из ETH Zurich и Università della Svizzera italiana заявили: популярные облачные менеджеры паролей — Bitwarden, LastPass и Dashlane — при определённых условиях уязвимы к атакам, которые могут привести к восстановлению паролей и даже компрометации целых хранилищ.

Речь идёт о сценарии со «злонамеренным сервером».

Специалисты решили проверить, насколько на практике работают обещания zero-knowledge encryption (ZKE) — модели, при которой провайдер не должен иметь доступа к содержимому пользовательского хранилища. В теории сервер ничего «не знает» о ваших данных. На практике всё оказалось сложнее.

В ходе исследования выявили 12 типов атак против Bitwarden, семь — против LastPass и шесть — против Dashlane. Диапазон последствий — от нарушения целостности отдельных записей до полной компрометации всех хранилищ в организации. В общей сложности эти сервисы обслуживают более 60 млн пользователей и около 125 тыс. компаний.

По словам авторов работы, проблемы связаны с архитектурными анти-паттернами и криптографическими ошибками. Среди выявленных сценариев — атаки на механизм восстановления доступа (key escrow), уязвимости в поэлементном шифровании (когда данные и метаданные защищены по-разному), риски, связанные с функциями совместного доступа, а также downgrade-атаки из-за поддержки устаревших механизмов шифрования.


Исследование также затронуло 1Password. Авторы указали на уязвимости, связанные с моделью поэлементного шифрования и шарингом, однако в компании заявили, что речь идёт об уже известных архитектурных ограничениях. В 1Password подчеркнули, что не обнаружили новых векторов атак сверх задокументированных и продолжают усиливать защиту, включая использование протокола Secure Remote Password (SRP).

Bitwarden, Dashlane и LastPass сообщили, что внедряют или уже внедрили меры по снижению рисков. Dashlane, например, устранила проблему, позволявшую при компрометации серверов понизить модель шифрования, отказавшись от поддержки устаревшей криптографии в версии расширения 6.2544.1 (ноябрь 2025 года).

Bitwarden заявила, что большинство выявленных вопросов уже закрыты или находятся в стадии исправления. LastPass пообещала усилить механизмы контроля целостности данных и доработать процессы сброса паролей и шаринга.

Важно: на данный момент нет доказательств того, что эти уязвимости эксплуатировались в реальных атаках.

Google позволит включать продвинутую защиту Android без режима паранойи

Google готовит более гибкие настройки Advanced Protection — усиленного режима безопасности, появившегося в Android 16. Пользователям могут разрешить отдельно включать защиту USB, обнаружение вторжений и ограничения для небезопасных сетей Wi-Fi.

Будущие изменения обнаружили специалисты Android Authority при разборе Google Play Services 26.36.30.

В коде появилась секция Expert features — «Экспертные функции». Она описывается как дополнительный уровень защиты, способный накладывать отдельные ограничения.

В этот раздел Google, вероятно, перенесёт USB Protection. Функция запрещает устанавливать новые USB-соединения, пока экран смартфона заблокирован, защищая устройство от физического взлома.

Работает она на Pixel 6 и более новых моделях, но иногда мешает быстрой зарядке: та может не запускаться до разблокировки. Безопасно, зато телефон просит предъявить лицо даже зарядному кабелю.


Ещё одной опцией станет запрет автоматического подключения к открытым и другим небезопасным сетям Wi-Fi. Пользователь сможет отказаться от него, если регулярно подключается к публичным точкам доступа и готов самостоятельно оценивать риски.

Третьим пунктом станет обнаружение вторжений. Сейчас связанная с ним функция Intrusion Logging уже остаётся добровольной: она собирает журналы безопасности и хранит их резервную копию в облаке с оконечным шифрованием.

Остальные компоненты Advanced Protection после включения режима нельзя отключить по отдельности, что прямо отражено в документации Google.

Новая схема позволит сохранить базовый набор усиленной защиты, не соглашаясь на все ограничения одновременно. Впрочем, Google пока не анонсировала Expert features официально, поэтому сроки запуска неизвестны, а найденные настройки ещё могут измениться.

RSS: Новости на портале Anti-Malware.ru