


В Сеть выложили базу с 6,8 млрд адресов электронной почты

В Сеть выложили базу с 6,8 млрд адресов электронной почты

В Сеть выложили базу с 6,8 млрд адресов электронной почты

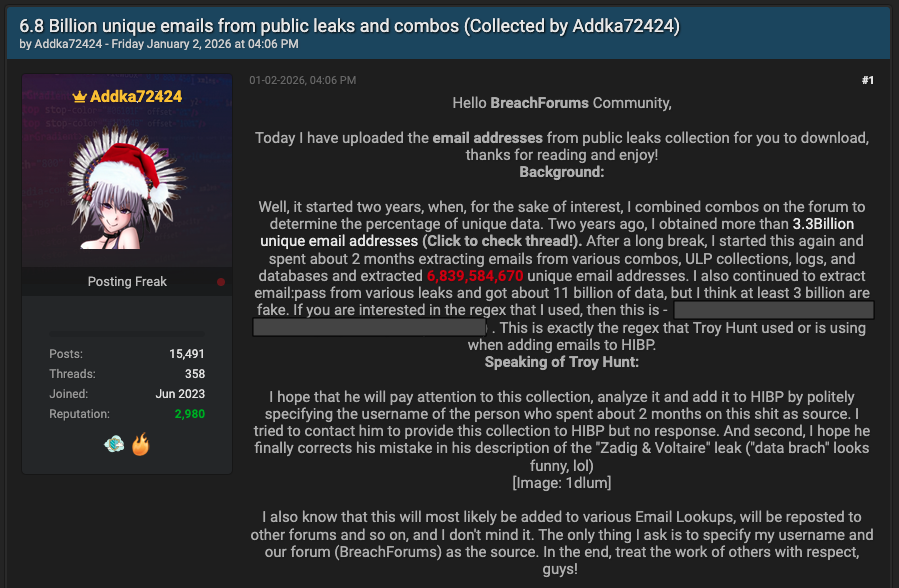
На одном из популярных форумов для киберпреступников появился интересный пост: пользователь под ником Adkka72424 заявил, что собрал базу из 6,8 млрд уникальных адресов электронной почты. По его словам, на это ушло несколько месяцев; он выгружал данные из логов инфостилеров, ULP-коллекций и различных баз, циркулирующих в Сети.

Цифра звучит почти фантастически. Однако исследователи Cybernews изучили массив объёмом около 150 ГБ и пришли к несколько иным выводам.

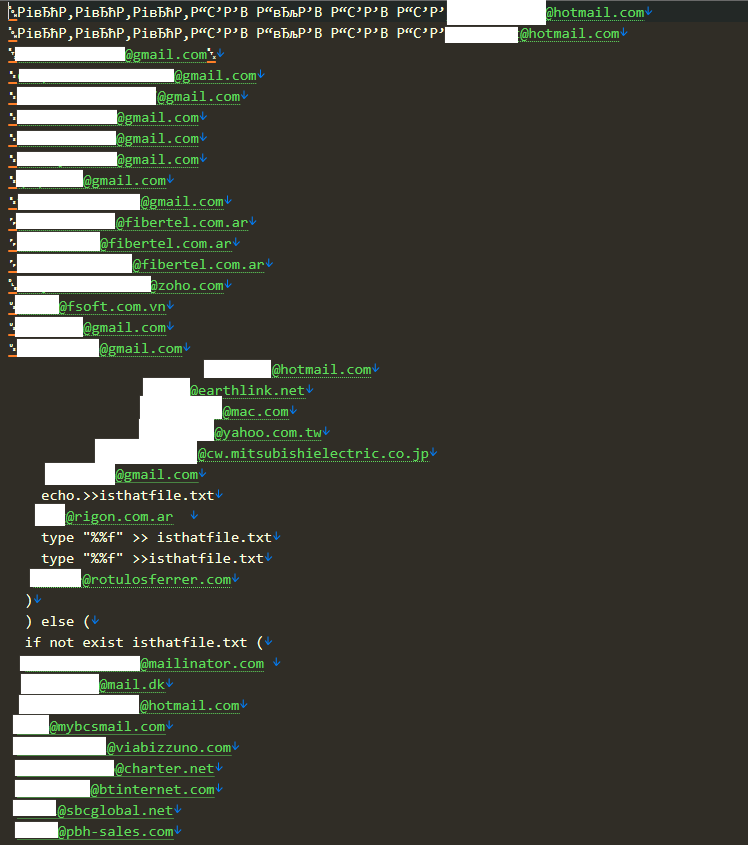
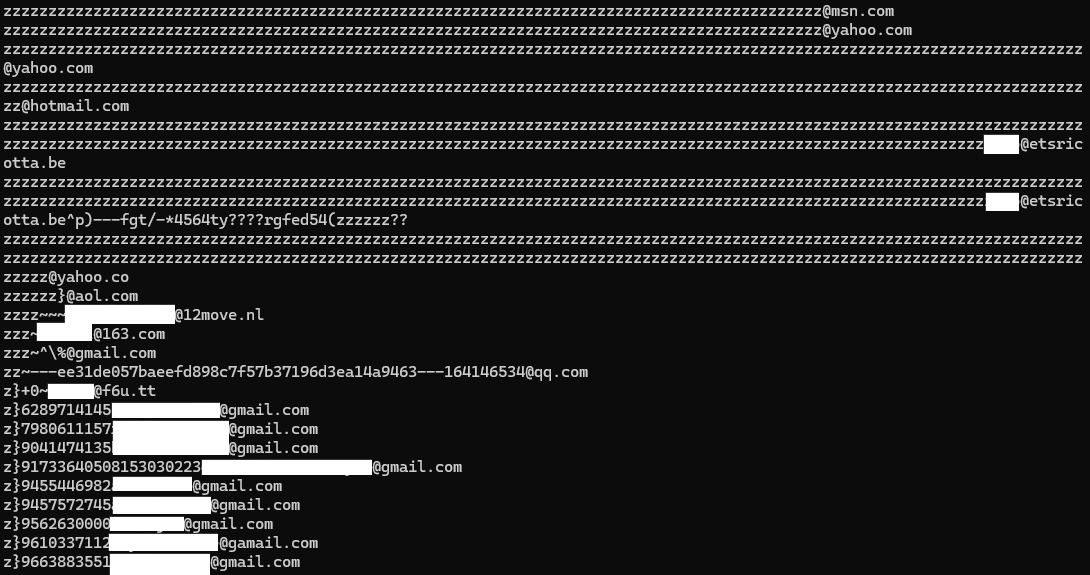
Формально автор не соврал: в файле действительно более 6,8 млрд строк. Но внутри оказалось множество дубликатов и откровенно невалидных адресов. После «очистки» реальное количество рабочих имейлов, по оценке экспертов, может составлять около 3 млрд.


Даже если это «всего лишь» 3 млрд, масштаб всё равно впечатляющий. В эпоху автоматизации фишинговых кампаний и атак вида «credential stuffing» объём решает многое. При конверсии всего 0,001% из трёх миллиардов злоумышленники теоретически могут получить около 30 тысяч потенциальных жертв. Для массовых рассылок этого более чем достаточно.


Сам автор публикации утверждает, что хотел «повысить осведомлённость» и привлечь внимание эксперта по утечкам Троя Ханта. Параллельно он дал традиционный совет пользователям: сменить пароли и включить двухфакторную аутентификацию. Впрочем, по комментариям на форуме видно, что аудитория интересуется базой прежде всего как инструментом для кросс-проверки других утечек: сопоставляя записи, злоумышленники могут быстрее находить «свежие» скомпрометированные аккаунты и экономить время.

Подпишитесь на новости

Сайт IIHF взломали после отстранения России от молодежного чемпионата мира

Утром 17 ноября на сайте Международной федерации хоккея (IIHF) на несколько минут появилось изображение ликующего российского хоккеиста с надписью на английском: «Боитесь играть с Россией? Вы отстранили единственную команду, которую не можете обыграть».

Вскоре после этого сайт iihf.com перестал открываться. Первой о взломе сообщила шведская телекомпания SVT.

Позже на сайте осталось только сообщение о том, что он временно недоступен из-за технических работ, пишет ESPN со ссылкой на Canadian Press. Кто стоит за атакой, неизвестно, ответственность никто на себя не взял. IIHF взлом пока не комментировала.

Атака произошла через несколько дней после того, как IIHF подтвердила, что сборная России U20 не сыграет на молодежном чемпионате мира в Канаде, который пройдет в декабре и январе.

Федерация объяснила решение позицией правительства Канады, которое отказалось выдавать визы российским игрокам. Место России в турнире вернули Норвегии.

Решение IIHF расходится с вердиктом Спортивного арбитражного суда (CAS), который разрешил российским командам вернуться на международные турниры.

Президент IIHF Франц Райндль рассказал шведскому Expressen, что федерация изучала возможность перенести чемпионат в страну, где россияне получили бы визы, но такой возможности не было.

Сборные Финляндии, Норвегии, Дании, Чехии, Латвии и Швеции ранее заявили, что откажутся играть с Россией на чемпионате мира 2027 года.

RSS: Новости на портале Anti-Malware.ru