


Новый Android-шпион ZeroDayRAT следит за экраном и продаётся в Telegram

Новый Android-шпион ZeroDayRAT следит за экраном и продаётся в Telegram

Новый Android-шпион ZeroDayRAT следит за экраном и продаётся в Telegram

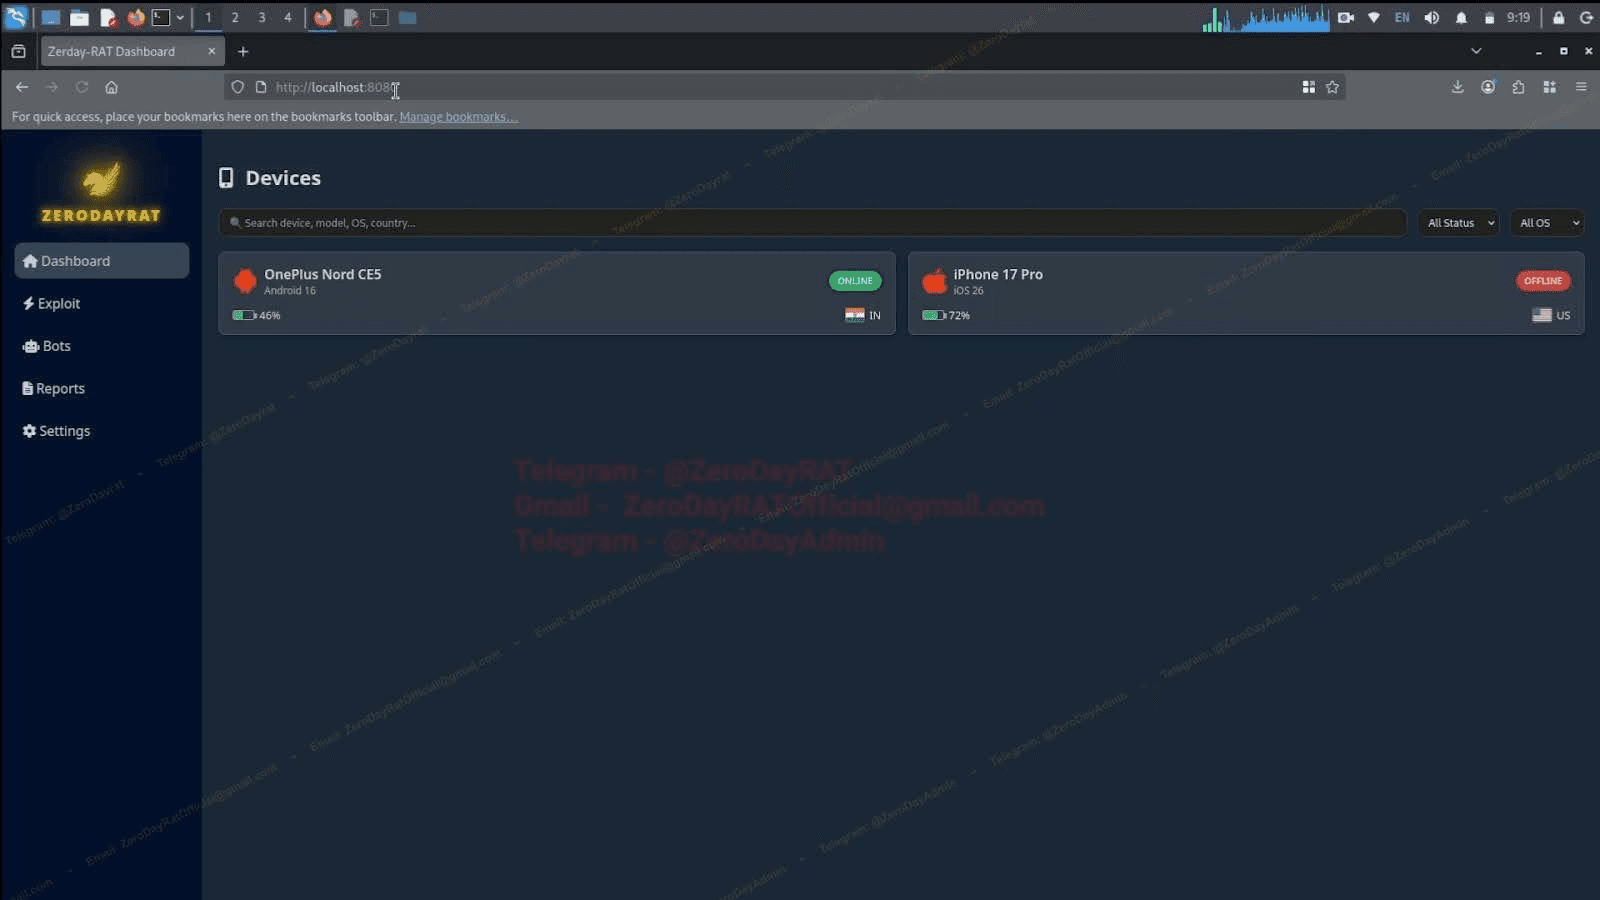
Специалисты по безопасности мобильных устройств предупреждают о новом шпионском инструменте для Android под названием ZeroDayRAT. Вредоносный набор распространяется через Telegram и позволяет злоумышленникам получить практически полный контроль над заражённым устройством.

По данным исследовательской компании iVerify, ZeroDayRAT представляет собой комплект из вредоносного APK-файла и панели управления.

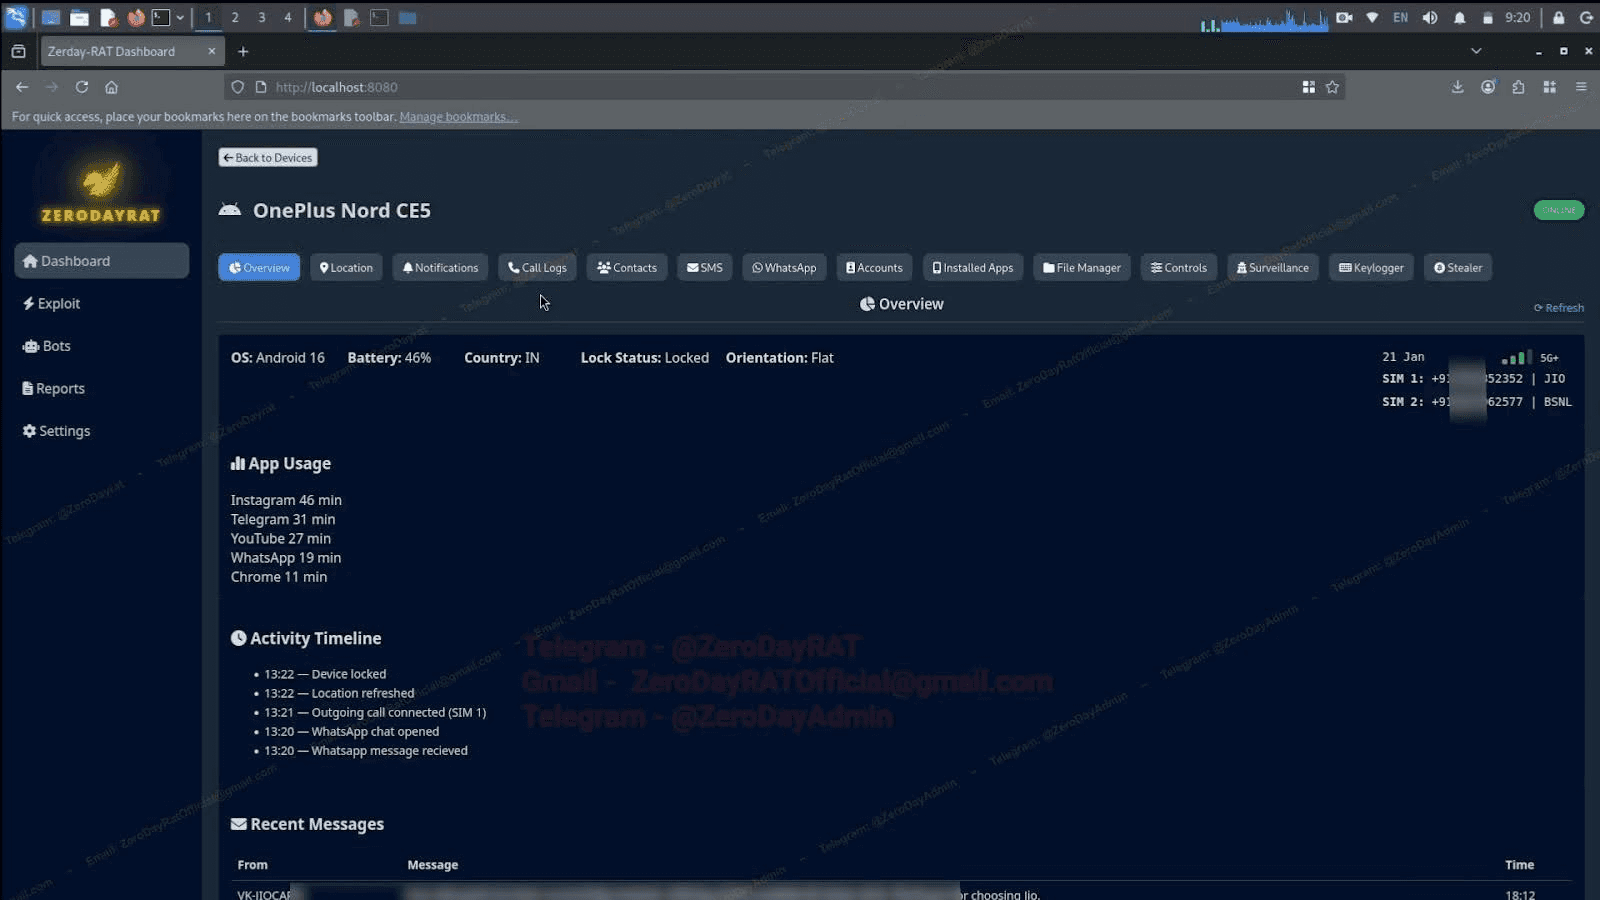
После установки приложения на смартфон атакующий получает доступ к обширной информации о владельце устройства — от модели телефона и версии ОС до номера телефона и данных сим-карты. Также можно узнать список установленных приложений и просматривать журнал входящих уведомлений.


Но на этом возможности не заканчиваются. Инструмент позволяет отслеживать геолокацию в реальном времени, читать СМС-сообщения (включая коды подтверждения), получать данные о зарегистрированных на устройстве аккаунтах, а также подключаться к камере и микрофону. Кроме того, злоумышленник может видеть экран жертвы в режиме онлайн.

Отдельную опасность представляет встроенный кейлоггер, поскольку с его помощью можно перехватывать вводимые данные, включая банковскую информацию. ZeroDayRAT также умеет подменять содержимое буфера обмена, что может использоваться, например, для перенаправления криптовалютных переводов на кошельки злоумышленников.


По оценке экспертов, подобный уровень функциональности раньше требовал серьёзных ресурсов и был характерен скорее для инструментов уровня государств. Теперь же доступ к нему можно получить через Telegram. Причём даже если каналы распространения будут заблокированы, уже скачанный комплект позволит злоумышленникам продолжать атаки.

ZeroDayRAT нацелен на устройства под управлением Android — от версии 5.0 Lollipop до Android 16. В отчёте также отмечается, что последние версии iOS потенциально тоже могут быть затронуты, хотя основной фокус сейчас — на Android.

Эксперты напоминают: для заражения требуется установка вредоносного APK-файла. Поэтому главный способ защиты остаётся прежним — не устанавливать приложения из непроверенных источников и не переходить по сомнительным ссылкам, особенно если они ведут за пределы официальных магазинов приложений.

Подпишитесь на новости

Молния появилась в RuStore: вход в новый мессенджер стоит 750 рублей

На рынке мессенджеров появился еще один претендент на внимание пользователей — «Молния», проект российской «Ред Софт» и китайской Passion Tech. Главное отличие заметно до первого сообщения: приложение для Android продается за 750 рублей.

В карточке «Молнии» в RuStore заявлены личные и групповые чаты, аудио- и видеозвонки, каналы, социальная лента и короткие видео. Разработчик также указывает сквозное шифрование личных и групповых переписок по умолчанию.

Среди доступных возможностей — отправка файлов до 4 ГБ, до 30 папок с чатами и до 15 закрепленных бесед или каналов. Подписаться можно на тысячу каналов. По крайней мере, это заявленные характеристики приложения.


Создатели объясняют цену моделью продукта: оплата взимается один раз при скачивании, дополнительных платежей за функции внутри приложения не предусмотрено.

В проекте рассчитывают набрать 15 млн пользователей за полтора года после запуска. Для нового мессенджера задача непростая: сначала нужно убедить человека заплатить, затем — привести туда его собеседников.

Напомним, в конце прошлого года мы писали, что мессенджер «Молния» планируют запустить в начале 2026 года. Не сложилось, не фортануло.

RSS: Новости на портале Anti-Malware.ru