

30-летняя уязвимость в libpng поставила под удар миллионы приложений

30-летняя уязвимость в libpng поставила под удар миллионы приложений

...
30-летняя уязвимость в libpng поставила под удар миллионы приложений

Анонсирован выпуск libpng 1.6.55 с патчем для опасной уязвимости, которая была привнесена в код еще на стадии реализации проекта, то есть более 28 лет назад. Пользователям и разработчикам советуют как можно скорее произвести обновление.

Уязвимость-долгожитель в библиотеке для работы с растровой графикой в формате PNG классифицируется как переполнение буфера в куче, зарегистрирована под идентификатором CVE-2026-25646 и получила 8,3 балла по шкале CVSS.

Причиной появления проблемы является некорректная реализация API-функции png_set_dither(), имя которой было со временем изменено на png_set_quantize(). Этот механизм используется при чтении PNG-изображений для уменьшения количества цветов в соответствии с возможностями дисплея.

Переполнение буфера возникает при вызове png_set_quantize() без гистограммы и с палитрой, в два раза превышающей максимум для дисплея пользователя. Функция в результате уходит в бесконечный цикл, и происходит чтение за границей буфера.

Эту ошибку можно использовать с целью вызова состояния отказа в обслуживании (DoS). Теоретически CVE-2026-25646 также позволяет получить закрытую информацию или выполнить вредоносный код, если злоумышленнику удастся внести изменения в структуру памяти до вызова png_set_quantize().

Уязвимости подвержены все версии libpng, с 0.90 beta (а возможно, и с 0.88) до 1.6.54. Ввиду широкого использования библиотеки пользователям настоятельно рекомендуется перейти на сборку 1.6.55 от 10 февраля 2026 года.

Подпишитесь на новости

Миллиард против вечных пилотов: Selectel и ИТМО представили Эксепто

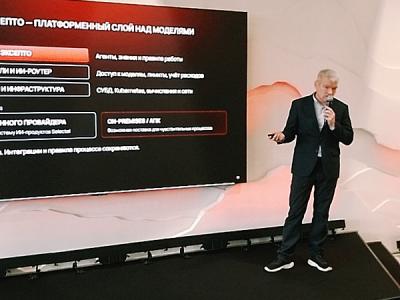
Запустить ИИ-пилот — ещё не значит получить работающий инструмент для бизнеса. Selectel и ИТМО представили совместную компанию «Эксепто», которая займётся внедрением искусственного интеллекта у заказчиков. Инвестиции со стороны Selectel составят около 1 млрд рублей.

Об этом с юбилейной конференции Selectel ТехноДень 2026 сообщил корреспондент Anti-Malware.ru Яков Шпунт. Компанию возглавил Роман Венедиктов.

По озвученным данным, 44% ИИ-проектов застревают на стадии пилота или ещё раньше. До красивой презентации дело доходит, а до полноценного использования — уже не всегда.

«Эксепто» предлагает платформу, которая связывает модели с корпоративными процессами. Она объединяет контекст и знания компании, источники данных и инструменты, права доступа, управление агентами и контроль результатов.

Главная идея — позволить заказчику менять нейросети, сохраняя интеграции и правила работы. Модели обновляются быстро, а процессы предприятий живут годами.

На презентации показали и прикладные продукты. «Сигнал» собирает контекст инициатив, проверяет основания гипотез и готовит работу для инженеров. «Карта» описывает процессы, участников и системы, помогая разобраться, как устроена организация и где принимать решения.

Платформенный слой отделён от доступа к моделям и вычислительной инфраструктуры. На слайдах предусмотрены облачный сценарий с Selectel и развёртывание внутри организации.

RSS: Новости на портале Anti-Malware.ru