


Астраханская полиция вернула драгоценности с кладбища

Астраханская полиция вернула драгоценности с кладбища

Астраханская полиция вернула драгоценности с кладбища

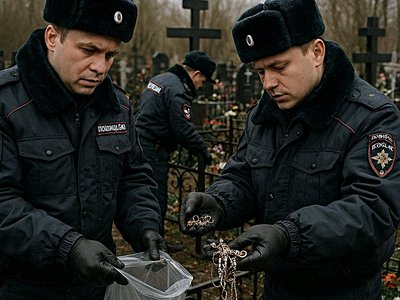
Астраханские полицейские вернули владелице похищенные драгоценности. Ее дочь, действуя под давлением телефонных мошенников, отнесла украшения на указанную злоумышленниками могилу на одном из городских кладбищ. В итоге преступники убедили девочку забрать из дома около 80 ювелирных изделий и оставить их в условленном месте. По дороге они даже оплатили ей такси.

О произошедшем сообщил официальный телеграм-канал Управления по организации борьбы с противоправным использованием информационно-коммуникационных технологий МВД России.

По данным ведомства, мошенники целенаправленно звонили дочери потерпевшей и вели с ней длительные разговоры.

Как это часто бывает в подобных схемах, злоумышленники требовали сохранять происходящее в тайне. Однако пропажу украшений заметила мать девочки. Расспросив дочь и узнав детали случившегося, она незамедлительно обратилась в полицию.

Спустя несколько дней в отдел полиции пришел местный житель и принес коробку с ювелирными изделиями. По его словам, он искал подработку, и неизвестные предложили ему забрать коробку с кладбища. Однако, увидев содержимое, мужчина заподозрил неладное и решил передать находку правоохранительным органам.

За проявленную бдительность и активную гражданскую позицию мужчина был награжден УМВД по Астраханской области. Все изъятые украшения возвращены законной владелице. Следственные действия продолжаются.

Как отмечают в МВД, после усложнения схем безналичных переводов и ужесточения ответственности за дропперство телефонные мошенники все чаще требуют передавать им деньги в виде наличных или ценностей. В ряде случаев они настаивают на покупке золотых слитков или ювелирных изделий с последующей передачей курьерам либо оставлением их в условленных местах.

Подпишитесь на новости

ДЭГ атаковали из сетей более 30 стран: мощность DDoS достигала 1,7 Тбит/с

Во время выборов в Госдуму российская избирательная инфраструктура пережила киберштурм внушительного масштаба. За три дня специалисты отразили более 3 тыс. волн DDoS-атак мощностью до 1,7 Тбит/с и заблокировали свыше 170 млн вредоносных воздействий на веб-сервисы.

Как сообщил «Ростелеком», вредоносный трафик поступал из IP-пространств более чем 30 государств, включая Великобританию и Украину.

Среди основных стран-источников атак на инфраструктуру дистанционного электронного голосования компания назвала США, Францию и Сингапур.

Здесь стоит соблюдать цифровую гигиену уже в формулировках: расположение IP-адреса не доказывает, что за атакой стоит правительство или даже житель соответствующей страны. Ботнеты, прокси и арендованные серверы давно умеют путешествовать по глобусу.

Главными целями стали платформа ДЭГ, ГАС «Выборы», портал Госуслуг, единая система идентификации и аутентификации, инфраструктура «Ростелекома» и информационные ресурсы ЦИК.

Злоумышленники пытались нарушить доступность сервисов и проникнуть внутрь систем. Особое внимание защитники уделяли предотвращению подмены или преждевременного раскрытия результатов голосования.

Интенсивность и количество атак превысили показатели предыдущего Единого дня голосования и президентских выборов 2024 года. При этом «Ростелеком» заявляет, что обеспечил бесперебойную работу ключевых систем, защищённых каналов связи и видеонаблюдения в 89 регионах.

RSS: Новости на портале Anti-Malware.ru