


Астраханская полиция вернула драгоценности с кладбища

Астраханская полиция вернула драгоценности с кладбища

Астраханская полиция вернула драгоценности с кладбища

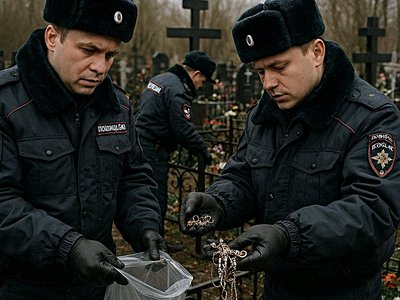
Астраханские полицейские вернули владелице похищенные драгоценности. Ее дочь, действуя под давлением телефонных мошенников, отнесла украшения на указанную злоумышленниками могилу на одном из городских кладбищ. В итоге преступники убедили девочку забрать из дома около 80 ювелирных изделий и оставить их в условленном месте. По дороге они даже оплатили ей такси.

О произошедшем сообщил официальный телеграм-канал Управления по организации борьбы с противоправным использованием информационно-коммуникационных технологий МВД России.

По данным ведомства, мошенники целенаправленно звонили дочери потерпевшей и вели с ней длительные разговоры.

Как это часто бывает в подобных схемах, злоумышленники требовали сохранять происходящее в тайне. Однако пропажу украшений заметила мать девочки. Расспросив дочь и узнав детали случившегося, она незамедлительно обратилась в полицию.

Спустя несколько дней в отдел полиции пришел местный житель и принес коробку с ювелирными изделиями. По его словам, он искал подработку, и неизвестные предложили ему забрать коробку с кладбища. Однако, увидев содержимое, мужчина заподозрил неладное и решил передать находку правоохранительным органам.

За проявленную бдительность и активную гражданскую позицию мужчина был награжден УМВД по Астраханской области. Все изъятые украшения возвращены законной владелице. Следственные действия продолжаются.

Как отмечают в МВД, после усложнения схем безналичных переводов и ужесточения ответственности за дропперство телефонные мошенники все чаще требуют передавать им деньги в виде наличных или ценностей. В ряде случаев они настаивают на покупке золотых слитков или ювелирных изделий с последующей передачей курьерам либо оставлением их в условленных местах.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru