


Астраханская полиция вернула драгоценности с кладбища

Астраханская полиция вернула драгоценности с кладбища

Астраханская полиция вернула драгоценности с кладбища

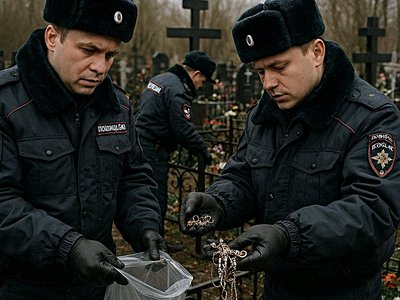
Астраханские полицейские вернули владелице похищенные драгоценности. Ее дочь, действуя под давлением телефонных мошенников, отнесла украшения на указанную злоумышленниками могилу на одном из городских кладбищ. В итоге преступники убедили девочку забрать из дома около 80 ювелирных изделий и оставить их в условленном месте. По дороге они даже оплатили ей такси.

О произошедшем сообщил официальный телеграм-канал Управления по организации борьбы с противоправным использованием информационно-коммуникационных технологий МВД России.

По данным ведомства, мошенники целенаправленно звонили дочери потерпевшей и вели с ней длительные разговоры.

Как это часто бывает в подобных схемах, злоумышленники требовали сохранять происходящее в тайне. Однако пропажу украшений заметила мать девочки. Расспросив дочь и узнав детали случившегося, она незамедлительно обратилась в полицию.

Спустя несколько дней в отдел полиции пришел местный житель и принес коробку с ювелирными изделиями. По его словам, он искал подработку, и неизвестные предложили ему забрать коробку с кладбища. Однако, увидев содержимое, мужчина заподозрил неладное и решил передать находку правоохранительным органам.

За проявленную бдительность и активную гражданскую позицию мужчина был награжден УМВД по Астраханской области. Все изъятые украшения возвращены законной владелице. Следственные действия продолжаются.

Как отмечают в МВД, после усложнения схем безналичных переводов и ужесточения ответственности за дропперство телефонные мошенники все чаще требуют передавать им деньги в виде наличных или ценностей. В ряде случаев они настаивают на покупке золотых слитков или ювелирных изделий с последующей передачей курьерам либо оставлением их в условленных местах.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru