


Астраханская полиция вернула драгоценности с кладбища

Астраханская полиция вернула драгоценности с кладбища

Астраханская полиция вернула драгоценности с кладбища

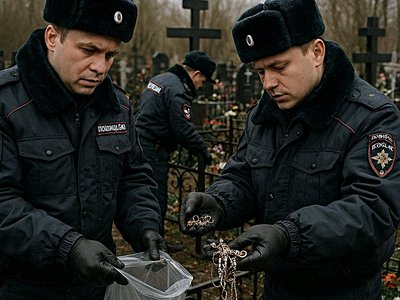
Астраханские полицейские вернули владелице похищенные драгоценности. Ее дочь, действуя под давлением телефонных мошенников, отнесла украшения на указанную злоумышленниками могилу на одном из городских кладбищ. В итоге преступники убедили девочку забрать из дома около 80 ювелирных изделий и оставить их в условленном месте. По дороге они даже оплатили ей такси.

О произошедшем сообщил официальный телеграм-канал Управления по организации борьбы с противоправным использованием информационно-коммуникационных технологий МВД России.

По данным ведомства, мошенники целенаправленно звонили дочери потерпевшей и вели с ней длительные разговоры.

Как это часто бывает в подобных схемах, злоумышленники требовали сохранять происходящее в тайне. Однако пропажу украшений заметила мать девочки. Расспросив дочь и узнав детали случившегося, она незамедлительно обратилась в полицию.

Спустя несколько дней в отдел полиции пришел местный житель и принес коробку с ювелирными изделиями. По его словам, он искал подработку, и неизвестные предложили ему забрать коробку с кладбища. Однако, увидев содержимое, мужчина заподозрил неладное и решил передать находку правоохранительным органам.

За проявленную бдительность и активную гражданскую позицию мужчина был награжден УМВД по Астраханской области. Все изъятые украшения возвращены законной владелице. Следственные действия продолжаются.

Как отмечают в МВД, после усложнения схем безналичных переводов и ужесточения ответственности за дропперство телефонные мошенники все чаще требуют передавать им деньги в виде наличных или ценностей. В ряде случаев они настаивают на покупке золотых слитков или ювелирных изделий с последующей передачей курьерам либо оставлением их в условленных местах.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru