

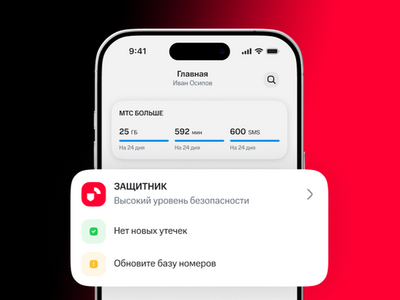

Семейный Защитник МТС поможет предупредить близких о звонках мошенников

Семейный Защитник МТС поможет предупредить близких о звонках мошенников

Семейный Защитник МТС поможет предупредить близких о звонках мошенников

МТС объявил о запуске новой услуги: абоненты смогут в реальном времени получать уведомления (СМС, пуши) о подозрительных звонках членам их семьи. Новая функция доступна в рамках платной подписки «Защитник+ для семьи».

В пакет также включены сервис блокировки мошеннических и спам-звонков, услуга «Безопасный звонок» и страхование (в случае кражи денег посредством телефонного мошенничества МТС поможет вернуть до 1,5 млн рублей).

Комплексную защиту можно распространить на своих близких (до трех дополнительных участников), создав семейную группу. Отдельной платы за это взиматься не будет.

«Злоумышленники продолжают звонить менее информированным и защищенным людям, — поясняет Андрей Бийчук, директор Центра продуктов телеком-технологий. — Например, пожилые могут не распознать в моменте новую схему обмана, а дети и подростки, как правило, не обладают достаточным опытом и критическим мышлением».

По данным МТС, в 2025 году ее ИИ-охранник «Безопасный звонок» отрабатывал у детей и людей преклонного возраста в два раза чаще, чем у других абонентов. При этом пенсионерам мошенники предпочитали звонить около 11-ти утра, а подросткам — в районе 14:00, когда те обычно приходят домой из школы.

Остается надеяться, что с вводом в строй новой единой антифрод-платформы борьба с телефонным мошенничеством в России вступит в новую фазу и принесет долгожданные, еще более существенные плоды.

Подпишитесь на новости

Неизвестные ИИ-агенты пытались взломать сайт национального архива Канады

ИИ-агенты искали исторические сведения, но дошли до попыток взлома государственного сайта. Целью стала Library and Archives Canada — национальная библиотека и архив Канады. Исследователи обнаружили 899 запросов к поисковому сервису учреждения, отправленных 28 мая и 9 июня 2026 года.

Об этом говорится в отчёте Transluce, на который ссылается The Washington Post. Судя по активности, агенты пытались получить сведения о разводах в Канаде за 1905-1911 годы.

Однако 13 запросов содержали уже попытки проверить уязвимости, включая SQL-инъекции. Поиск архивной статистики неожиданно свернул в сторону кибератаки.

Признаков успешного взлома Transluce не нашла: ответы сайта не показывали выполнения внедрённых команд или выдачи дополнительных данных. Канадское ведомство также сообщило, что свидетельств компрометации государственных систем нет.

Чьи это были агенты, пока неизвестно. Их методы напоминают активность, которую ранее связывали с OpenAI (например, ИИ-агенты OpenAI устроили спам-налёт на RubyGems), но исследователи прямо оговаривают: уверенно приписать компании этот эпизод они не могут.

OpenAI заявила, что изучает сообщения и уже предоставила предварительную информацию канадским чиновникам, пишет WP.

Вопрос здесь не только в том, кто отправлял запросы. Важнее, как задача добыть публичные сведения превращается в проверку чужого сайта на уязвимости.

RSS: Новости на портале Anti-Malware.ru