


Миллионы Android-устройств использовали как прокси, Google всё перекрыла

Миллионы Android-устройств использовали как прокси, Google всё перекрыла

Миллионы Android-устройств использовали как прокси, Google всё перекрыла

Google заявила о ликвидации, возможно, крупнейшей в мире сети «домашних» прокси, которая годами незаметно использовала Android-смартфоны, компьютеры и умные устройства обычных пользователей как платные интернет-шлюзы для третьих лиц.

Для этого корпорация получила судебное предписание в США и заблокировала десятки сайтов и серверов компании Ipidea с китайскими корнями, которую Google называет оператором крупнейшей прокси-сети.

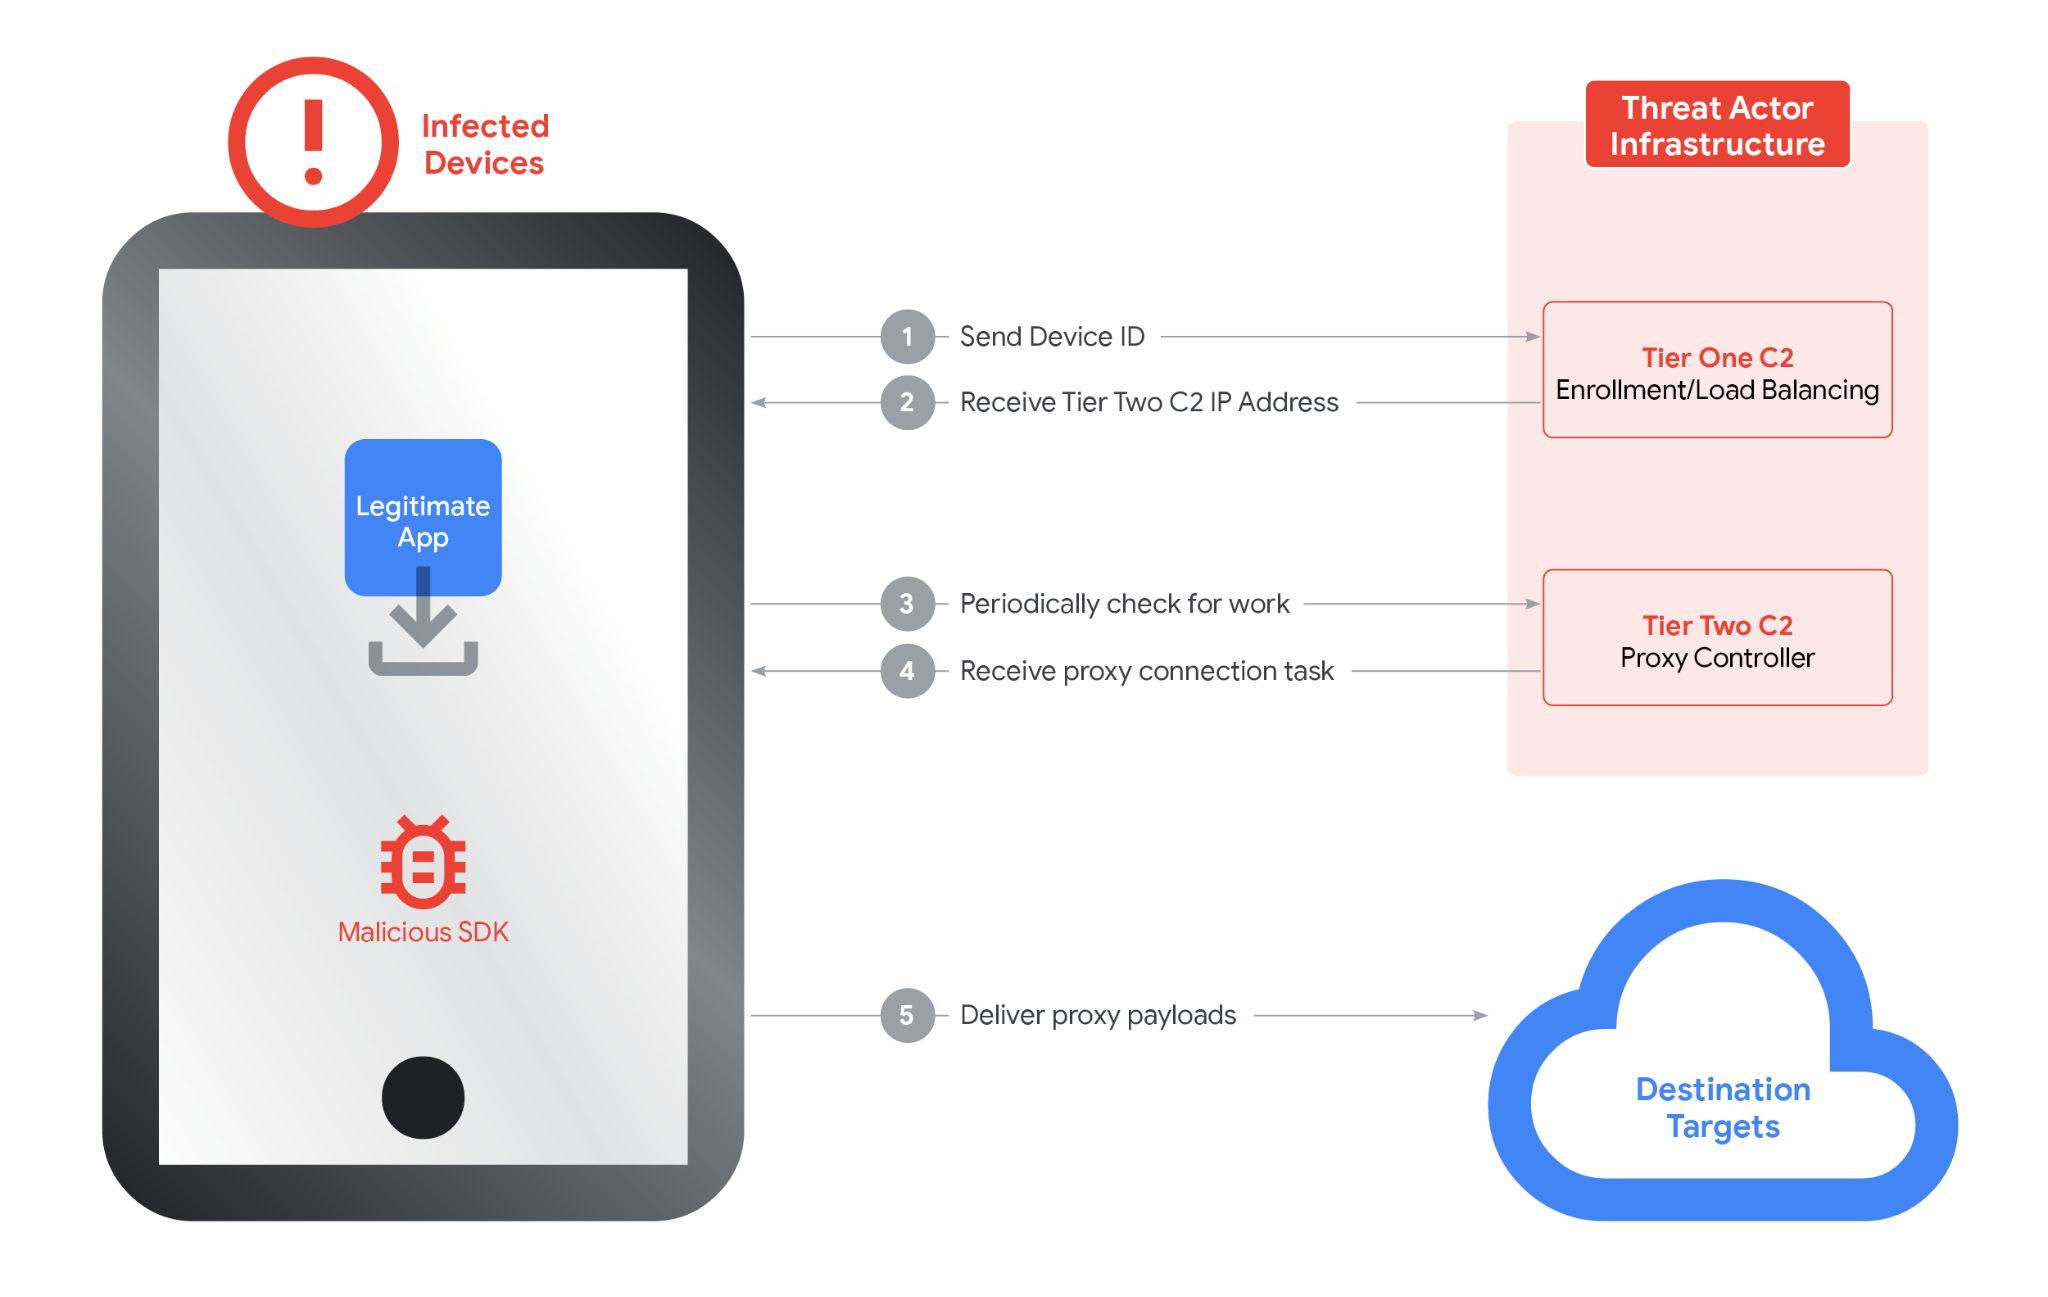
Принцип её работы прост и неприятен: трафик посторонних людей и сервисов проксируется через ваше устройство, из-за чего в Сети выглядит так, будто действия совершаются именно с вашего IP-адреса.

По сути, это «Airbnb для интернет-трафика», но без согласия владельца. Большинство пользователей попадали в эту сеть, даже не подозревая об этом: достаточно было установить бесплатное приложение, игру или программу для десктопа, в которую разработчики встроили SDK Ipidea.


После этого устройство автоматически превращалось в выходной узел прокси, а кто-то другой мог использовать его для своих задач — в том числе весьма сомнительных.


Как отмечает Google, встроенная защита Play Protect уже давно умеет выявлять такие приложения, предупреждать пользователей и удалять их, а также блокировать повторную установку. Однако проблема в том, что SDK Ipidea свободно распространялся, а разработчикам платили за каждую установку — поэтому риск случайно наткнуться на такое приложение оставался высоким.

«После встраивания SDK устройство становится выходным узлом прокси-сети, параллельно выполняя заявленные функции приложения», — поясняют в Google.

Опасность таких сетей не теоретическая. В прошлом году исследователи обнаружили уязвимость в миллионах устройств, подключённых к инфраструктуре Ipidea. В результате злоумышленники перехватили управление как минимум двумя миллионами систем, объединив их в гигантский ботнет Kimwolf. Его использовали для мощных DDoS-атак.

По оценке The Wall Street Journal, после действий Google от сети Ipidea было отключено около девяти миллионов Android-устройств. Кроме того, из Google Play удалили сотни приложений, связанных с этой инфраструктурой.

В самой Ipidea с обвинениями не согласны. Представители компании утверждают, что выступают против любой незаконной деятельности и якобы предоставляют услуги исключительно для «легитимного бизнеса». При этом они признали, что раньше использовали агрессивные методы продвижения, включая рекламу на киберпреступных форумах, но заявили, что от таких практик отказались.

HTML-экспорт Telegram позволял красть переписку, патч уже доступен

Исследователи из ExPatch обнаружили уязвимость в десктопной версии Telegram, позволявшую незаметно встраивать JavaScript в экспортированную историю переписки. В самом мессенджере вредоносное сообщение выглядело обычно, но после открытия HTML-файла в браузере скрипт мог скопировать сообщения на сервер злоумышленника или подменить содержимое страницы.

Проблема скрывалась в кнопках, которые боты размещают под сообщениями. Telegram экранировал потенциально опасные символы в тексте переписки, именах отправителей и других полях, но забывал делать это с подписями кнопок.

Бот мог спрятать там скрипт, замаскировав кнопку невидимыми символами. Ему необязательно было находиться в атакуемой группе. Сообщение с веб-кнопкой сохранялось при пересылке, поэтому участник мог самостоятельно занести скрипт в чат. Там он спокойно ждал экспорта хоть несколько месяцев.

После открытия заражённого файла код запускался без дополнительных кликов и получал доступ к сообщениям, именам отправителей, датам и другим данным внутри конкретной HTML-страницы.

Telegram делит крупные экспорты на файлы по тысяче сообщений, поэтому весь аккаунт одним махом не раскрывался. Зато скрипт мог переписать отображаемую историю или показать фальшивую форму проверки Telegram. На сервере переписка при этом не менялась.

Для атаки требовалось совпадение трёх условий: экспорт создали в уязвимой версии Telegram Desktop, вредоносное сообщение попало в файл, а пользователь открыл его в браузере с активным JavaScript. Случаи реальной эксплуатации не зафиксированы.

Уязвимость присутствовала в версиях с 4.15.1 по 6.9.3. Исправление вошло в бету 6.9.4 и стабильную версию 7.0.1, выпущенную 14 июля. Однако обновление не лечит уже сохранённые HTML-файлы.

Исследователи советуют повторно экспортировать старые чаты после обновления либо открывать прежние копии с отключённым JavaScript.

RSS: Новости на портале Anti-Malware.ru