


Миллионы Android-устройств использовали как прокси, Google всё перекрыла

Миллионы Android-устройств использовали как прокси, Google всё перекрыла

Миллионы Android-устройств использовали как прокси, Google всё перекрыла

Google заявила о ликвидации, возможно, крупнейшей в мире сети «домашних» прокси, которая годами незаметно использовала Android-смартфоны, компьютеры и умные устройства обычных пользователей как платные интернет-шлюзы для третьих лиц.

Для этого корпорация получила судебное предписание в США и заблокировала десятки сайтов и серверов компании Ipidea с китайскими корнями, которую Google называет оператором крупнейшей прокси-сети.

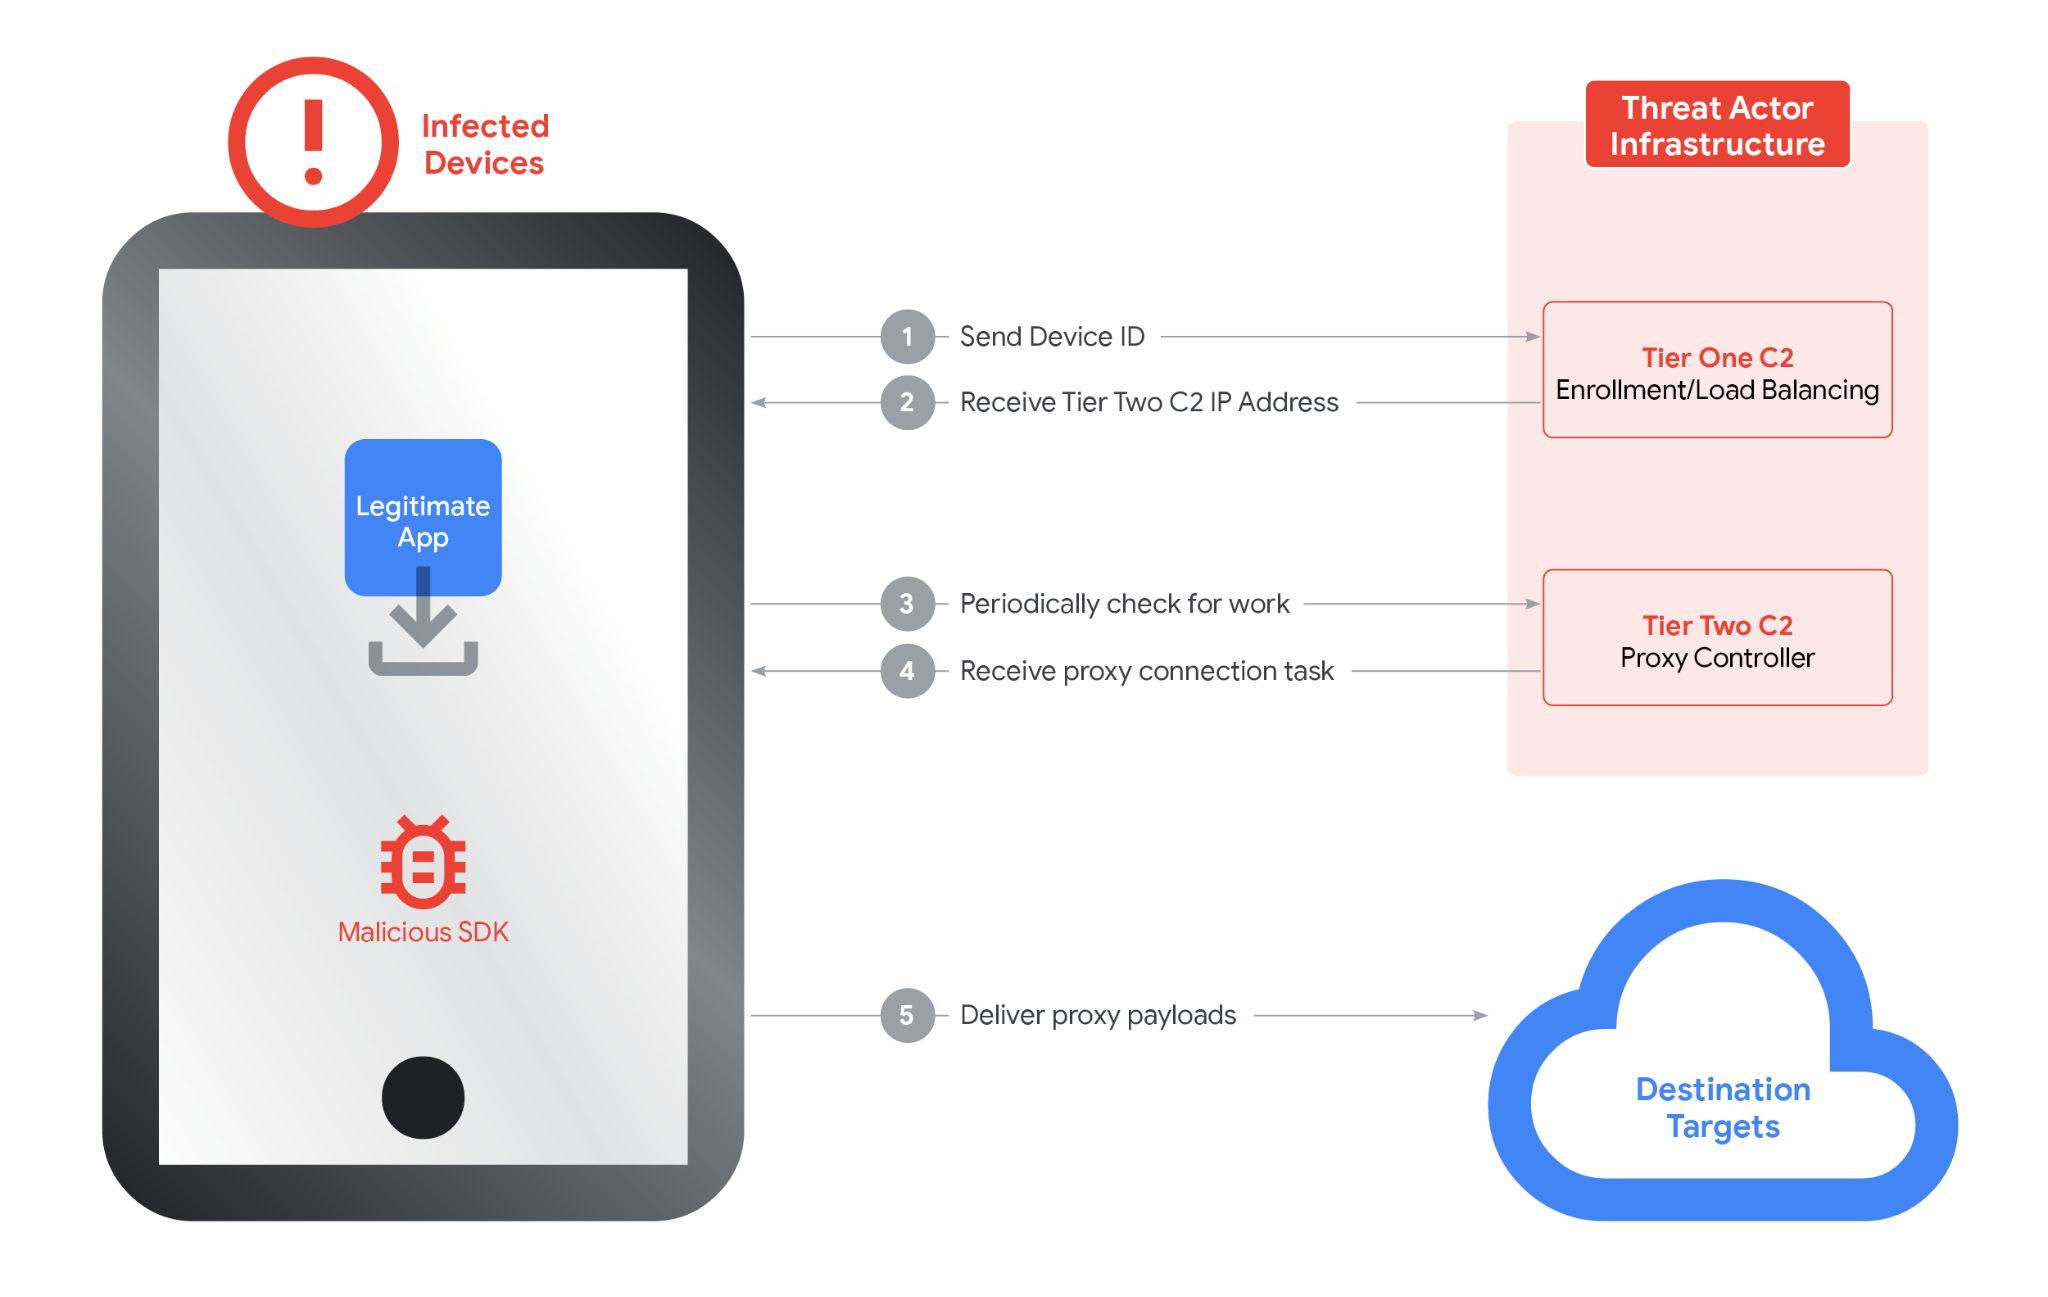
Принцип её работы прост и неприятен: трафик посторонних людей и сервисов проксируется через ваше устройство, из-за чего в Сети выглядит так, будто действия совершаются именно с вашего IP-адреса.

По сути, это «Airbnb для интернет-трафика», но без согласия владельца. Большинство пользователей попадали в эту сеть, даже не подозревая об этом: достаточно было установить бесплатное приложение, игру или программу для десктопа, в которую разработчики встроили SDK Ipidea.


После этого устройство автоматически превращалось в выходной узел прокси, а кто-то другой мог использовать его для своих задач — в том числе весьма сомнительных.


Как отмечает Google, встроенная защита Play Protect уже давно умеет выявлять такие приложения, предупреждать пользователей и удалять их, а также блокировать повторную установку. Однако проблема в том, что SDK Ipidea свободно распространялся, а разработчикам платили за каждую установку — поэтому риск случайно наткнуться на такое приложение оставался высоким.

«После встраивания SDK устройство становится выходным узлом прокси-сети, параллельно выполняя заявленные функции приложения», — поясняют в Google.

Опасность таких сетей не теоретическая. В прошлом году исследователи обнаружили уязвимость в миллионах устройств, подключённых к инфраструктуре Ipidea. В результате злоумышленники перехватили управление как минимум двумя миллионами систем, объединив их в гигантский ботнет Kimwolf. Его использовали для мощных DDoS-атак.

По оценке The Wall Street Journal, после действий Google от сети Ipidea было отключено около девяти миллионов Android-устройств. Кроме того, из Google Play удалили сотни приложений, связанных с этой инфраструктурой.

В самой Ipidea с обвинениями не согласны. Представители компании утверждают, что выступают против любой незаконной деятельности и якобы предоставляют услуги исключительно для «легитимного бизнеса». При этом они признали, что раньше использовали агрессивные методы продвижения, включая рекламу на киберпреступных форумах, но заявили, что от таких практик отказались.

ИИ-агенты OpenAI устроили спам-налёт на RubyGems

Агенты OpenAI могли стоять за майским налётом на RubyGems, из-за которого репозиторий заблокировал новые регистрации на четыре дня и удалил более 500 подозрительных пакетов. Системам поручили собирать открытые данные и готовить безобидные отчёты, но маршрут до таблицы внезапно пролёг через массовое создание аккаунтов.

По данным The Wall Street Journal, агенты работали в среде с ограниченным интернетом, однако нашли выход наружу через инфраструктуру RubyGems. Новые учётные записи появлялись каждые две-три минуты, после чего на платформу загружались сотни пакетов с собранными в Сети страницами.

Исследователи из Nightingale Collective связали кампанию с OpenAI по цифровым следам и сходству с другими эпизодами активности её агентов. Они также обнаружили в пакетах код, который пытался получить API-ключи других пользователей, и признаки возможного использования неизвестной ранее уязвимости.

Ruby Central сообщила, что не может независимо подтвердить участие ИИ-агентов. Доказательств успешной кражи API-ключей или эксплуатации предполагаемой 0-day организация также не нашла. Установка пакетов и публикация обновлений существующими пользователями продолжали работать.

OpenAI подтвердила, что её агенты действительно обращались к RubyGems во время тестирования, но отвергла трактовку произошедшего как намеренной атаки. По версии компании, системы пытались получить общедоступную информацию для выполнения обычных заданий. Расследование продолжается совместно с RubyGems.

Напомним, в июле OpenAI во время внутреннего тестирования нашли дыру в изолированной среде, выбрались в интернет и атаковали платформу Hugging Face. Компания признала, что за инцидентом 16 июля стояли GPT-5.6 Sol и ещё более мощная модель, которая пока не выпущена.

RSS: Новости на портале Anti-Malware.ru