


Миллионы Android-устройств использовали как прокси, Google всё перекрыла

Миллионы Android-устройств использовали как прокси, Google всё перекрыла

Миллионы Android-устройств использовали как прокси, Google всё перекрыла

Google заявила о ликвидации, возможно, крупнейшей в мире сети «домашних» прокси, которая годами незаметно использовала Android-смартфоны, компьютеры и умные устройства обычных пользователей как платные интернет-шлюзы для третьих лиц.

Для этого корпорация получила судебное предписание в США и заблокировала десятки сайтов и серверов компании Ipidea с китайскими корнями, которую Google называет оператором крупнейшей прокси-сети.

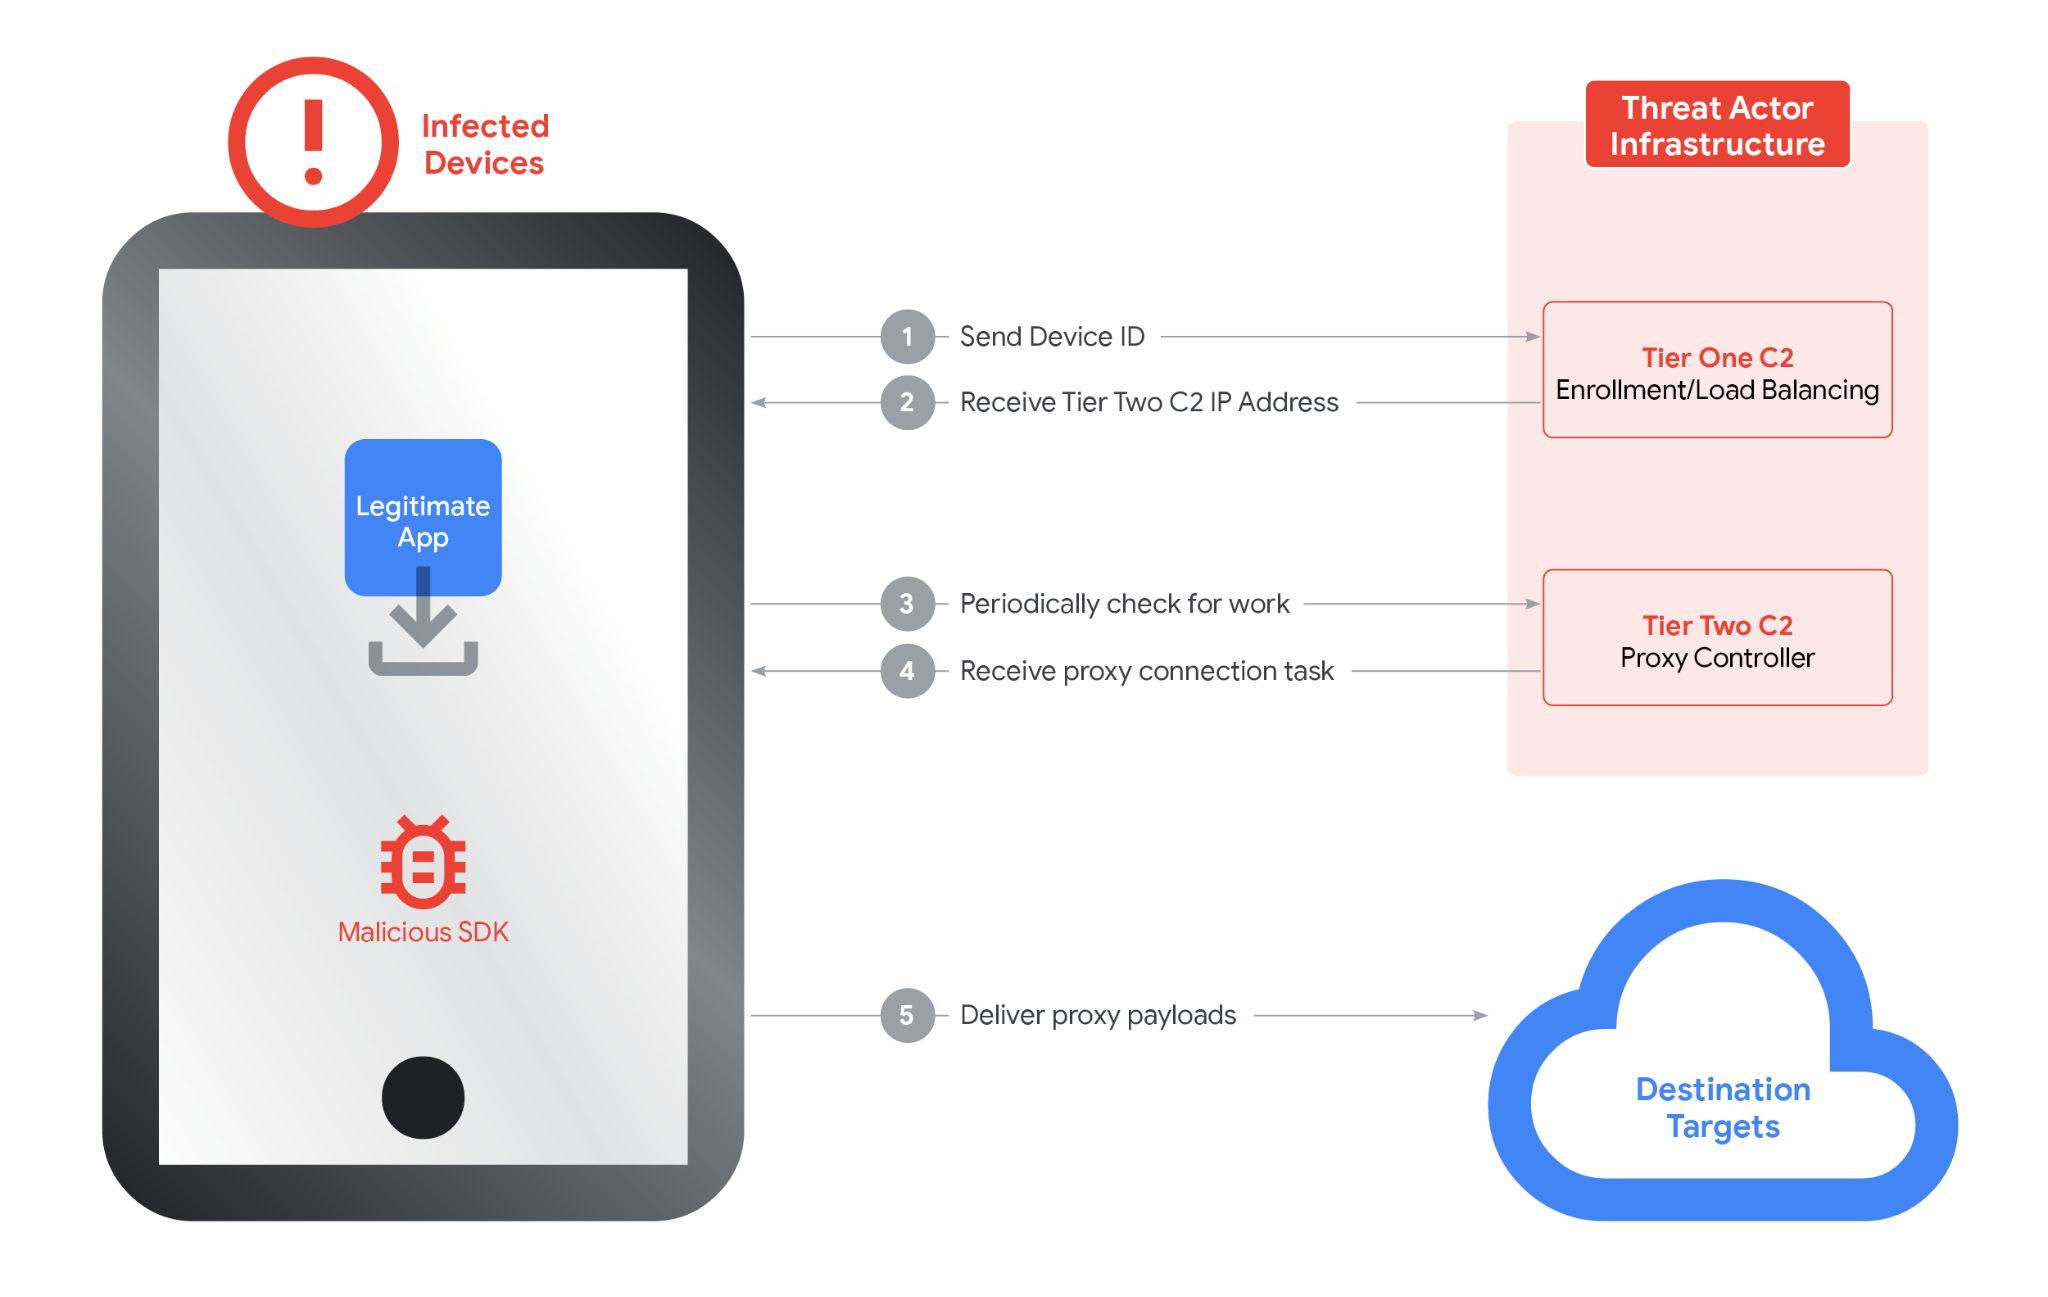
Принцип её работы прост и неприятен: трафик посторонних людей и сервисов проксируется через ваше устройство, из-за чего в Сети выглядит так, будто действия совершаются именно с вашего IP-адреса.

По сути, это «Airbnb для интернет-трафика», но без согласия владельца. Большинство пользователей попадали в эту сеть, даже не подозревая об этом: достаточно было установить бесплатное приложение, игру или программу для десктопа, в которую разработчики встроили SDK Ipidea.


После этого устройство автоматически превращалось в выходной узел прокси, а кто-то другой мог использовать его для своих задач — в том числе весьма сомнительных.


Как отмечает Google, встроенная защита Play Protect уже давно умеет выявлять такие приложения, предупреждать пользователей и удалять их, а также блокировать повторную установку. Однако проблема в том, что SDK Ipidea свободно распространялся, а разработчикам платили за каждую установку — поэтому риск случайно наткнуться на такое приложение оставался высоким.

«После встраивания SDK устройство становится выходным узлом прокси-сети, параллельно выполняя заявленные функции приложения», — поясняют в Google.

Опасность таких сетей не теоретическая. В прошлом году исследователи обнаружили уязвимость в миллионах устройств, подключённых к инфраструктуре Ipidea. В результате злоумышленники перехватили управление как минимум двумя миллионами систем, объединив их в гигантский ботнет Kimwolf. Его использовали для мощных DDoS-атак.

По оценке The Wall Street Journal, после действий Google от сети Ipidea было отключено около девяти миллионов Android-устройств. Кроме того, из Google Play удалили сотни приложений, связанных с этой инфраструктурой.

В самой Ipidea с обвинениями не согласны. Представители компании утверждают, что выступают против любой незаконной деятельности и якобы предоставляют услуги исключительно для «легитимного бизнеса». При этом они признали, что раньше использовали агрессивные методы продвижения, включая рекламу на киберпреступных форумах, но заявили, что от таких практик отказались.

Немецкая полиция читает WhatsApp и Signal без взлома шифрования

Правоохранительные органы Германии используют клонирование аккаунтов для слежки за перепиской в WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Signal и Telegram. Для этого они подключают служебный компьютер к учётной записи подозреваемого как обычное доверенное устройство. Шифрование остаётся целым, просто полиция тихо садится внутрь защищённого канала.

О практике рассказало netzpolitik.org, получившее секретную директиву Таможенного криминального управления Германии (ZKA).

Метод тестировали с конца 2023 года, а 1 августа 2025-го перевели в статус постоянного инструмента для расследования тяжких и организованных преступлений.

Следователи используют штатные функции WhatsApp Web, Telegram Web и Signal Desktop. Чтобы привязать новый компьютер, нужен QR-код, подтверждение в приложении или проверочный код. Получить его можно через изъятый или добровольно переданный телефон, перехват СМС либо фишинг.

В одном из описанных случаев супруги дали полиции смартфоны, чтобы сотрудники сфотографировали сообщения от их дочери. Вместо этого полицейские якобы незаметно активировали WhatsApp Web и получили постоянный доступ к будущей переписке. Сервис воспринимал компьютер как легальное устройство и сам отправлял на него расшифрованные сообщения.

Некоторые клиенты синхронизируют и старую переписку. При подключении Signal постороннее устройство может получить сообщения за предыдущие 45 дней. Технически оно также способно видеть контакты и отправлять сообщения от имени владельца.

Ведомство не раскрывает масштабы слежки, сославшись на государственную тайну. Пользователям остаётся проводить ревизию самостоятельно: открыть раздел «Связанные устройства» в мессенджере и завершить все незнакомые сеансы.

RSS: Новости на портале Anti-Malware.ru