


Миллионы Android-устройств использовали как прокси, Google всё перекрыла

Миллионы Android-устройств использовали как прокси, Google всё перекрыла

Миллионы Android-устройств использовали как прокси, Google всё перекрыла

Google заявила о ликвидации, возможно, крупнейшей в мире сети «домашних» прокси, которая годами незаметно использовала Android-смартфоны, компьютеры и умные устройства обычных пользователей как платные интернет-шлюзы для третьих лиц.

Для этого корпорация получила судебное предписание в США и заблокировала десятки сайтов и серверов компании Ipidea с китайскими корнями, которую Google называет оператором крупнейшей прокси-сети.

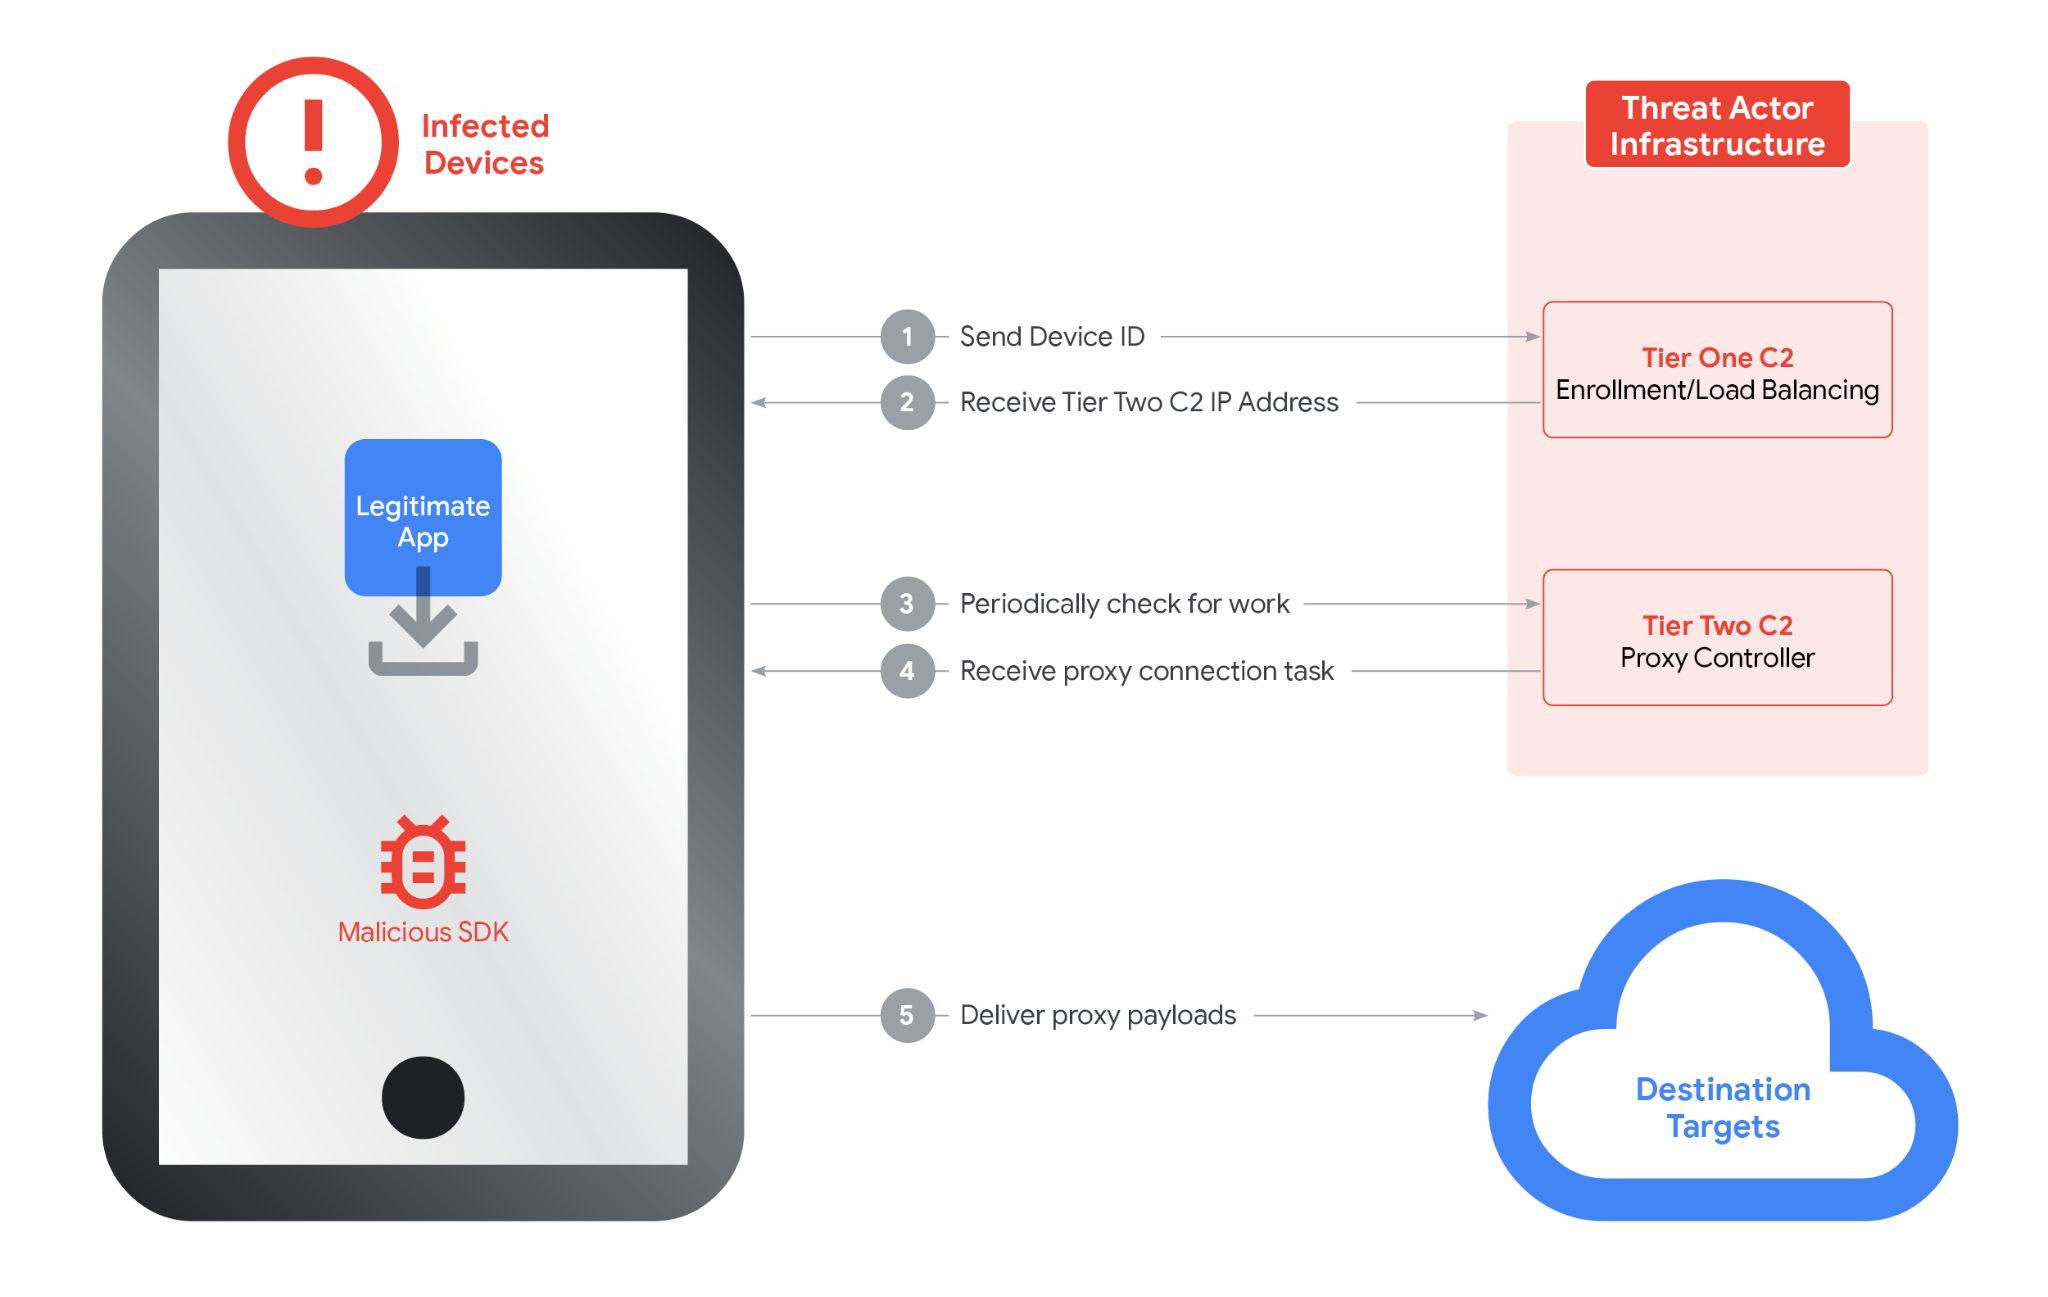
Принцип её работы прост и неприятен: трафик посторонних людей и сервисов проксируется через ваше устройство, из-за чего в Сети выглядит так, будто действия совершаются именно с вашего IP-адреса.

По сути, это «Airbnb для интернет-трафика», но без согласия владельца. Большинство пользователей попадали в эту сеть, даже не подозревая об этом: достаточно было установить бесплатное приложение, игру или программу для десктопа, в которую разработчики встроили SDK Ipidea.


После этого устройство автоматически превращалось в выходной узел прокси, а кто-то другой мог использовать его для своих задач — в том числе весьма сомнительных.


Как отмечает Google, встроенная защита Play Protect уже давно умеет выявлять такие приложения, предупреждать пользователей и удалять их, а также блокировать повторную установку. Однако проблема в том, что SDK Ipidea свободно распространялся, а разработчикам платили за каждую установку — поэтому риск случайно наткнуться на такое приложение оставался высоким.

«После встраивания SDK устройство становится выходным узлом прокси-сети, параллельно выполняя заявленные функции приложения», — поясняют в Google.

Опасность таких сетей не теоретическая. В прошлом году исследователи обнаружили уязвимость в миллионах устройств, подключённых к инфраструктуре Ipidea. В результате злоумышленники перехватили управление как минимум двумя миллионами систем, объединив их в гигантский ботнет Kimwolf. Его использовали для мощных DDoS-атак.

По оценке The Wall Street Journal, после действий Google от сети Ipidea было отключено около девяти миллионов Android-устройств. Кроме того, из Google Play удалили сотни приложений, связанных с этой инфраструктурой.

В самой Ipidea с обвинениями не согласны. Представители компании утверждают, что выступают против любой незаконной деятельности и якобы предоставляют услуги исключительно для «легитимного бизнеса». При этом они признали, что раньше использовали агрессивные методы продвижения, включая рекламу на киберпреступных форумах, но заявили, что от таких практик отказались.

Бумажное письмо, цифровая ловушка: россиян заманивают на копию сайта ФНС

Мошенники начали комбинировать старую добрую почту с современным фишингом. Россиянам рассылают бумажные письма от имени налоговой, а затем добивают электронными уведомлениями со ссылкой на поддельный личный кабинет.

О новом сценарии рассказал сенатор Артём Шейкин. Сначала потенциальная жертва получает обычное письмо с требованием скорректировать налоговую декларацию или предоставить документы, подтверждающие расходы.

Бумажный формат должен добавить происходящему солидности: раз пришло не в мессенджере, значит, почти официальный герб стучится в дверь.

Позднее на электронную почту начинают поступать сообщения о якобы появившемся извещении в личном кабинете налогоплательщика. Для просмотра документа предлагают перейти по приложенной ссылке.

Она ведёт на копию сайта ФНС с формой аутентификации. Если пользователь вводит логин, пароль или другие сведения, данные попадают к мошенникам. Дальше украденная учётная запись может использоваться для новых атак и сбора персональной информации.

Имя отправителя, логотип ведомства и деловой стиль письма ничего не гарантируют. Любой герб сегодня прекрасно помещается в шаблон, а канцелярит нейросеть выдаёт быстрее настоящего чиновника.

Проверять налоговые уведомления безопаснее самостоятельно: вручную открыть официальный сайт ФНС и войти в личный кабинет, не используя ссылки из писем. Информацию о задолженности также можно посмотреть на Госуслугах.

Главный трюк схемы — не технический, а психологический. Бумажное письмо заранее прогревает доверие, поэтому последующее электронное уведомление уже не выглядит случайным фишингом.

RSS: Новости на портале Anti-Malware.ru