


Chrome может начать запускаться вместе с Windows, и не всем это понравится

Chrome может начать запускаться вместе с Windows, и не всем это понравится

Chrome может начать запускаться вместе с Windows, и не всем это понравится

Google, похоже, решила затронуть «святое» — момент загрузки Windows. В свежей Canary-версии Chrome исследователи заметили новую настройку, которая позволяет запускать браузер сразу при старте системы, ещё на этапе входа в Windows.

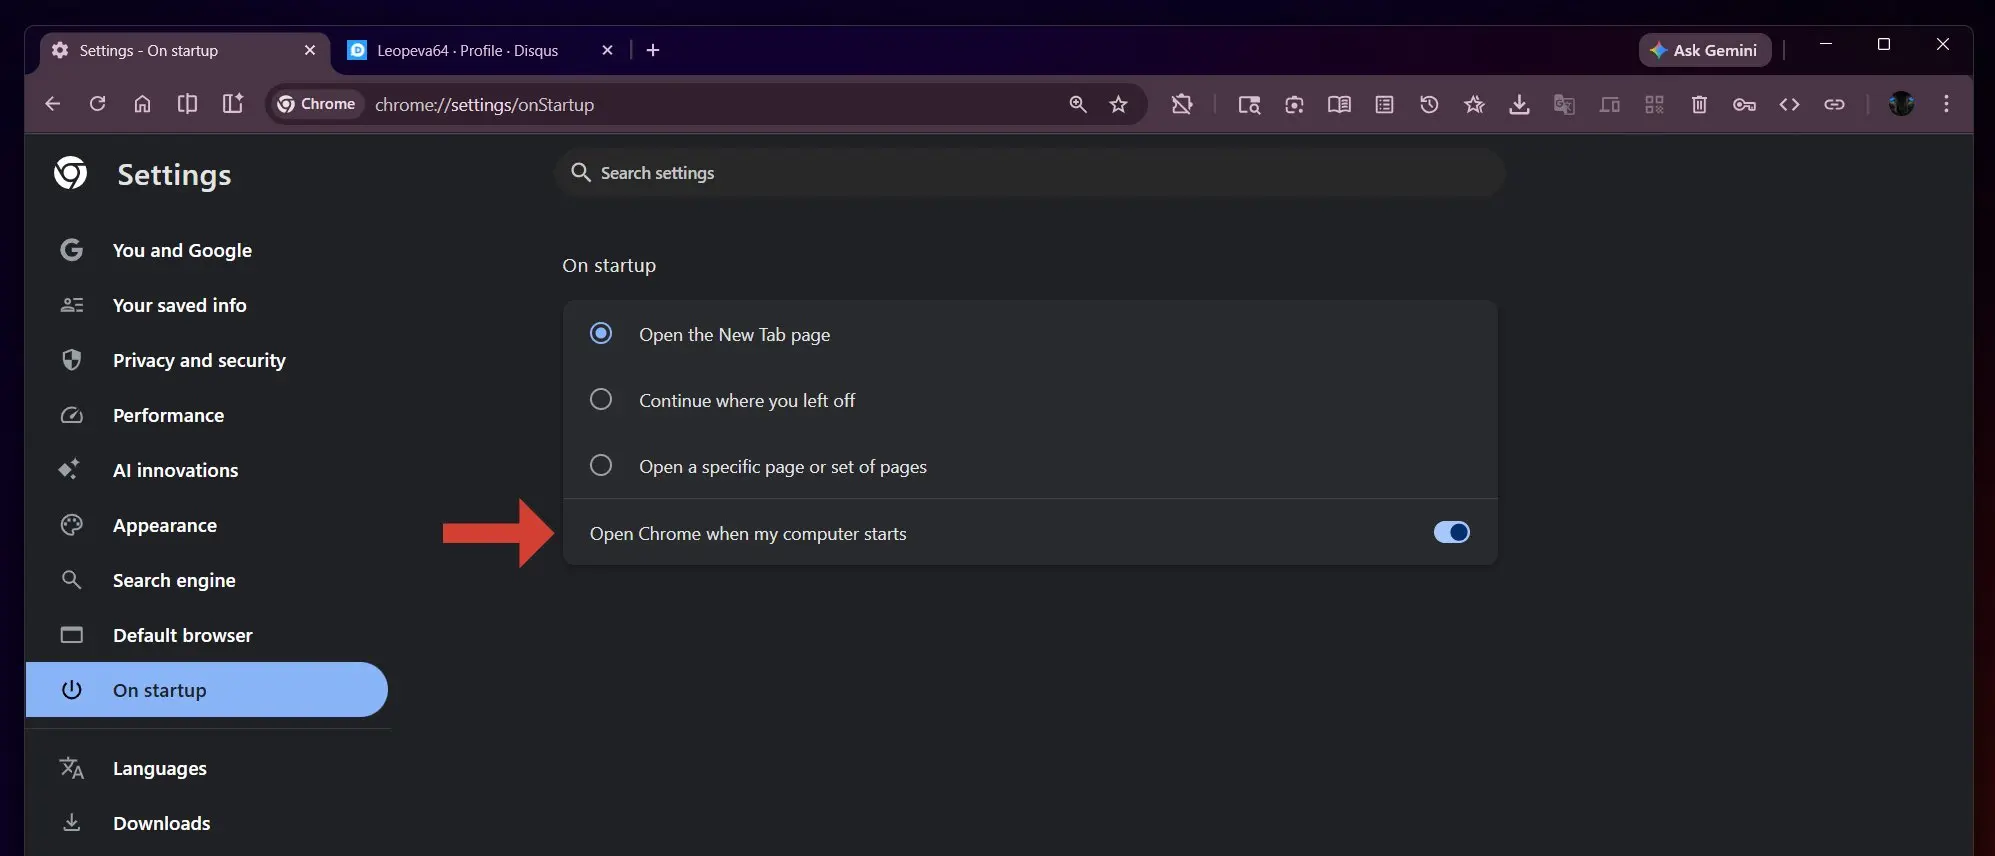
О находке рассказала Leopeva64. В настройках Chrome появился переключатель с говорящим названием «Launch Chrome when my computer starts».

Работать над этой функцией в Google начали ещё осенью прошлого года — в коде Chromium тогда появился флаг kForegroundLaunchOnLogin.

И вот тут начинается самое интересное. Судя по названию, Chrome планируют запускать как foreground-процесс, а не в фоне. А это значит — с более высоким приоритетом по ресурсам. Проще говоря, браузер будет стартовать почти наравне с системными процессами Windows.

К счастью, Google предусмотрела «предохранитель»: рядом есть отдельный флаг kLaunchOnStartup, который фактически управляет этим поведением. Более того, по умолчанию опция выключена, и это, пожалуй, самое разумное решение.


Почему? Потому что не у всех пользователей мощные процессоры и быстрые SSD. На системах с жёсткими дисками или слабыми CPU (например, бюджетные четырёхпоточные модели) такой автозапуск вполне может замедлить загрузку Windows — особенно на фоне и без того чувствительной темы старта ОС.

Контекст тут показательный: совсем недавно Microsoft сама столкнулась с критикой из-за обновлений Windows 11, которые привели к проблемам с выключением, гибернацией и загрузкой — и даже пришлось выпускать внеплановый патч. Так что любые новые процессы на старте ОС пользователи теперь воспринимают особенно нервно.

Если Chrome всё же получит такую возможность в стабильной версии, пользователям стоит внимательно отнестись к настройкам автозапуска. К слову, у Microsoft есть официальный гайд по ускорению загрузки Windows 10 и 11 — в нём как раз советуют ограничивать лишние программы, стартующие вместе с системой.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru