


Сбой в сети Microsoft: домен example.com годами вёл трафик в Японию

Сбой в сети Microsoft: домен example.com годами вёл трафик в Японию

Сбой в сети Microsoft: домен example.com годами вёл трафик в Японию

Microsoft на днях устранила довольно странную аномалию в собственной сети. Выяснилось, что внутри инфраструктуры Microsoft, включая Azure, часть трафика, предназначенного для example.com, уходила на серверы японской компании Sumitomo Electric, производителя кабельной продукции.

И это при том, что example.com — служебный домен, специально зарезервированный стандартом RFC2606 для тестирования и документации. Он не должен «принадлежать» никому и уж точно не должен использоваться для реальной маршрутизации.

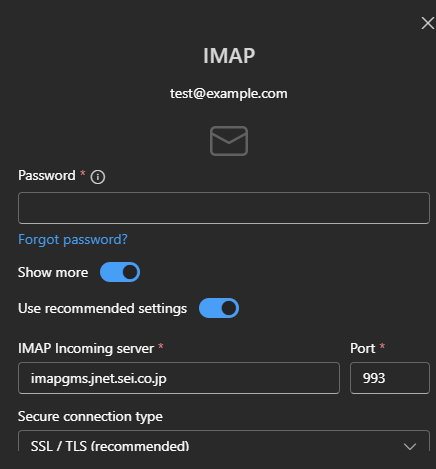
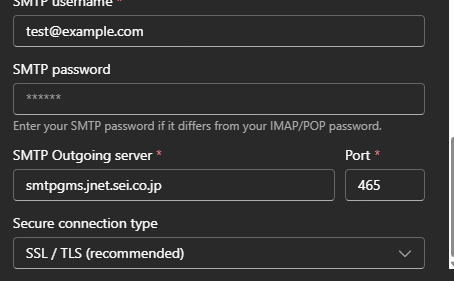
Аномалию заметили исследователи, прогнав обычные тесты с помощью cURL и автоконфигурации Outlook. В ответ на попытку настроить почтовый ящик вроде test@example.com служба autodiscover Microsoft неожиданно предлагала IMAP- и SMTP-серверы вида imapgms.jnet.sei.co.jp и smtpgms.jnet.sei.co.jp. Проще говоря, тестовые учётные данные могли улетать на поддомены Sumitomo Electric — просто потому, что Outlook «так решил».


По словам исследователя Майкла Таггарта из UCLA Health, больше всего это похоже на банальную ошибку конфигурации. Но с неприятным побочным эффектом: любой, кто настраивал тестовую почту через Outlook, теоретически мог отправить логин и пароль не туда, куда ожидал.

Когда журналисты спросили Microsoft, что вообще происходит, в компании сначала развели руками и попросили время. К понедельнику некорректная маршрутизация исчезла, но внятного объяснения так и не появилось. Позже представитель Microsoft подтвердил, что инцидент затрагивал только автоконфигурацию Outlook. В компании заявили, что продолжают разбираться.

Правда, есть нюанс: судя по новым тестам, Microsoft не столько «починила» механизм, сколько просто отключила проблемную часть. JSON-ответы, которые раньше указывали на серверы Sumitomo, исчезли, а сам запрос теперь зависает на несколько секунд и завершается ошибкой ENOTFOUND.

Как домен японской компании вообще оказался в этой цепочке, до конца непонятно. Microsoft ранее сообщала, что Sumitomo Corp. внедряет Microsoft 365 Copilot, но это не объясняет, почему домен дочерней структуры оказался прописан в сетевых настройках autodiscover. Отдельные исследователи утверждают, что странное поведение наблюдалось уже пять лет.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru