


Российские пользователи не могут обновить встроенное ПО бытовой техники

Российские пользователи не могут обновить встроенное ПО бытовой техники

Российские пользователи не могут обновить встроенное ПО бытовой техники

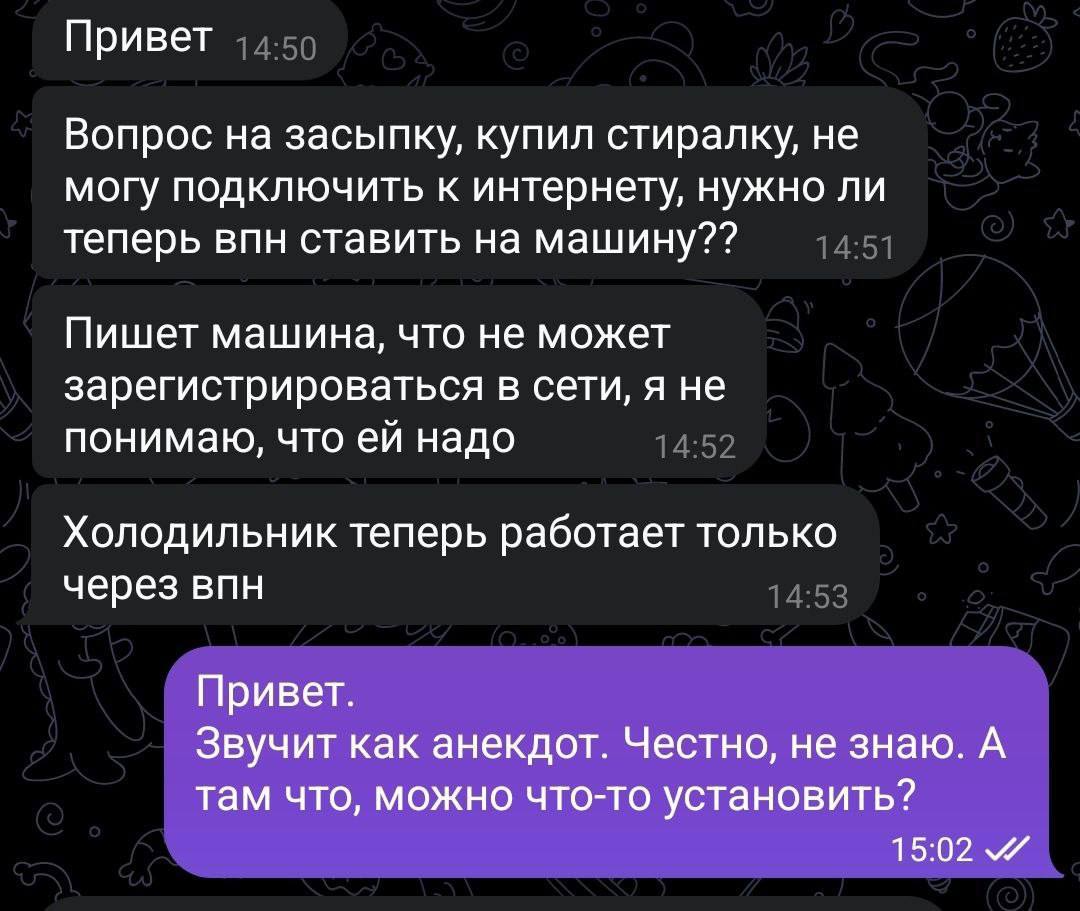
Российские пользователи «умной» бытовой техники — в основном европейских брендов — всё чаще сталкиваются с серьёзными проблемами при обновлении встроенного программного обеспечения. В ряде случаев такие устройства вообще не могут полноценно работать без подключения к фирменным облачным сервисам и мобильным приложениям, которые в России оказываются недоступны.

О ситуации сообщил телеграм-канал БОРЩ со ссылкой на сообщения пользователей из тематических чатов и социальных сетей.

Причём речь идёт далеко не о бюджетных устройствах. Проблемы затрагивают дорогие модели стиральных и посудомоечных машин, роботы-пылесосы, водогрейные котлы и другую технику с «умными» функциями, управление которой завязано на мобильные приложения.

Среди наиболее частых жалоб — невозможность обновить прошивку или отсутствие фирменных приложений в официальных магазинах Apple и Google. Один из пользователей, владелец посудомоечной машины Bosch, рассказал, что даже установка приложения через APK-файл или российский магазин не решает проблему: зарегистрировать и активировать его из России не удаётся.

Фактически пользователям приходится запускать приложение с подменой IP-адреса на европейский и создавать фиктивный аккаунт жителя другой страны. При этом из-за особенностей работы такого ПО регистрация и авторизация часто проходят не с первого раза.

Проблемы возникают и с техникой российских брендов. Так, владелец «умного» чайника Polaris сумел стабилизировать работу прошивки, вручную указав в настройках роутера российский сервер. При попытке подключиться к зарубежным ресурсам устройство «зависало» и переставало корректно работать.

В некоторых случаях сбои носят спорадический характер. Например, пользователь водогрейного котла Ariston даже обратился с жалобой в Роскомнадзор после того, как оборудование перестало подключаться к облачному серверу. В регуляторе заявили о своей непричастности, однако спустя некоторое время проблемы исчезли сами собой.

«Санкции ударили туда, куда не ожидал никто», — резюмируют авторы канала БОРЩ.

При этом эксперты отмечают, что куда более серьёзную опасность может представлять использование «умных» устройств для сбора данных — в том числе как одна из форм санкционного давления.

Подпишитесь на новости

Киберпреступники месяцами контролировали сеть разработчика ПО в России

Группа BO Team несколько месяцев находилась в инфраструктуре российского разработчика ПО, причём ей удалось добраться до исходников и сервера подписания сборок. По оценке «Лаборатории Касперского», целью могли стать клиенты компании, поскольку атакующие получили возможность внедрить вредоносный код в её продукты.

Детали расследования эксперты опубликовали в отчёте Kaspersky ICS CERT.

Компания сама заметила неладное: к компьютерам системных администраторов пытались подключаться учётные записи, которым там делать было нечего. Приглашённые специалисты обнаружили признаки BO Team уже в первый день анализа.

Под контролем атакующих находились почта, резервное копирование, сетевое оборудование, гипервизоры, контроллеры домена и системы управления средствами защиты.


Чтобы оставаться незаметными, злоумышленники старались обходиться системными утилитами, маскировали файлы под компоненты ОС, удаляли журналы и меняли временные метки.

После отключения доступа группа попыталась вернуться через фишинг. Для рассылки использовали ранее украденный закрытый ключ DKIM компании — он помог частично обойти почтовую защиту. Однако письма обнаружили вовремя, учётные данные не утекли.


По оценке экспертов, угрозу удалось нейтрализовать до достижения конечной цели.

RSS: Новости на портале Anti-Malware.ru