


YouTube показывает «контент недоступен» из-за блокировщиков рекламы

YouTube показывает «контент недоступен» из-за блокировщиков рекламы

YouTube показывает «контент недоступен» из-за блокировщиков рекламы

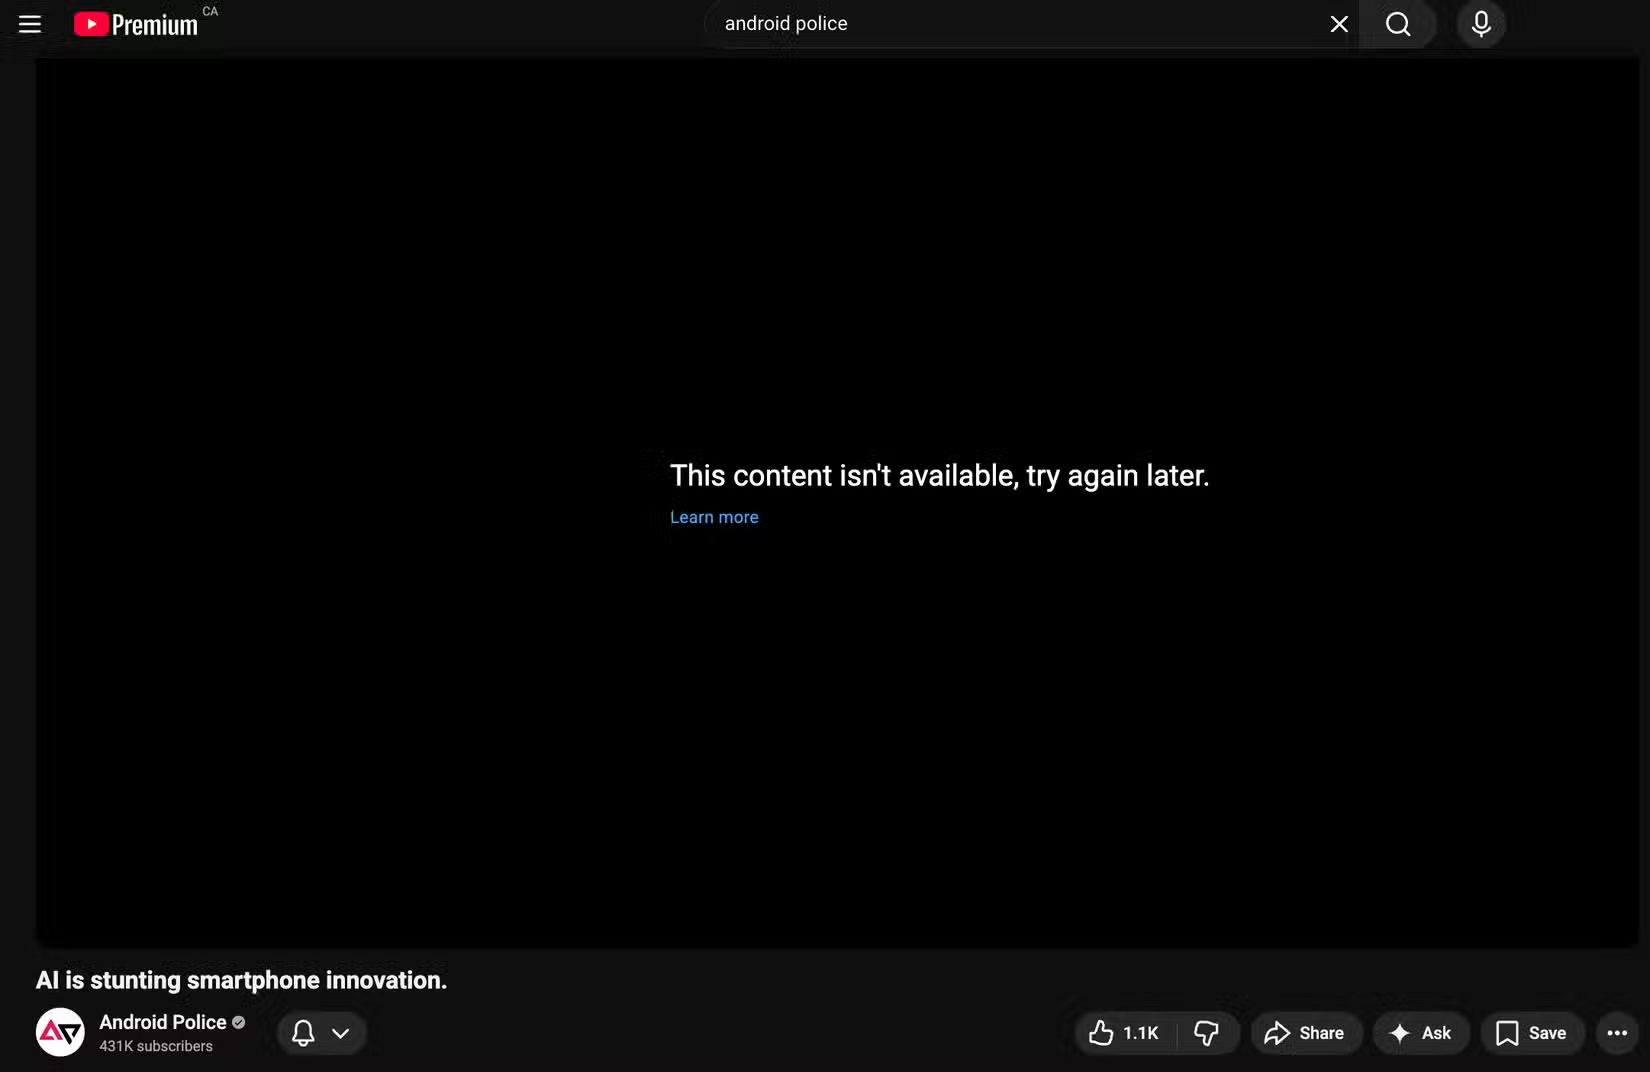
YouTube в последние дни ведёт себя странно: пользователи по всему миру жалуются, что ролики просто не запускаются с первого раза. Вместо видео сервис показывает сообщение вроде «Контент недоступен, попробуйте позже», а у некоторых всплывает ещё более раздражающая версия — «Контент недоступен в вашей стране».

Проблема активно обсуждается на Reddit, в том числе в сабреддите r/YouTube. Жалобы начали массово появляться в течение последней недели, хотя отдельные пользователи утверждают, что сталкивались с этим и раньше.

Об этом же пишет PiunikaWeb. Сбой проявляется в основном на десктопных версиях YouTube — в Chrome и Firefox — и, что любопытно, почти не затрагивает Safari.

Причина, судя по всему, довольно прозаичная. Во многих случаях проблема напрямую связана с блокировщиками рекламы. Пользователи заметили: если отключить AdBlock, видео внезапно начинает воспроизводиться без каких-либо дополнительных действий. Более того, у некоторых ролик стартует сразу после паузы блокировщика, без ручного обновления страницы.


Есть и обходные пути для тех, кто не готов расставаться с блокировкой рекламы. Например, можно нажать кнопку «Узнать больше» под сообщением об ошибке, а затем вернуться назад — в ряде случаев это «пробуждает» плеер и видео запускается. Работает не всегда, но многим помогло.

Среди других советов, которые гуляют по сообществам:

  • несколько раз обновить страницу с видео;
  • сменить аккаунт на YouTube;
  • временно отключить VPN;
  • попробовать другой, «заточенный под YouTube» блокировщик рекламы.

Официальных комментариев от YouTube пока нет. И если это действительно часть очередного этапа борьбы сервиса с AdBlock, не исключено, что Google вообще предпочтет сделать вид, будто никакого сбоя не существует.

Подпишитесь на новости

Swordfish Security добавила ИИ-агентов и RAG в оценку безопасности компаний

ИИ уже не просто отвечает на вопросы, корпоративные агенты получают доступ к инструментам и выполняют задачи без пошагового контроля человека. А значит, ошибка нейросети может превратиться в действие внутри рабочей системы. Swordfish Security обновила свой фреймворк оценки AI Security с учетом этих рисков.

Версия 2.0 методологии Swordfish: SAIMM представлена в центре экспертизы компании.

Документ предназначен для бесплатного использования специалистами по кибербезопасности и разработчиками. Он помогает оценить зрелость процессов защиты ИИ, выявить пробелы и определить очередность изменений.

Главное обновление — два дополнительных направления оценки: безопасность агентских систем и RAG-пайплайнов.

Первое касается поведения агентов, их действий и использования инструментов. Когда нейросети доверяют корпоративный процесс, одного контроля за текстом ответа уже мало: важно понимать, что она может сделать с выданными полномочиями.

Второе направление посвящено данным, которые ИИ использует для формирования ответов. RAG позволяет модели обращаться к внешним источникам — например, корпоративной базе знаний. Поэтому в оценку входят контроль данных, их связь с моделями, учет версий и происхождения компонентов.

По словам гендиректора Swordfish Security Александра Пинаева, обновленный фреймворк стал практичнее: компания может пройти по вопросам, зафиксировать текущий уровень зрелости и определить, какие следующие шаги дадут наибольший эффект.

Важная часть подхода — постоянный учет моделей и данных, фиксация инцидентов и наблюдение за нежелательным поведением. Генеративная система способна по-разному отвечать на один запрос, поэтому разовая проверка не закрывает вопрос безопасности.

RSS: Новости на портале Anti-Malware.ru