


Одноразовые СМС-ссылки годами открывают доступ к личным данным

Одноразовые СМС-ссылки годами открывают доступ к личным данным

Одноразовые СМС-ссылки годами открывают доступ к личным данным

Одноразовые ссылки, которые сервисы рассылают по СМС для входа или подтверждения действий, на практике часто оказываются вовсе не одноразовыми. Новое исследование показало, что такие URL могут годами оставаться активными и открывать доступ к персональным данным пользователей.

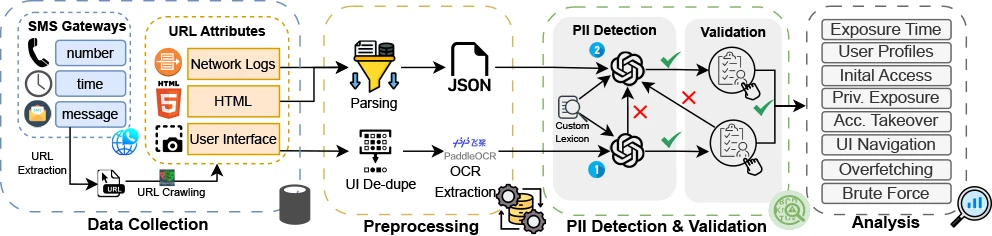
Исследователи собрали данные через публичные СМС-шлюзы — сайты, где отображаются сообщения, отправленные на временные номера.

В общей сложности специалисты проанализировали более 33 млн сообщений, связанных с 30 тыс. телефонных номеров, и извлекли около 323 тысячи уникальных ссылок, ведущих на 10,9 тыс. доменов.

Из примерно 147 тыс. доступных URL удалось выявить 701 конечную точку, раскрывающую персональные данные пользователей. Эти ссылки относились к 177 сервисам. В открытом доступе оказывались имена, номера телефонов, адреса, даты рождения, банковские реквизиты, номера социального страхования и кредитные данные. Во многих случаях одной ссылки хватало для сбора подробного профиля человека.


Особую тревогу вызвал срок жизни таких ссылок. Все 701 URL оставались рабочими на момент проверки. Более половины из них были возрастом от одного до двух лет, ещё 46% — старше двух лет, а некоторые датировались 2019 годом. По словам авторов исследования, чем дольше ссылка остаётся активной, тем выше риск её утечки — через пересылку сообщений, логи, взломанные устройства или повторное использование номеров.

Во всех подтверждённых случаях доступ к данным строился по принципу bearer-link: сама ссылка служила единственным «ключом» и не требовала дополнительной аутентификации. В 15 сервисах по таким URL можно было изменять персональные данные, а в шести случаях — фактически получить доступ к аккаунту пользователя.

Отдельной проблемой стали слабые токены. Около 73% сервисов использовали ссылки с низкой энтропией, которые можно было подобрать. В ряде случаев исследователям удавалось получить доступ к чужим данным менее чем за десять попыток.

Авторы исследования уведомили 150 компаний, чьи сервисы оказались уязвимыми. Ответили лишь 18, а реальные фиксы внедрили только семь. По мнению исследователей, сама модель доверия к СМС-ссылкам как «безопасному» каналу остаётся системной проблемой: пока такие механизмы проектируются ради удобства, а не безопасности, утечки данных будут неизбежны.

Подпишитесь на новости

Песков отверг обвинения в причастности России ко взлому холодильников

История о взломе европейских холодильников добралась до Кремля. Дмитрий Песков назвал абсурдными обвинения в том, что за атаками на системы охлаждения стоят пророссийские киберпреступные группы. По его словам, заявления о причастности России не подкреплены доказательствами.

Комментарий пресс-секретаря президента приводит «Интерфакс».

«Они, как всегда, не имеют под собой никакой аргументации, никаких доказательств», — заявил Песков.

Он также назвал голословные обвинения в адрес России устойчивой тенденцией в европейских странах.

Поводом стали сообщения об атаках на промышленное холодильное оборудование в ночь на 2 ноября. Инциденты затронули девять стран. Среди них упоминались Эстония, Бельгия, Швеция, Ирландия, Великобритания, Финляндия и Люксембург.

Злоумышленники меняли температурные настройки, сообщалось в том числе о значениях до +50 °C. Для оборудования, которому положено сохранять продукты, получился весьма сомнительный карьерный переход в обогреватели.

При этом британские СМИ уточняли: в стране пострадали некоторые производители мяса, а не супермаркеты. Аналогичная атака произошла во Франции ещё в октябре.

Холодильные системы подключают к интернету для удалённого обслуживания и уведомлений о неполадках. Когда доступ получает посторонний, удобство для инженера превращается в возможность испортить товар.

Ответственность за октябрьские и ноябрьские атаки никто на себя не взял. Поэтому версию о конкретных исполнителях нельзя выдавать за установленный факт.

RSS: Новости на портале Anti-Malware.ru