


Как установить ChatGPT на iPhone в России через поддержку Т-Банка

Как установить ChatGPT на iPhone в России через поддержку Т-Банка

Как установить ChatGPT на iPhone в России через поддержку Т-Банка

На iPhone в России неожиданно появился довольно изящный способ установить ChatGPT и другие приложения, недоступные в российском App Store. Причём обходной путь нашёлся там, где его вряд ли кто-то искал — в техподдержке «Т-Банка».

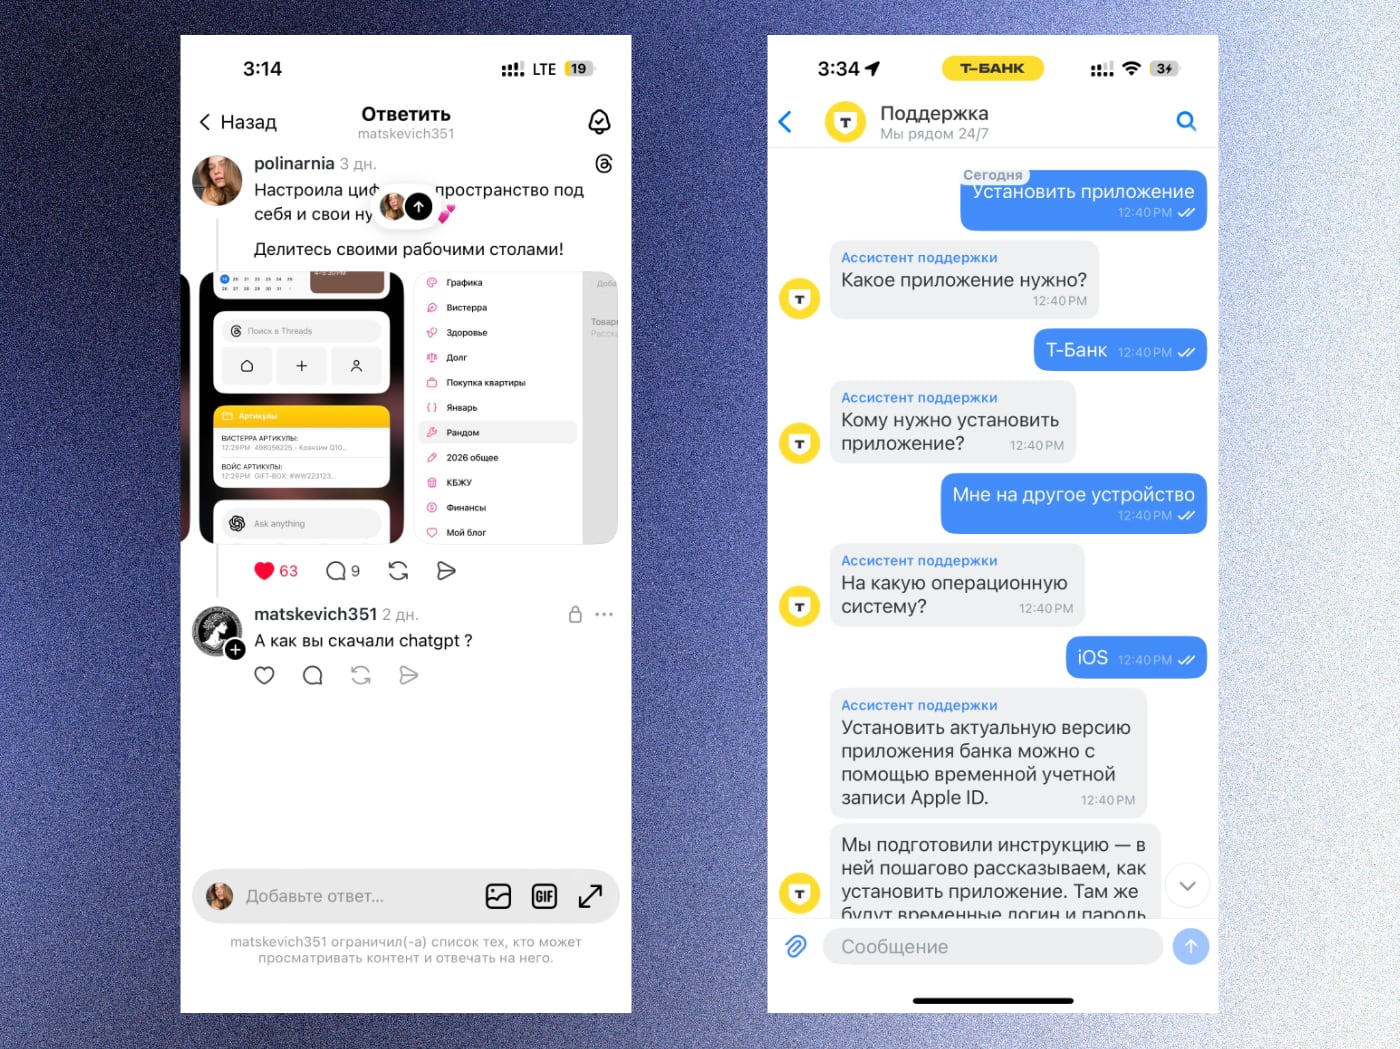
Как выяснил ресурс iPhones.ru, лайфхак работает для пользователей, у которых есть доступ к службе поддержки банка.

Клиент может обратиться с просьбой помочь установить фирменное приложение «Т-Банка» на iPhone. В ответ сотрудники в отдельных случаях присылают логин и пароль от служебного Apple ID, который используется для установки банковских приложений на устройства клиентов.


Дальше всё зависит от фантазии пользователя. Под этим Apple ID можно установить не только приложение банка, но и другие доступные в аккаунте приложения — например, ChatGPT, который официально недоступен в российском App Store. При этом никакой смены региона, VPN или сложных манипуляций не требуется — установка проходит как обычная загрузка из App Store.

Разумеется, сам «Т-Банк» не позиционирует этот способ как универсальное решение и вряд ли рассчитывал на подобное использование служебного аккаунта. К тому же сценарий нельзя назвать гарантированным: многое зависит от конкретного обращения, сотрудника поддержки и действующих внутренних регламентов.

Стоит учитывать и риски. Использование чужого Apple ID — это всегда временная мера. Приложения, установленные таким способом, могут в любой момент перестать обновляться или работать корректно.

Тем не менее сама история наглядно показывает, насколько изобретательными становятся пользователи в условиях ограничений. Иногда самые неожиданные лазейки обнаруживаются вовсе не в настройках iOS, а в диалоге с техподдержкой банка.

Подпишитесь на новости

Sentra представила ИИ-хакера, который ищет реальные пути взлома бизнеса

Список уязвимостей есть, а понимания, как через них добраться до важных систем, — нет. Sentra представила ИИ-хакера: автономное решение, которое должно непрерывно проверять защищённость компании с позиции атакующего. По описанию разработчика, команда специализированных ИИ-агентов ведёт разведку, изучает веб-приложения и API, строит гипотезы и собирает цепочки атак.

Критические находки система проверяет на фактическую эксплуатируемость в рамках разрешённого сценария тестирования.

Задача — показать, какие проблемы действительно позволяют провести атаку и требуют исправления в первую очередь.

Особый акцент сделан на логических ошибках: неправильном разграничении доступа, избыточных правах, обработке ролей и идентификаторов, небезопасных сценариях API. ИИ-хакер также ищет сочетания проблем, которые по отдельности выглядят нестрашно, а вместе открывают дорогу злоумышленнику.

Для подтверждённой цепочки система готовит техническое доказательство, описание риска, список затронутых компонентов и рекомендации. После исправлений проводит повторную проверку.

Такой цикл разработчик связывает с CTEM — непрерывным управлением подверженностью киберугрозам. Среди дополнительных сценариев — приоритизация уязвимостей, проверки приложений до релиза и purple teaming для оценки защитных механизмов и тренировки команд.

Решение можно использовать из облака Sentra или развернуть локально. По данным компании, продукт включён в реестр российского ПО, а его архитектура позволяет менять языковые модели с учётом требований заказчика.

Sentra сообщает о завершении функционального тестирования с несколькими интеграторами и проведении пилотов в российских компаниях.

RSS: Новости на портале Anti-Malware.ru