


macOS-троян MacSync уговаривает жертву помочь атаке

macOS-троян MacSync уговаривает жертву помочь атаке

macOS-троян MacSync уговаривает жертву помочь атаке

В мире macOS появилась новая вредоносная кампания, которая делает ставку не на сложные эксплойты, а на старую добрую социальную инженерию. За ней стоит вредонос MacSync, распространяющийся по модели «вредонос как услуга» — недорогого сервиса для киберпреступников, рассчитанного в том числе на не самых опытных, но очень активных злоумышленников.

MacSync маскируется под установщик облачного хранилища и распространяется через сайты, внешне почти неотличимые от легитимных порталов загрузки.

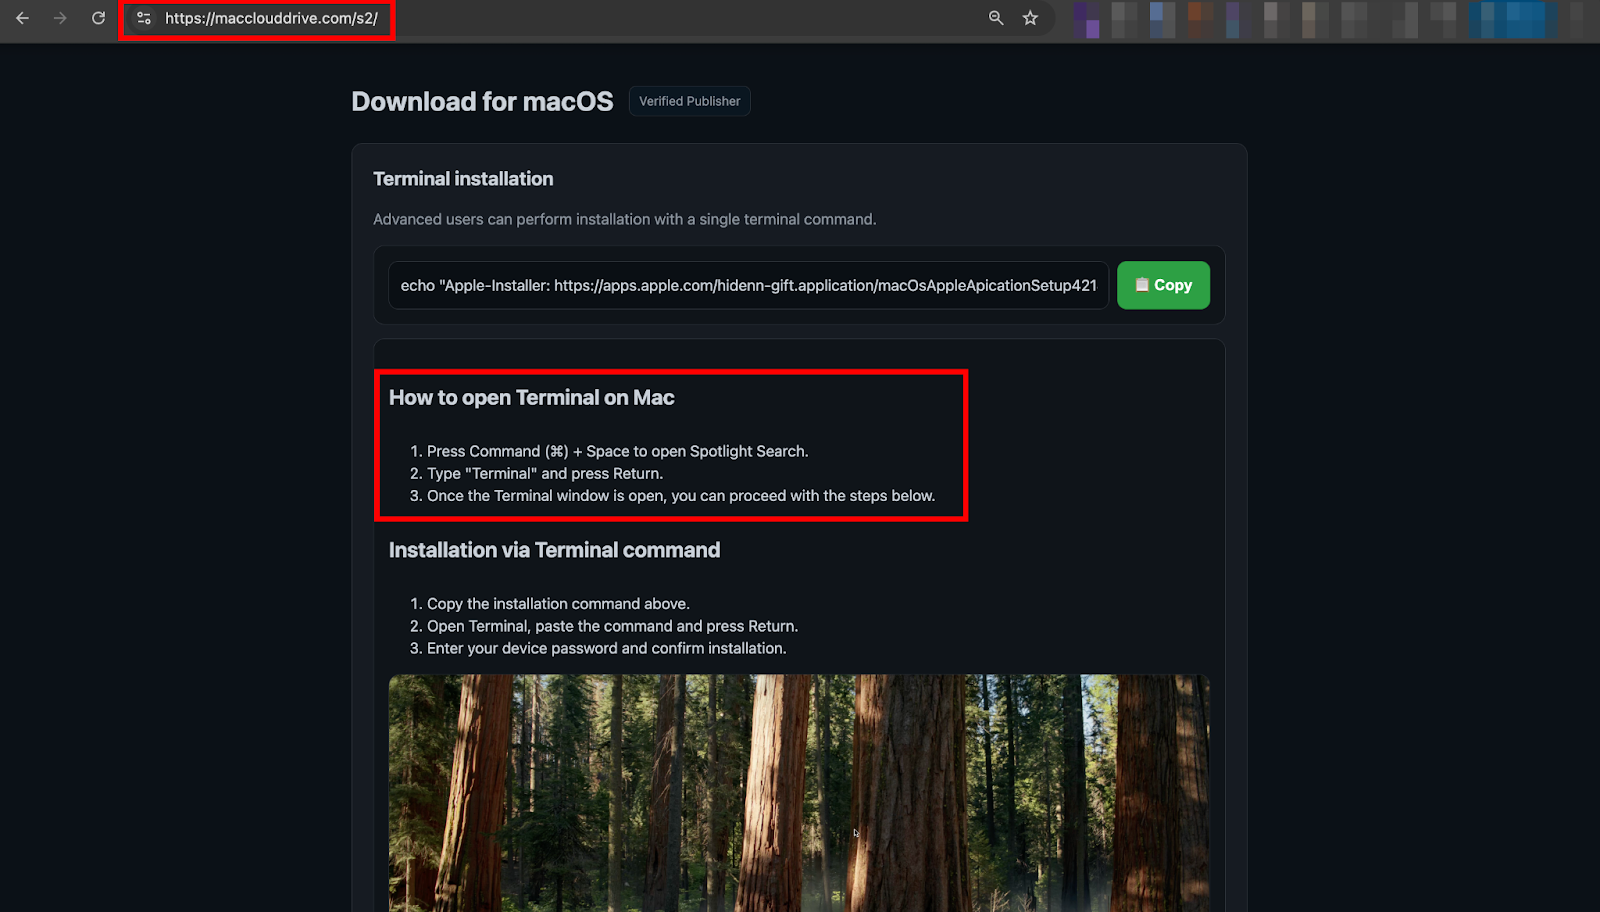
В одном из зафиксированных специалистами CloudSEK случаев пользователя сначала перекидывало со страницы, имитирующей форму входа в аккаунт Microsoft, а затем — на «официальный» сайт macOS-приложения. Никаких подозрительных файлов там не предлагали. Вместо этого посетителю показывали сообщение об ошибке и рекомендовали «продвинутый способ установки» через Terminal.


Дальше всё происходило по классической схеме ClickFix. Пользователя буквально уговаривали скопировать и вставить одну строку команды, якобы необходимую для завершения установки или исправления сбоя. Команда выглядела безобидно, но на деле скачивала и запускала удалённый вредоносный скрипт. Поскольку действие выполнялось добровольно, macOS не видела в этом ничего подозрительного — Gatekeeper, проверка подписи и прочите защиты просто не срабатывали.

После установки MacSync не торопится себя проявлять. Вредонос работает тихо и делает ставку на длительное присутствие в системе. Одна из его ключевых функций — подмена популярных Electron-приложений для работы с аппаратными криптокошельками, включая Ledger Live и Trezor Suite. Модифицированные версии внешне остаются легитимными, но в нужный момент начинают показывать пользователю «служебные» экраны с сообщениями о сбоях и предложением пройти восстановление.

Такой сценарий может сработать даже спустя несколько недель после заражения. Пользователя просят ввести ПИН-код и сид-фразу якобы для устранения проблемы, и в этот момент контроль над криптоактивами полностью переходит к злоумышленникам. По сути, доверенное приложение превращается в продуманный фишинговый инструмент.

Несмотря на статус «дешёвого MaaS-решения», возможности MacSync выглядят вполне серьёзно. Вредонос умеет собирать данные браузеров, информацию о криптокошельках, содержимое Keychain и файлы. Это делает его опасным не только для частных пользователей, но и для корпоративных устройств, где macOS всё чаще используется как рабочая платформа.

Claude помог хакерам пробраться во внутренний репозиторий OpenAI

Команда белых хакеров превратила загрузку одной картинки на официальном форуме OpenAI в пропуск к корпоративным аккаунтам ChatGPT, Codex и закрытому репозиторию компании. Взлом занял менее трёх суток, а значительную часть работы помог выполнить ИИ.

Как рассказали исследователи HackTron AI, точкой входа стал форум community.openai.com на платформе Discourse.

При загрузке изображений он использовал ImageMagick и библиотеку libheif, в которой обнаружилось переполнение буфера. Специально подготовленный HEIC-файл позволил удалённо выполнить код и получить административный доступ к форуму.

На этом цепочка только разогрелась. Исследователи воспользовались отдельной ошибкой в системе единого входа OpenAI: токены аутентификации форума подходили для ChatGPT и Codex. Среди них оказались токены сотрудников компании.

Через скомпрометированный аккаунт разработчика команда добралась до внутреннего монорепозитория OpenAI на GitHub. Чтобы доказать доступ и не устраивать экскурсию по чужому коду, специалисты создали безопасный тестовый pull request, после чего остановили проверку и сообщили о проблеме.

В роли помощников выступили модели Claude Opus 4.8 и Opus 5. Первая исследовала уязвимость, но споткнулась о защитные механизмы. Более новая версия, по данным HackTron, помогла собрать рабочий эксплойт за несколько часов.

OpenAI устранила уязвимость в своей инфраструктуре примерно через 14 часов после отчёта, ограничила права токенов Community и отозвала затронутые сессии. Discourse отдельно исправила проблему обработки изображений.

За находку OpenAI выплатила исследователям $6500. Скромная сумма для цепочки, которая началась с картинки на форуме, а закончилась pull request во внутреннем репозитории.

RSS: Новости на портале Anti-Malware.ru