


Мамонт в TikTok: мошенники скупают аккаунты подростков

Мамонт в TikTok: мошенники скупают аккаунты подростков

Мамонт в TikTok: мошенники скупают аккаунты подростков

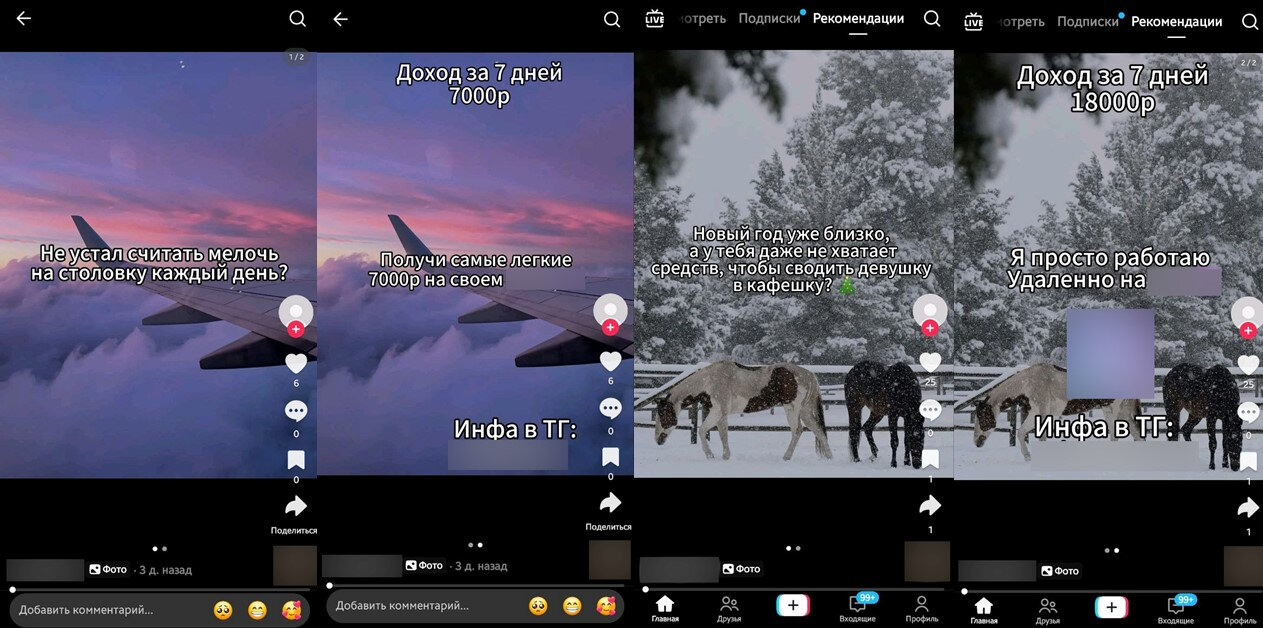
Мошенники начали активно привлекать подростков через TikTok, предлагая им сдать в «аренду» свои аккаунты на сервисах бесплатных объявлений. В дальнейшем такие учётные записи используются для размещения фейковых предложений и мошеннических схем. В компании F6 отмечают, что одной из причин распространения этой практики стало ужесточение правил по количеству сим-карт: мошенникам стало сложнее регистрировать аккаунты на подставных лиц, как это происходило раньше.

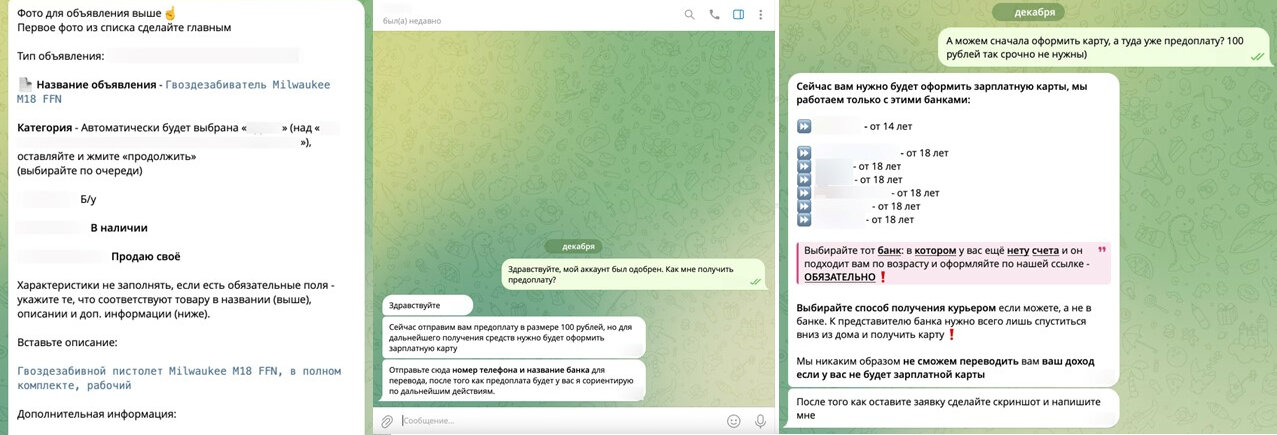
Подросткам обещают вознаграждение в размере от 7 до 18 тыс. рублей за предоставление доступа к своему аккаунту. Злоумышленники, как правило, представляются сотрудниками рекламных агентств или торговых компаний.

По их словам, учётные записи якобы будут использоваться для продажи легальных товаров — например, бытовой техники или электроники.


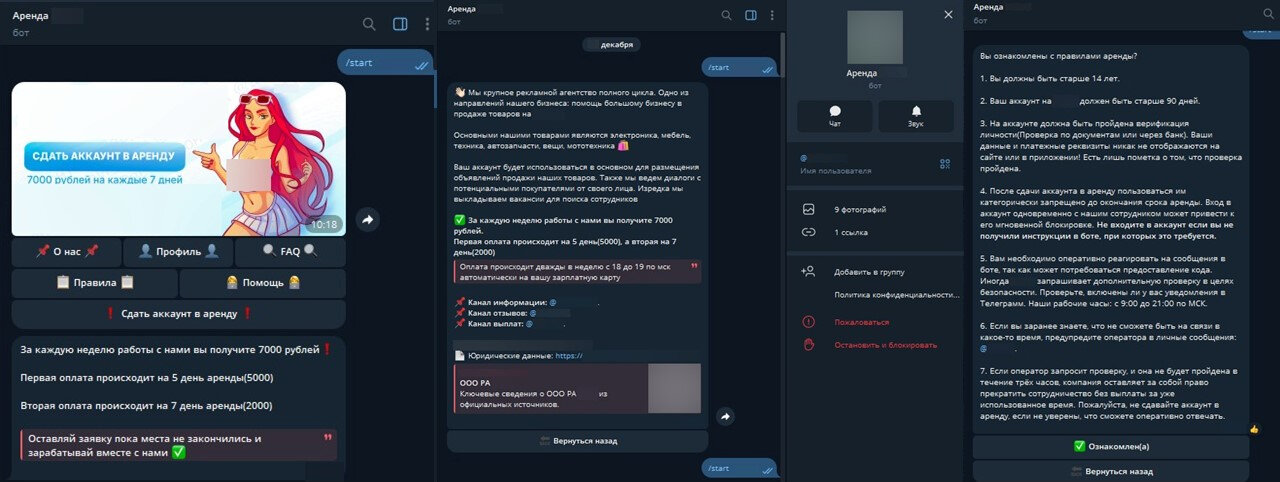
Среди условий «аренды» — возраст владельца аккаунта старше 14 лет, подтверждение личности и срок регистрации не менее 90 дней. Кроме того, подросткам запрещают самостоятельно пользоваться учётной записью без разрешения «арендатора».

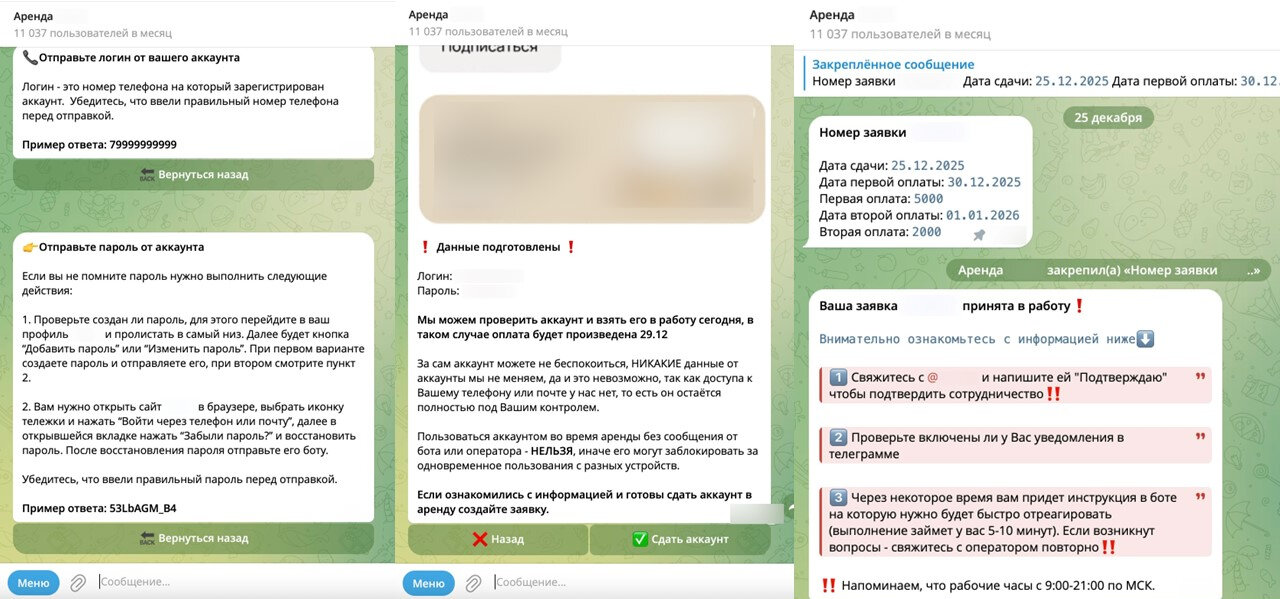
Далее владельца аккаунта перенаправляют в телеграм-бот, где требуется ввести учётные данные. После этого ему предлагают связаться с «оператором», который демонстрирует пример объявления, а затем — с другим представителем для обсуждения получения предоплаты.


Деньги предлагают получить через оформление зарплатной карты в банке, где у подростка ранее не было счетов. Предпочтение отдают кредитным организациям с реферальными программами за привлечение «друзей» — это становится дополнительным источником дохода для злоумышленников.

Киберпреступники используют такие приманки, например, в популярной мошеннической схеме «Мамонт», связанной с кражей денег пользователей и данных банковских карт при покупке-продаже несуществующих товаров, туристических путёвок и бронировании жилья.


Как предупреждает аналитик департамента Digital Risk Protection компании F6 Анастасия Князева, согласившиеся на такие предложения рискуют быть обманутыми дважды. Во-первых, обещанное вознаграждение они, скорее всего, не получат. Во-вторых, передавая управление аккаунтом третьим лицам, подростки нарушают правила сервисов и могут потерять доступ к своим учётным записям.


Предложения об аренде аккаунтов, которые распространяются преимущественно через социальные сети и мессенджеры, стали одной из самых распространённых схем атак на российских детей и подростков в 2025 году. По оценкам экспертов, с попытками мошенничества сталкивались более 80% подростков.

Подпишитесь на новости

Популярный блокировщик рекламы для Chrome оказался шпионом

Два миллиона пользователей, рейтинг 4,8, больше 81 тыс. отзывов, зелёный значок Featured и статус проверенного издателя от Google. Выглядит солидно, если не считать того, что расширение Poper Blocker, по данным исследователей, собирает историю браузера, делает скриншоты и утаскивает переписки с нейросетями.

О результатах расследования Bay Area Labs сообщает Dark Reading. Исследователи утверждают, что расширение записывает полные адреса всех посещённых страниц, извлекает с них данные и собирает приблизительное местоположение пользователя.

Особое внимание Poper Blocker уделяет ChatGPT, Claude и Gemini. Расширение может сохранять запросы, ответы, названия диалогов, выбранные модели и даже тип подписки. Пользователям также назначаются идентификаторы, позволяющие связать активность на разных устройствах.

В политике конфиденциальности разработчик упоминает сбор информации о посещаемых сайтах и возможность передачи данных партнёрам. Однако при отказе от такого обмена расширение показывает предупреждение на каждой странице и заявляет, что расширенные функции блокировки не заработают. Переключатель при этом зеленеет именно при согласии.

Чтобы не спугнуть проверяющих, вредоносная функциональность активируется не сразу. Расширение ждёт 24 часа, затем загружает инструкции с управляющего сервера и выполняет их через встроенный интерпретатор. Код обфусцирован, команды обозначены числами, а адрес сервера можно менять. Такая схема прямо запрещена правилами Manifest V3.

Poper Blocker — не одиночка. Расширения того же разработчика CrxMouse и BlockSite также остаются в Chrome Web Store и вместе обслуживают почти 4 млн пользователей. Все имеют статус Established Publisher. Причём связанные с ними претензии появились ещё в 2018 году.

Bay Area Labs также заявила, что в автоматических тестах каждый пятый блокировщик рекламы с аудиторией более 100 тыс. человек передавал историю браузера наружу.

RSS: Новости на портале Anti-Malware.ru