


Мамонт в TikTok: мошенники скупают аккаунты подростков

Мамонт в TikTok: мошенники скупают аккаунты подростков

Мамонт в TikTok: мошенники скупают аккаунты подростков

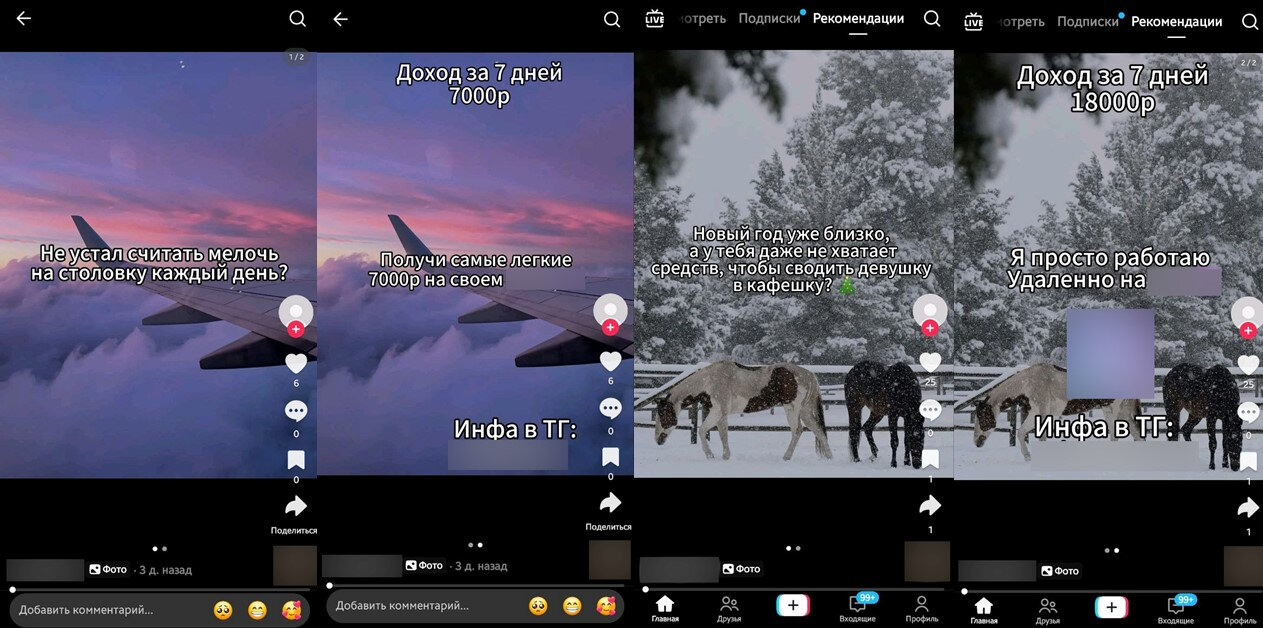
Мошенники начали активно привлекать подростков через TikTok, предлагая им сдать в «аренду» свои аккаунты на сервисах бесплатных объявлений. В дальнейшем такие учётные записи используются для размещения фейковых предложений и мошеннических схем. В компании F6 отмечают, что одной из причин распространения этой практики стало ужесточение правил по количеству сим-карт: мошенникам стало сложнее регистрировать аккаунты на подставных лиц, как это происходило раньше.

Подросткам обещают вознаграждение в размере от 7 до 18 тыс. рублей за предоставление доступа к своему аккаунту. Злоумышленники, как правило, представляются сотрудниками рекламных агентств или торговых компаний.

По их словам, учётные записи якобы будут использоваться для продажи легальных товаров — например, бытовой техники или электроники.


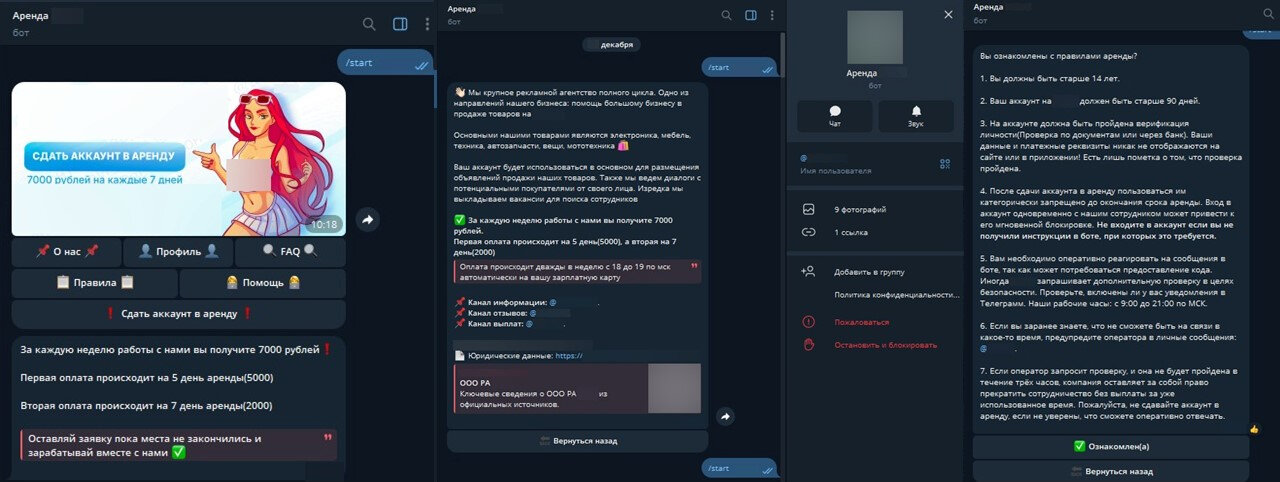
Среди условий «аренды» — возраст владельца аккаунта старше 14 лет, подтверждение личности и срок регистрации не менее 90 дней. Кроме того, подросткам запрещают самостоятельно пользоваться учётной записью без разрешения «арендатора».

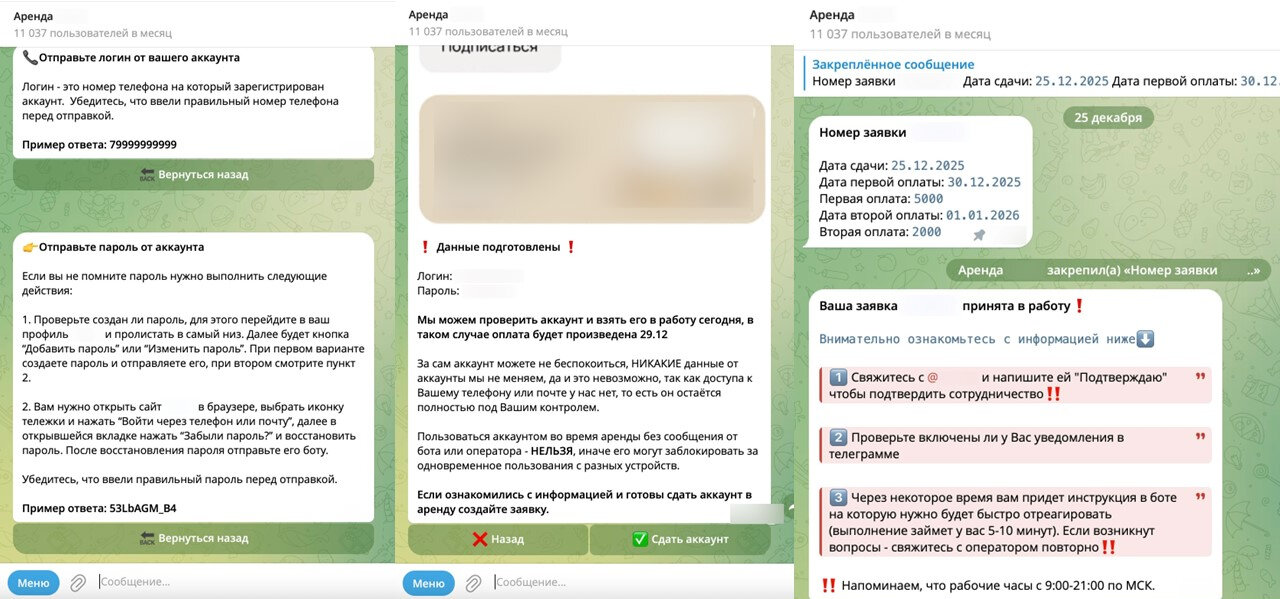
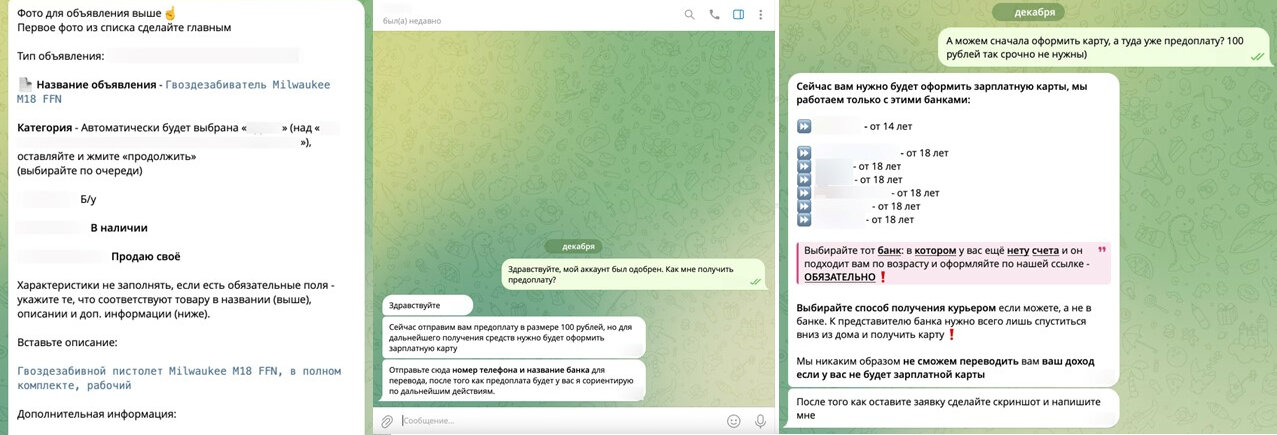
Далее владельца аккаунта перенаправляют в телеграм-бот, где требуется ввести учётные данные. После этого ему предлагают связаться с «оператором», который демонстрирует пример объявления, а затем — с другим представителем для обсуждения получения предоплаты.


Деньги предлагают получить через оформление зарплатной карты в банке, где у подростка ранее не было счетов. Предпочтение отдают кредитным организациям с реферальными программами за привлечение «друзей» — это становится дополнительным источником дохода для злоумышленников.

Киберпреступники используют такие приманки, например, в популярной мошеннической схеме «Мамонт», связанной с кражей денег пользователей и данных банковских карт при покупке-продаже несуществующих товаров, туристических путёвок и бронировании жилья.


Как предупреждает аналитик департамента Digital Risk Protection компании F6 Анастасия Князева, согласившиеся на такие предложения рискуют быть обманутыми дважды. Во-первых, обещанное вознаграждение они, скорее всего, не получат. Во-вторых, передавая управление аккаунтом третьим лицам, подростки нарушают правила сервисов и могут потерять доступ к своим учётным записям.


Предложения об аренде аккаунтов, которые распространяются преимущественно через социальные сети и мессенджеры, стали одной из самых распространённых схем атак на российских детей и подростков в 2025 году. По оценкам экспертов, с попытками мошенничества сталкивались более 80% подростков.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru