


Мамонт в TikTok: мошенники скупают аккаунты подростков

Мамонт в TikTok: мошенники скупают аккаунты подростков

Мамонт в TikTok: мошенники скупают аккаунты подростков

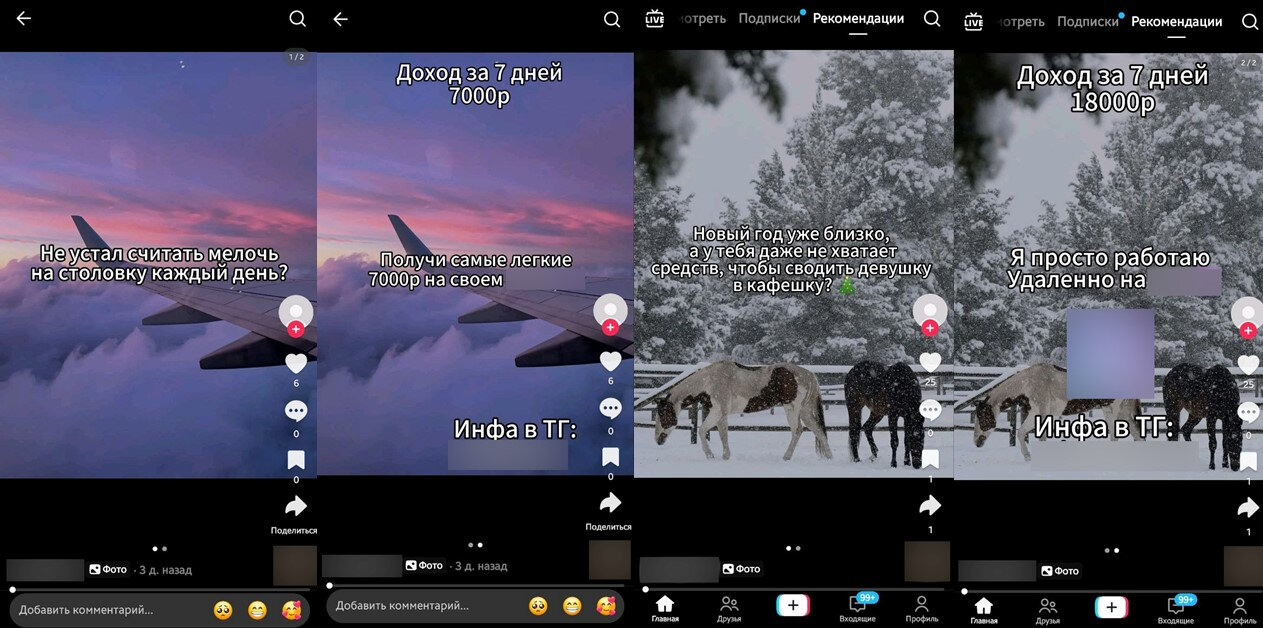
Мошенники начали активно привлекать подростков через TikTok, предлагая им сдать в «аренду» свои аккаунты на сервисах бесплатных объявлений. В дальнейшем такие учётные записи используются для размещения фейковых предложений и мошеннических схем. В компании F6 отмечают, что одной из причин распространения этой практики стало ужесточение правил по количеству сим-карт: мошенникам стало сложнее регистрировать аккаунты на подставных лиц, как это происходило раньше.

Подросткам обещают вознаграждение в размере от 7 до 18 тыс. рублей за предоставление доступа к своему аккаунту. Злоумышленники, как правило, представляются сотрудниками рекламных агентств или торговых компаний.

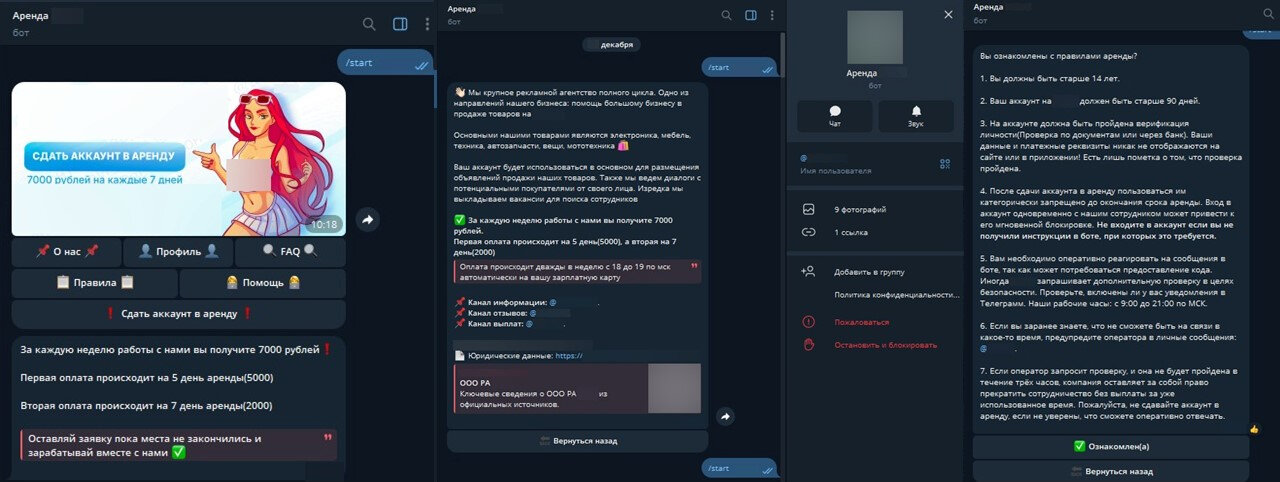
По их словам, учётные записи якобы будут использоваться для продажи легальных товаров — например, бытовой техники или электроники.


Среди условий «аренды» — возраст владельца аккаунта старше 14 лет, подтверждение личности и срок регистрации не менее 90 дней. Кроме того, подросткам запрещают самостоятельно пользоваться учётной записью без разрешения «арендатора».

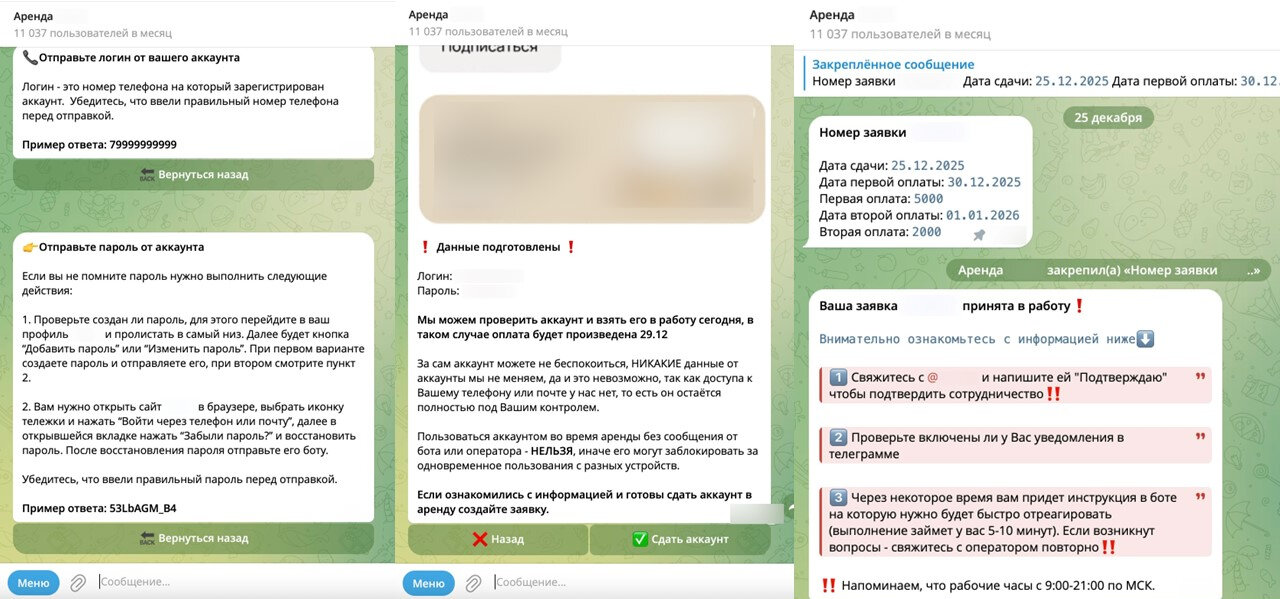
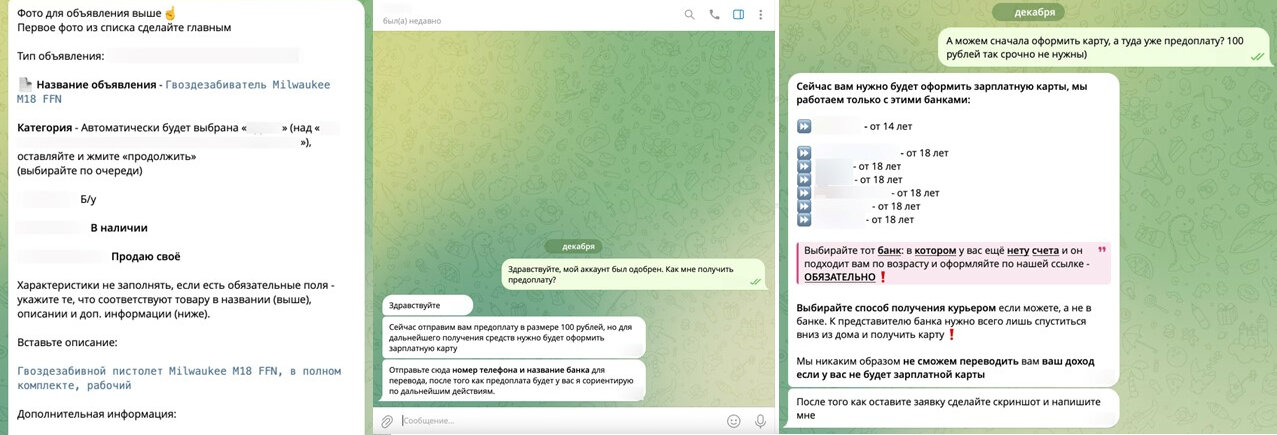
Далее владельца аккаунта перенаправляют в телеграм-бот, где требуется ввести учётные данные. После этого ему предлагают связаться с «оператором», который демонстрирует пример объявления, а затем — с другим представителем для обсуждения получения предоплаты.


Деньги предлагают получить через оформление зарплатной карты в банке, где у подростка ранее не было счетов. Предпочтение отдают кредитным организациям с реферальными программами за привлечение «друзей» — это становится дополнительным источником дохода для злоумышленников.

Киберпреступники используют такие приманки, например, в популярной мошеннической схеме «Мамонт», связанной с кражей денег пользователей и данных банковских карт при покупке-продаже несуществующих товаров, туристических путёвок и бронировании жилья.


Как предупреждает аналитик департамента Digital Risk Protection компании F6 Анастасия Князева, согласившиеся на такие предложения рискуют быть обманутыми дважды. Во-первых, обещанное вознаграждение они, скорее всего, не получат. Во-вторых, передавая управление аккаунтом третьим лицам, подростки нарушают правила сервисов и могут потерять доступ к своим учётным записям.


Предложения об аренде аккаунтов, которые распространяются преимущественно через социальные сети и мессенджеры, стали одной из самых распространённых схем атак на российских детей и подростков в 2025 году. По оценкам экспертов, с попытками мошенничества сталкивались более 80% подростков.

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru