


Мамонт в TikTok: мошенники скупают аккаунты подростков

Мамонт в TikTok: мошенники скупают аккаунты подростков

Мамонт в TikTok: мошенники скупают аккаунты подростков

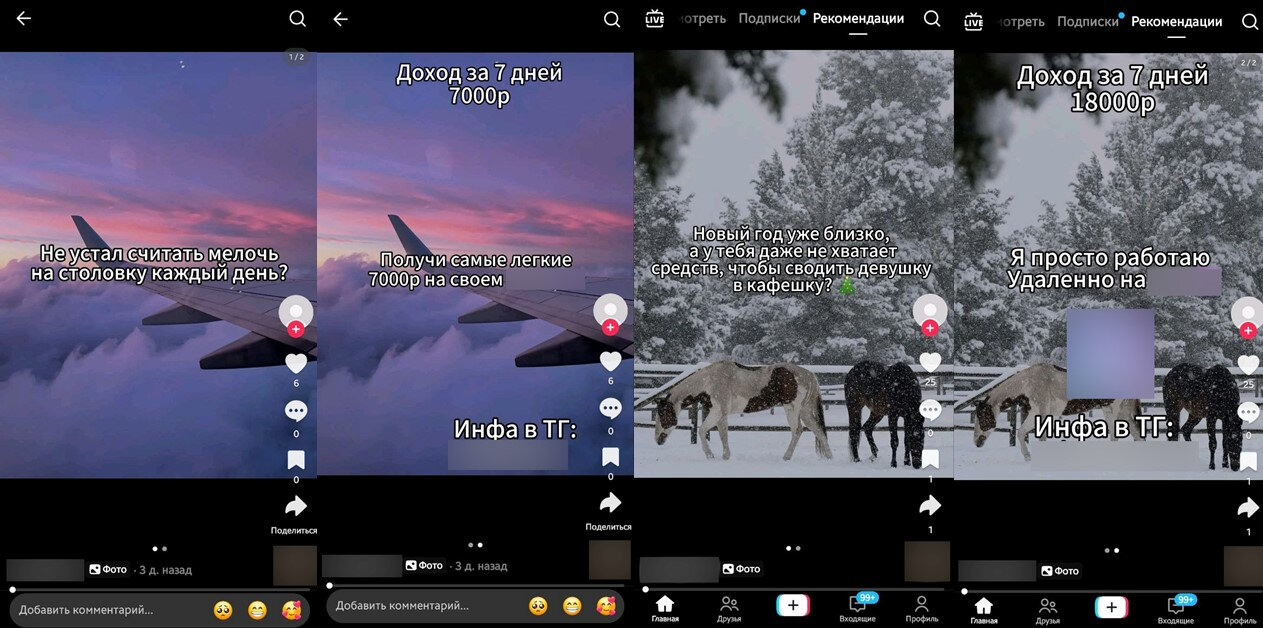
Мошенники начали активно привлекать подростков через TikTok, предлагая им сдать в «аренду» свои аккаунты на сервисах бесплатных объявлений. В дальнейшем такие учётные записи используются для размещения фейковых предложений и мошеннических схем. В компании F6 отмечают, что одной из причин распространения этой практики стало ужесточение правил по количеству сим-карт: мошенникам стало сложнее регистрировать аккаунты на подставных лиц, как это происходило раньше.

Подросткам обещают вознаграждение в размере от 7 до 18 тыс. рублей за предоставление доступа к своему аккаунту. Злоумышленники, как правило, представляются сотрудниками рекламных агентств или торговых компаний.

По их словам, учётные записи якобы будут использоваться для продажи легальных товаров — например, бытовой техники или электроники.


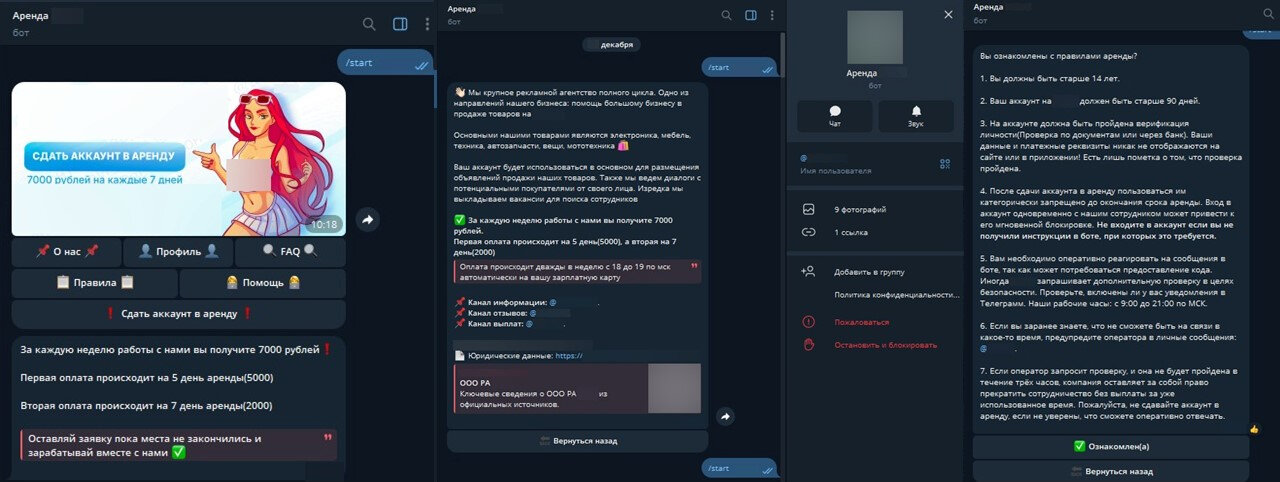
Среди условий «аренды» — возраст владельца аккаунта старше 14 лет, подтверждение личности и срок регистрации не менее 90 дней. Кроме того, подросткам запрещают самостоятельно пользоваться учётной записью без разрешения «арендатора».

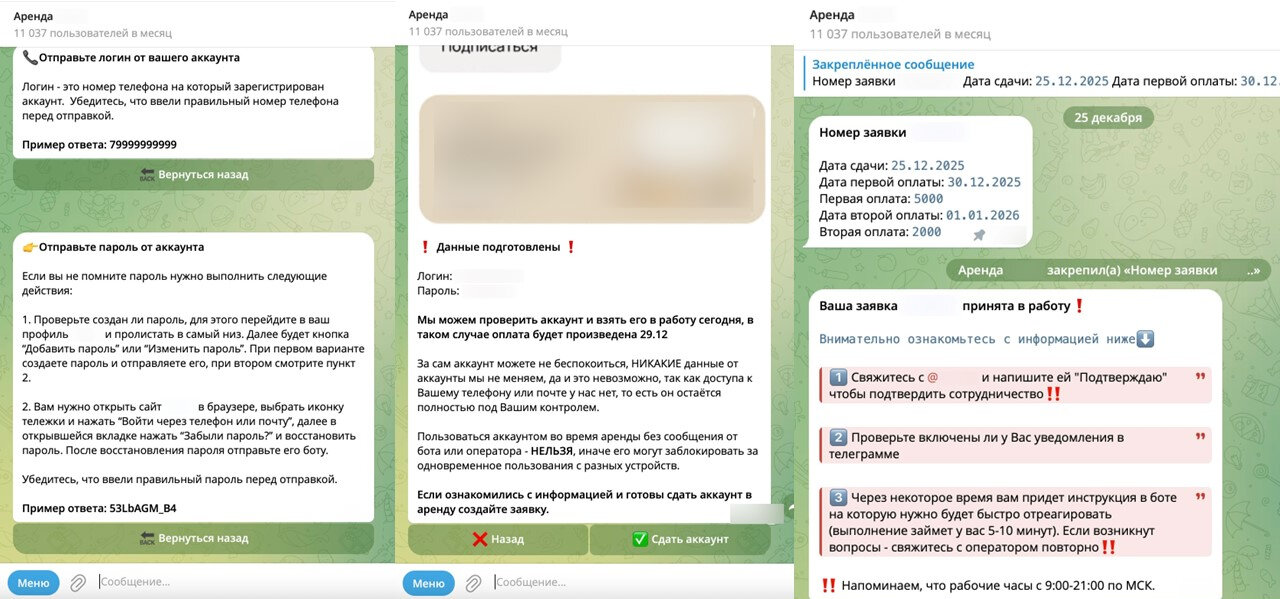
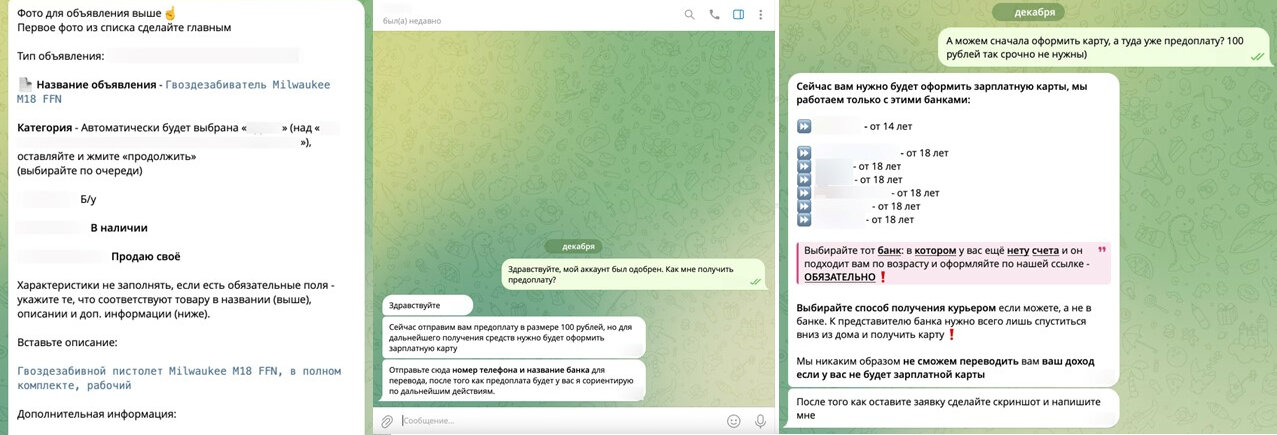
Далее владельца аккаунта перенаправляют в телеграм-бот, где требуется ввести учётные данные. После этого ему предлагают связаться с «оператором», который демонстрирует пример объявления, а затем — с другим представителем для обсуждения получения предоплаты.


Деньги предлагают получить через оформление зарплатной карты в банке, где у подростка ранее не было счетов. Предпочтение отдают кредитным организациям с реферальными программами за привлечение «друзей» — это становится дополнительным источником дохода для злоумышленников.

Киберпреступники используют такие приманки, например, в популярной мошеннической схеме «Мамонт», связанной с кражей денег пользователей и данных банковских карт при покупке-продаже несуществующих товаров, туристических путёвок и бронировании жилья.


Как предупреждает аналитик департамента Digital Risk Protection компании F6 Анастасия Князева, согласившиеся на такие предложения рискуют быть обманутыми дважды. Во-первых, обещанное вознаграждение они, скорее всего, не получат. Во-вторых, передавая управление аккаунтом третьим лицам, подростки нарушают правила сервисов и могут потерять доступ к своим учётным записям.


Предложения об аренде аккаунтов, которые распространяются преимущественно через социальные сети и мессенджеры, стали одной из самых распространённых схем атак на российских детей и подростков в 2025 году. По оценкам экспертов, с попытками мошенничества сталкивались более 80% подростков.

Подпишитесь на новости

Бесплатный VPN, платный трафик: браузеры россиян сделали прокси-узлами

Хотели открыть RuTracker, YouTube или ChatGPT, а заодно отдали управление браузерным трафиком неизвестному оператору. Исследователи обнаружили 31 русскоязычное расширение для Chrome, которое использует общую кодовую базу и подключает пользователей к централизованно управляемой прокси-инфраструктуре.

Кампания затронула около 356 тыс. человек, сообщили специалисты RiskyPlugins.

Самое популярное расширение — «РуТрекер VPN, расширение для доступа к сайту» — установили примерно 200 тыс. раз. В одной компании с ним оказались VPN for ChatGPT, Total VPN, VPN for Gemini, VPN for Telegram и VPN for Claude.

Все они обещают вернуть доступ к заблокированным сервисам, включая Telegram, Instagram (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Netflix, Discord, Spotify, LinkedIn и X. Для работы расширения запрашивают весьма щедрые разрешения: управление прокси, доступ ко всем сайтам и обработку сетевой аутентификации.

Маршруты задаются через удалённо загружаемый PAC-сценарий. Это позволяет владельцам после установки менять прокси-серверы и самостоятельно решать, какой трафик направлять через свою инфраструктуру без обновления расширения и нового согласия пользователя.

Конфигурации загружаются с GitHub Pages, Blogspot, Telegram и Google Docs, а их содержимое замаскировано комбинацией Base64 и шифра Цезаря. После расшифровки исследователи обнаружили адреса прокси и общие учётные данные с ежемесячным сроком действия.

Большинство расширений обещает перенаправлять только соединения с отдельными сервисами. Однако Total VPN, по данным RiskyPlugins, пропускает через внешние узлы весь браузерный трафик.

Значит, оператор потенциально видит метаданные посещений и может получить доступ к важным элементам сессий. За VIP-доступ при этом предлагают заплатить 299 рублей.

Кто именно управляет сетью, исследователи установить не смогли. Пользователям советуют удалять подозрительные VPN для одного сайта, особенно если те требуют право проксировать вообще всё. Бесплатный обход блокировок иногда оплачивается не рублями, а собственным браузером.

RSS: Новости на портале Anti-Malware.ru