


Сотни iOS-приложений с ИИ в App Store сливают данные пользователей

Сотни iOS-приложений с ИИ в App Store сливают данные пользователей

Сотни iOS-приложений с ИИ в App Store сливают данные пользователей

Исследователи обнаружили в App Store сотни приложений, сливающих пользовательские данные — от имён и адресов электронной почты до истории чатов. И что особенно показательно, подавляющее большинство таких приложений связано с ИИ.

На проблему обратили внимание авторы инициативы Firehound, которую ведёт исследовательская команда CovertLabs.

Проект сканирует и индексирует приложения в App Store, выявляя те, которые по неосторожности (или халатности) оставляют данные пользователей в открытом доступе. На это указал известный исследователь @vxunderground, который без лишних церемоний охарактеризовал происходящее как «slopocalypse» («слопокалипсис» — от «AI-slop» — прим. Anti-Malware.ru).

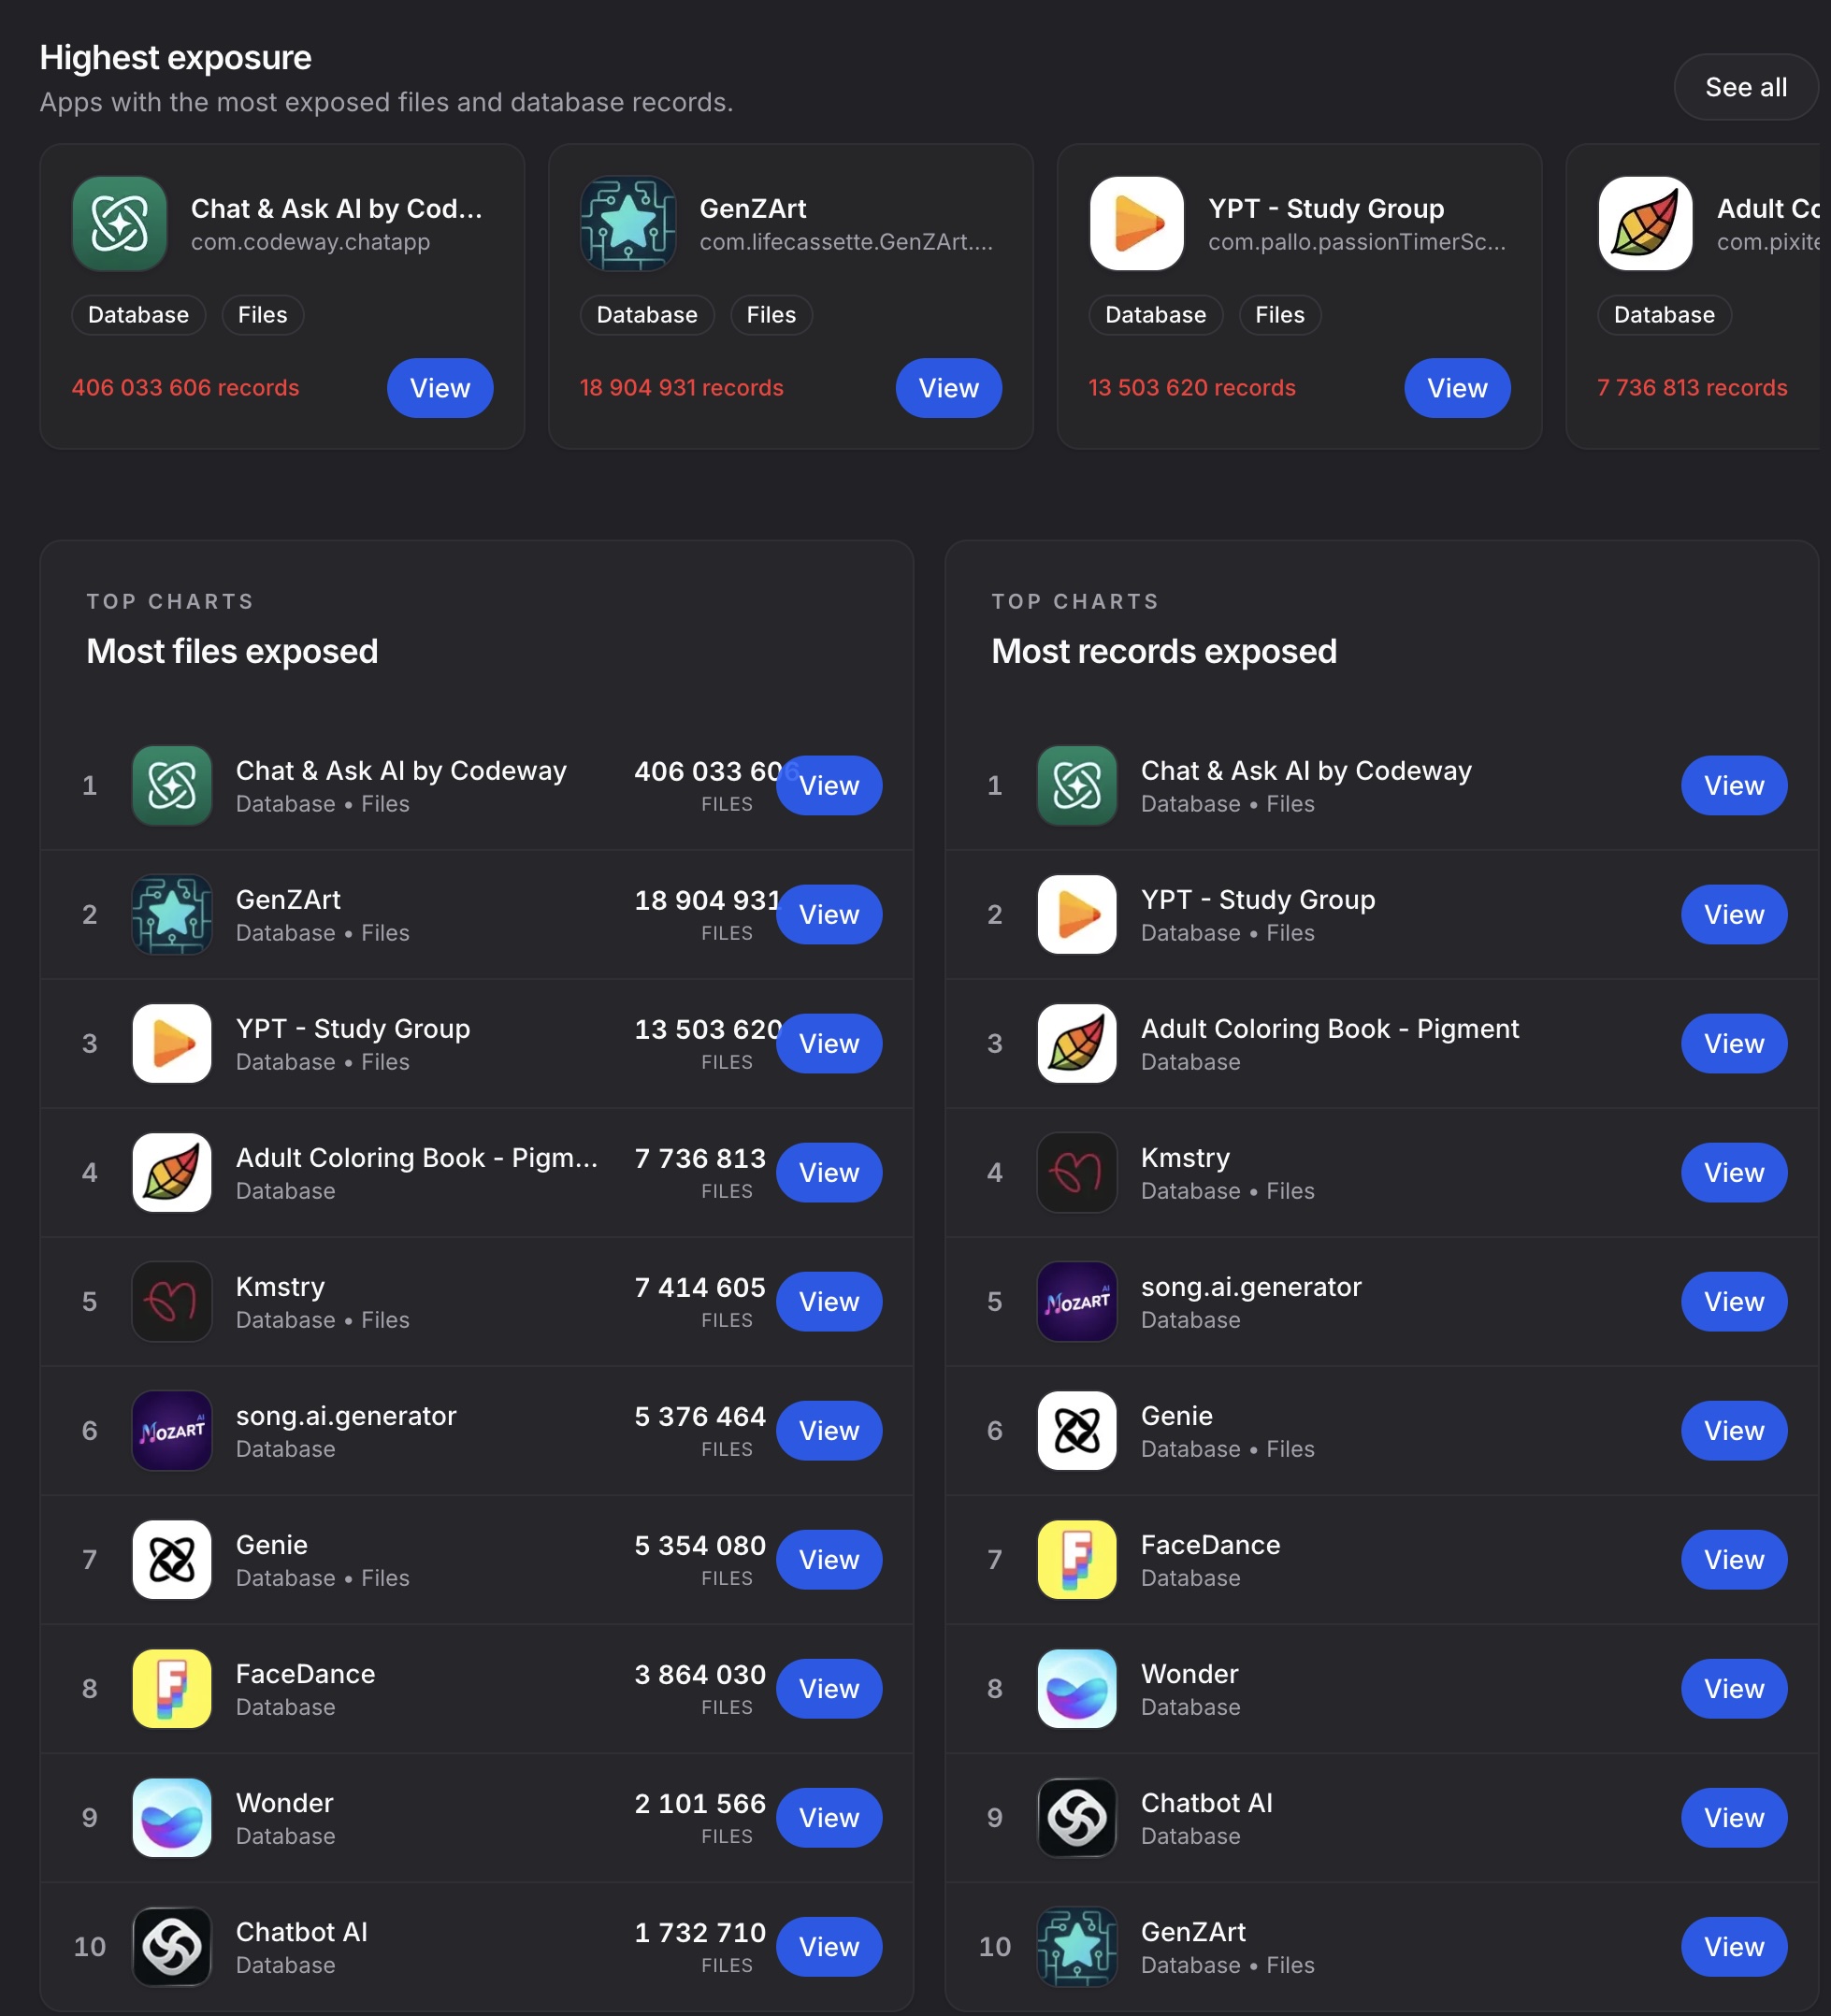
По состоянию на текущий момент проект Firehound выявил 198 iOS-приложений, которые в той или иной форме раскрывают пользовательские данные. Причём 196 из них грозят серьёзными утечками.


Антирекордсменом стало приложение Chat & Ask AI. Оно уверенно возглавляет рейтинги Firehound по количеству открытых файлов и записей: более 406 миллионов записей, относящихся к 18+ миллионам пользователей. И это не абстрактные метаданные — речь идёт о реальной пользовательской информации.

Исследователь @Harrris0n, один из участников проекта, отдельно прокомментировал находку, подчеркнув масштабы проблемы и её системный характер.

Большинство утечек связано с неправильно настроенными базами данных и облачными хранилищами. Во многих случаях приложения не только оставляют данные открытыми, но и фактически «помогают» исследователям — раскрывая схемы данных и точное количество записей.

Хотя наибольшее число проблемных приложений действительно относится к ИИ-сервисам (чат-боты, ассистенты, генераторы контента), список категорий куда шире. Среди них:

  • образование,
  • развлечения,
  • графика и дизайн,
  • здоровье и фитнес,
  • образ жизни,
  • социальные сети.

Публичная версия Firehound намеренно ограничена. Самые чувствительные результаты не выкладываются в открытый доступ — их сначала проверяют и редактируют, чтобы не усугубить ситуацию.

Хотя в соцсетях Firehound уже окрестили каталогом ИИ-слопа, сами авторы проекта осторожны в формулировках. Нет прямых доказательств, что эти приложения были созданы с помощью вайб-кодинга или автономных ИИ-инструментов. Да и сам термин больше отражает настроение, чем техническую суть проблемы.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru