


Поддельный блокировщик рекламы ломает Chrome и заражает Windows

Поддельный блокировщик рекламы ломает Chrome и заражает Windows

Поддельный блокировщик рекламы ломает Chrome и заражает Windows

Исследователи в области кибербезопасности раскрыли детали активной киберкампании KongTuke, в которой злоумышленники пошли на весьма изобретательный шаг: они намеренно «ломают» браузер жертвы, чтобы заставить её собственноручно запустить команду заражения.

Кампанию уже окрестили CrashFix — как новую, более агрессивную эволюцию приёма ClickFix.

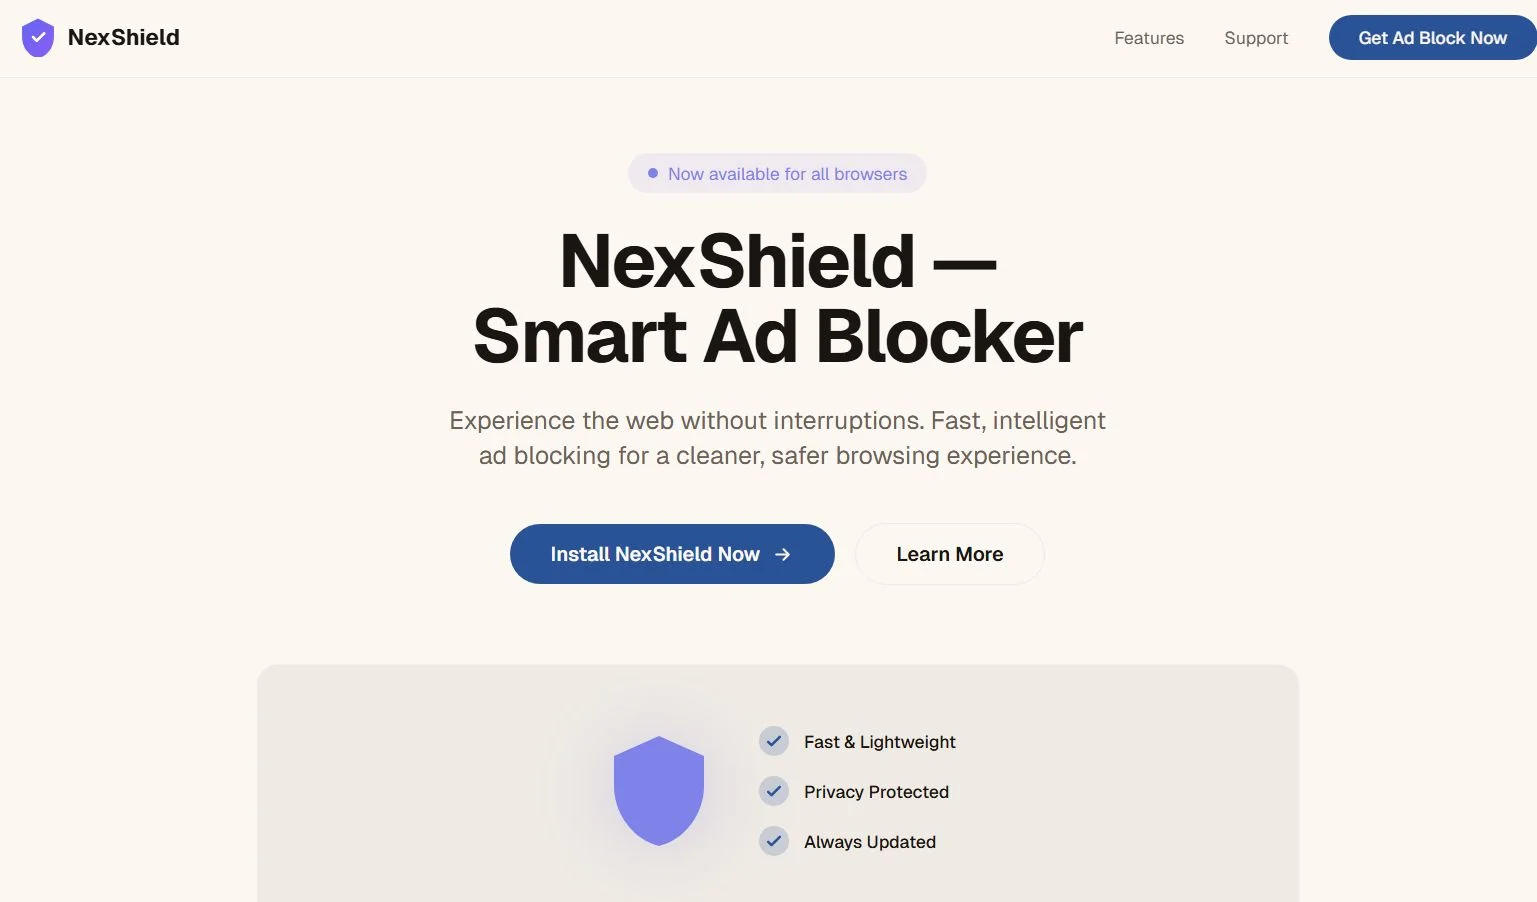
Атака начинается вполне буднично: пользователь ищет блокировщик рекламы и натыкается на объявление, ведущее в официальный Chrome Web Store. Там его ждёт расширение с громким названием «NexShield – Advanced Web Guardian», которое обещает защиту от рекламы, трекеров и зловредов.


На деле это почти точная копия uBlock Origin Lite, но с вредоносной начинкой. Расширение успело набрать более 5 тысяч установок, прежде чем его удалили из магазина.

После установки аддон некоторое время ведёт себя тихо — задержка активации составляет около часа. Затем оно начинает действовать: запускает атаку на ресурсы системы, создавая бесконечный цикл соединений. В результате Chrome начинает тормозить, зависает и в итоге полностью падает.


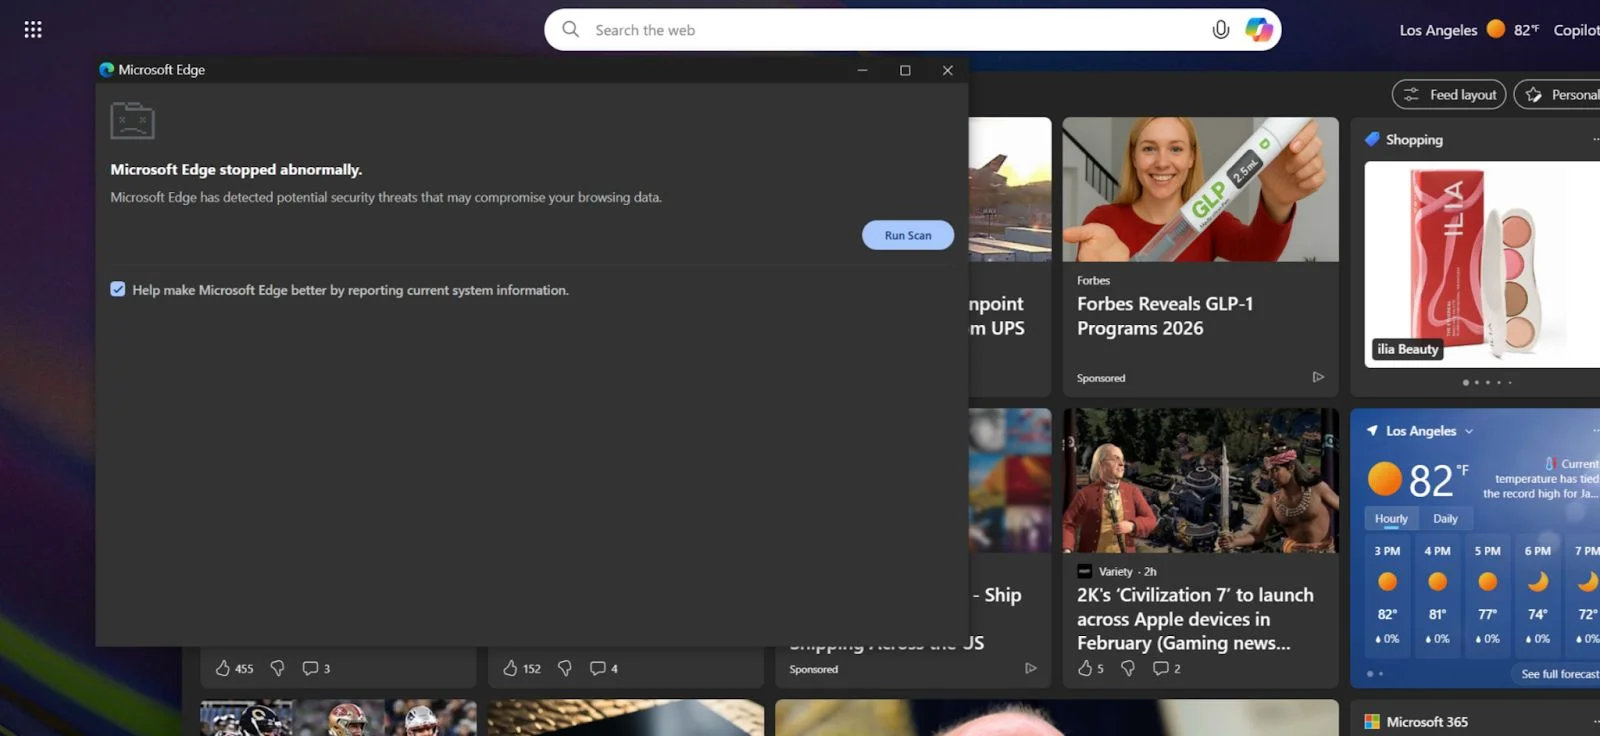
А вот дальше начинается самое интересное: при следующем запуске браузера пользователь видит фейковое предупреждение о проблеме безопасности. В нём говорится, что браузер якобы «аварийно завершил работу», и предлагается срочно запустить «сканирование».


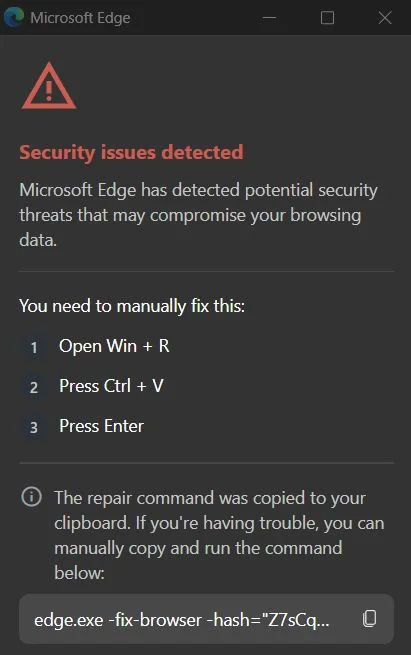
Если согласиться, расширение показывает инструкцию: открыть окно «Выполнить» в Windows и вставить команду, уже скопированную в буфер обмена.

Именно в этот момент пользователь сам запускает следующую ступень атаки. Команда использует легитимную утилиту finger.exe, через которую загружается PowerShell-скрипт с сервера злоумышленников. Дальше — многоступенчатая цепочка с обфускацией, Base64, XOR и активной защитой от анализа.

Кампания KongTuke (она же 404 TDS, TAG-124, LandUpdate808) известна тем, что прощупывает и пробивает жертву, а затем передаёт доступ к системе другим группировкам — в том числе операторам программ-вымогателей.

Если система входит в домен, атака завершается установкой ModeloRAT — полноценного Python-RAT для Windows. Он умеет следующее:

  • закрепляться в системе через реестр;
  • шифровать C2-трафик с помощью RC4;
  • запускать исполняемые файлы, DLL, PowerShell и Python-скрипты;
  • гибко менять частоту «маяков», чтобы не привлекать внимание средств защиты.

Доменные машины явно представляют наибольший интерес — это прямой намёк на корпоративные сети как основную цель. На обычных домашних компьютерах цепочка пока заканчивается тестовым пейлоадом, что говорит о продолжающейся отладке кампании.

Подпишитесь на новости

Windows 11 может хранить миниатюры удалённых фото

В соцсетях разлетелось страшное открытие: Windows якобы тайно сохраняет миниатюру каждой фотографии, которую пользователь когда-либо удалял. Публикация набрала 1,7 млн просмотров, но реальность оказалась куда менее страшной.

Windows действительно хранит уменьшенные копии изображений в файлах thumbcache_*.db, объясняет Windows Latest. Кеш нужен Проводнику, чтобы быстро показывать содержимое папок, а не генерировать превью заново при каждом открытии.

Если удалить оригинальную фотографию, созданная ранее миниатюра может остаться в базе. Однако утверждение о сохранении всех удалённых фото неверно.

Запись появляется только тогда, когда Проводник или другое приложение запрашивает превью. Если изображение не отображалось в режиме миниатюр, его копии в кеше может вообще не быть.


Кроме того, кеш не вечный, а миниатюра — не оригинальный файл. Её информативность зависит от размера: по маленькому изображению иногда можно узнать человека или место, но восстановить исходную фотографию в полном качестве не получится. Впрочем, для цифровой криминалистики даже такие следы могут оказаться полезными.

Очистить базу можно штатным средством Windows «Очистка диска», выбрав пункт «Эскизы». В редакциях Pro, Enterprise и Education доступна групповая политика, полностью отключающая кеширование миниатюр. В Windows 11 Home можно запретить Проводнику показывать превью и оставить только значки.

Похожими механизмами пользуются macOS, Linux и Android: без кеширования прокрутка больших фотоколлекций превратилась бы в тест терпения и мощности процессора.

Windows сохраняет и другие следы: сведения о запусках программ в Prefetch, ранее подключённых USB-накопителях, известных сетях Wi-Fi и недавних файлах. Но это не пожизненное секретное досье, а в основном служебные данные с ограниченным объёмом.

RSS: Новости на портале Anti-Malware.ru