


Поддельный блокировщик рекламы ломает Chrome и заражает Windows

Поддельный блокировщик рекламы ломает Chrome и заражает Windows

Поддельный блокировщик рекламы ломает Chrome и заражает Windows

Исследователи в области кибербезопасности раскрыли детали активной киберкампании KongTuke, в которой злоумышленники пошли на весьма изобретательный шаг: они намеренно «ломают» браузер жертвы, чтобы заставить её собственноручно запустить команду заражения.

Кампанию уже окрестили CrashFix — как новую, более агрессивную эволюцию приёма ClickFix.

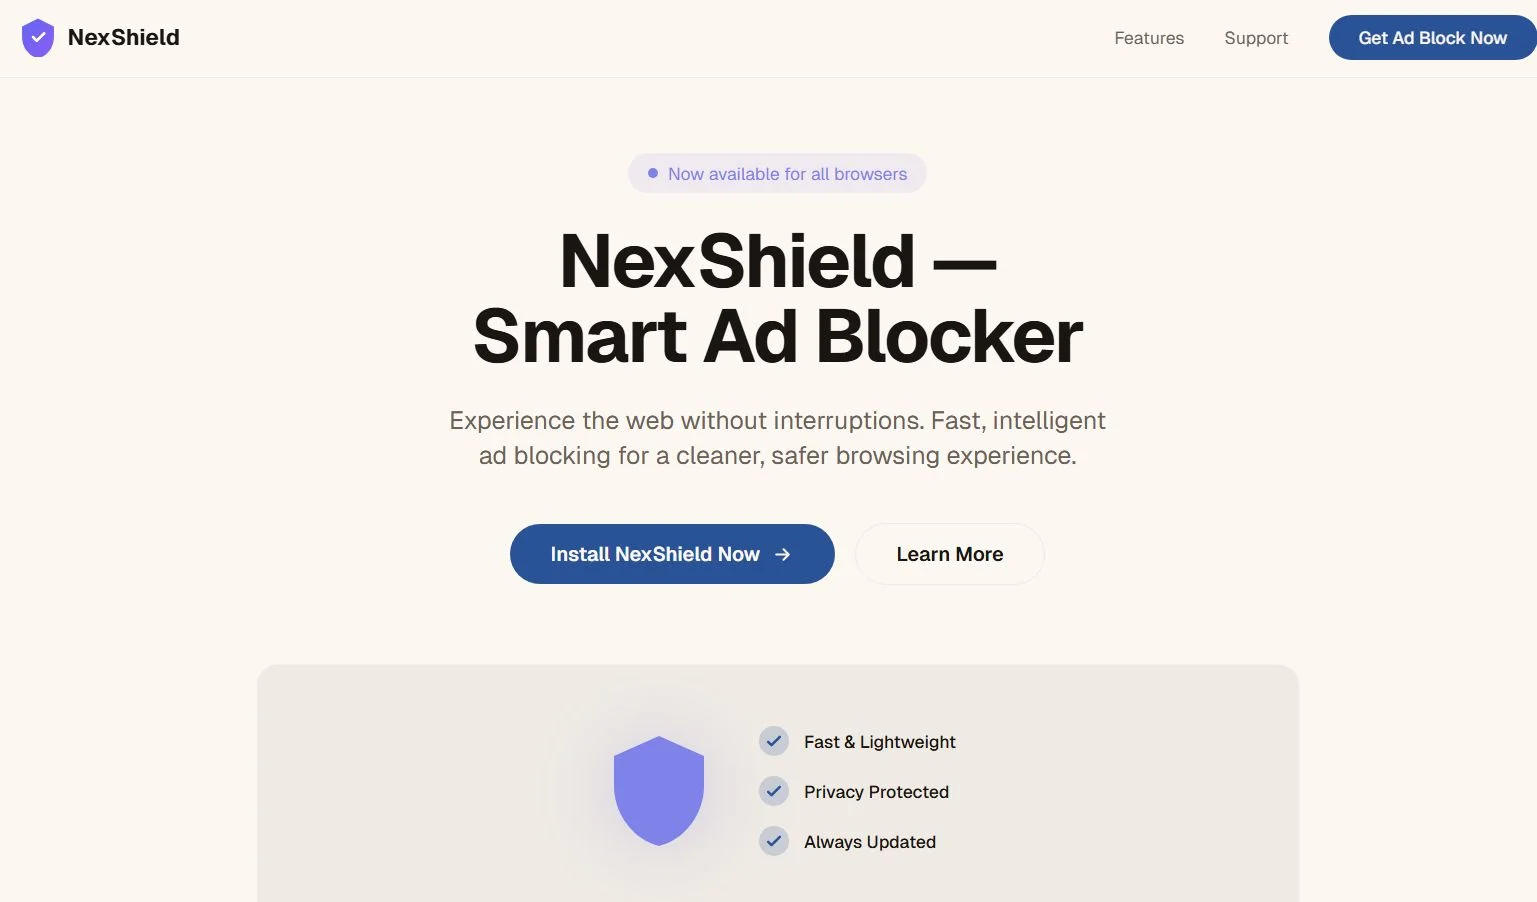
Атака начинается вполне буднично: пользователь ищет блокировщик рекламы и натыкается на объявление, ведущее в официальный Chrome Web Store. Там его ждёт расширение с громким названием «NexShield – Advanced Web Guardian», которое обещает защиту от рекламы, трекеров и зловредов.


На деле это почти точная копия uBlock Origin Lite, но с вредоносной начинкой. Расширение успело набрать более 5 тысяч установок, прежде чем его удалили из магазина.

После установки аддон некоторое время ведёт себя тихо — задержка активации составляет около часа. Затем оно начинает действовать: запускает атаку на ресурсы системы, создавая бесконечный цикл соединений. В результате Chrome начинает тормозить, зависает и в итоге полностью падает.


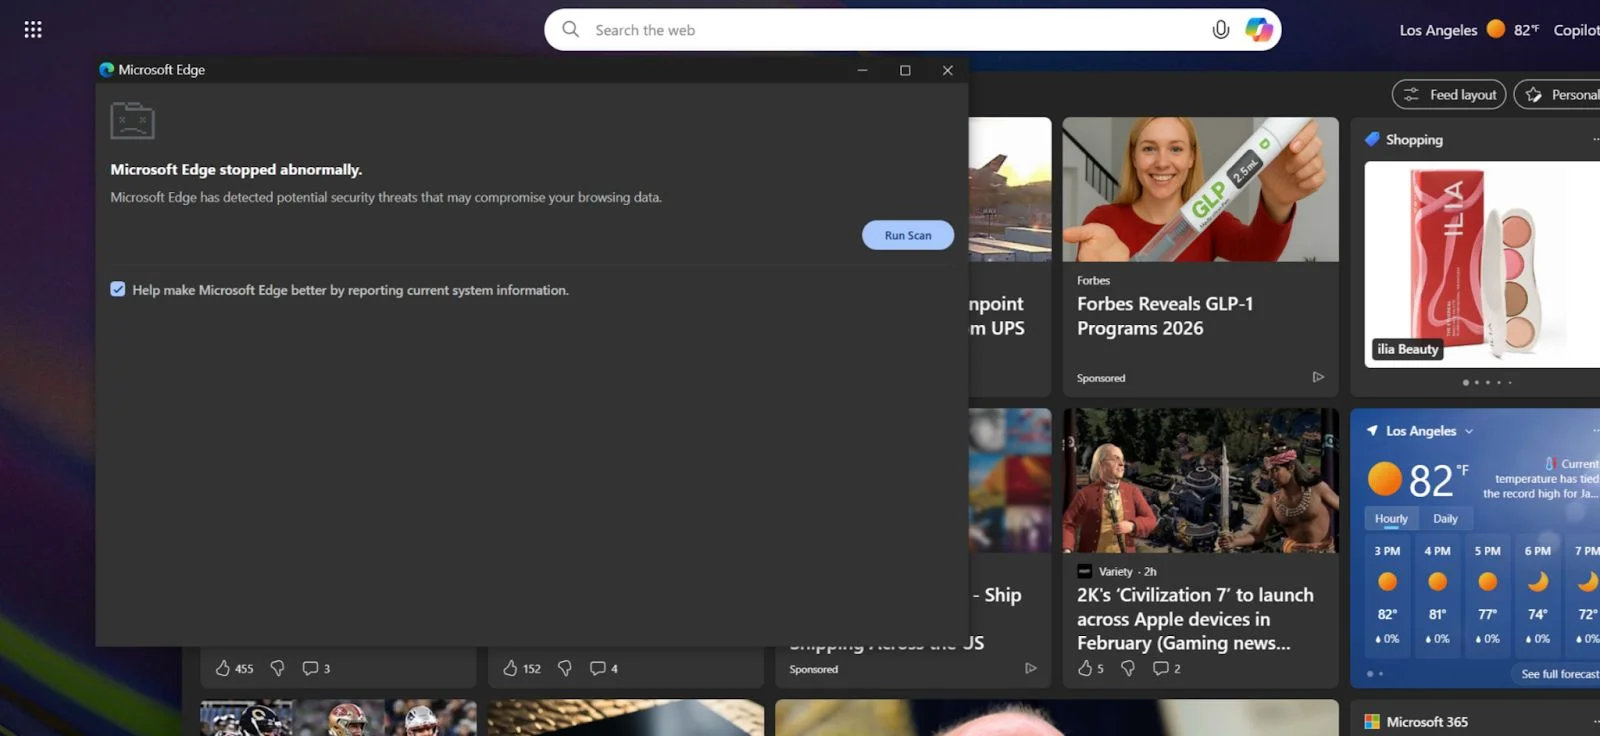
А вот дальше начинается самое интересное: при следующем запуске браузера пользователь видит фейковое предупреждение о проблеме безопасности. В нём говорится, что браузер якобы «аварийно завершил работу», и предлагается срочно запустить «сканирование».


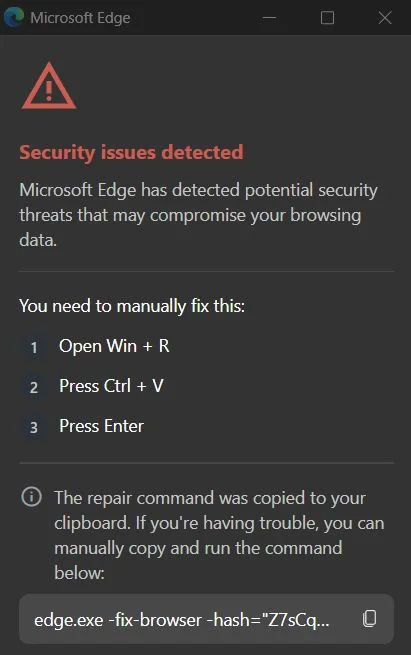
Если согласиться, расширение показывает инструкцию: открыть окно «Выполнить» в Windows и вставить команду, уже скопированную в буфер обмена.

Именно в этот момент пользователь сам запускает следующую ступень атаки. Команда использует легитимную утилиту finger.exe, через которую загружается PowerShell-скрипт с сервера злоумышленников. Дальше — многоступенчатая цепочка с обфускацией, Base64, XOR и активной защитой от анализа.

Кампания KongTuke (она же 404 TDS, TAG-124, LandUpdate808) известна тем, что прощупывает и пробивает жертву, а затем передаёт доступ к системе другим группировкам — в том числе операторам программ-вымогателей.

Если система входит в домен, атака завершается установкой ModeloRAT — полноценного Python-RAT для Windows. Он умеет следующее:

  • закрепляться в системе через реестр;
  • шифровать C2-трафик с помощью RC4;
  • запускать исполняемые файлы, DLL, PowerShell и Python-скрипты;
  • гибко менять частоту «маяков», чтобы не привлекать внимание средств защиты.

Доменные машины явно представляют наибольший интерес — это прямой намёк на корпоративные сети как основную цель. На обычных домашних компьютерах цепочка пока заканчивается тестовым пейлоадом, что говорит о продолжающейся отладке кампании.

Подпишитесь на новости

Биометрию подозреваемых и осуждённых разрешат обрабатывать без согласия

Российские правоохранительные органы могут получить официальное право обрабатывать биометрические данные подозреваемых, обвиняемых и осуждённых без их личного согласия. Соответствующий законопроект уже внесён в правительство.

Документ планируют рассмотреть на ближайшем заседании кабинета министров, сообщает ТАСС.

Если инициативу поддержат, предварительное разрешение человека для использования его биометрических данных в рамках уголовного преследования больше не потребуется.

К биометрии могут относиться отпечатки пальцев, изображение лица, голос и другие физиологические либо поведенческие характеристики, позволяющие установить личность.

Пока речь идёт только о законопроекте, поэтому конкретный порядок сбора, хранения и использования информации ещё может измениться. Важно и другое: мера распространяется не только на людей, чья вина уже установлена судом, но также на подозреваемых и обвиняемых.

Для остальных граждан предоставление биометрии в Единую биометрическую систему остаётся добровольным. Эти данные используются для дистанционного подтверждения личности, получения финансовых и государственных услуг без предъявления бумажного паспорта. Зарегистрировать биометрию можно через предусмотренные государством сервисы и центры обслуживания.

Новая инициатива фактически разделяет два режима. Для обычного пользователя биометрия остаётся удобной опцией, которую можно подключить по желанию. Для фигуранта уголовного дела она становится инструментом правоохранительной системы, и спрашивать разрешение на её обработку уже не планируют.

Update:

Приводим комментарий пресс-службы ЦБТ:

«Внесенный законопроект об обработке биометрии преступников не имеет отношения к Единой биометрической системе. ЕБС используется исключительно для получения гражданских услуг и сервисов и не передается в правоохранительные органы», — заявили в пресс-службе.

«Регистрация данных в ЕБС происходит исключительно добровольно, а для обработки данных требуется согласие гражданина. Принуждение к регистрации биометрических персональных данных запрещено законом, равно как и дискриминация тех, кто решил не регистрировать биометрию», — добавили в пресс-службе.

RSS: Новости на портале Anti-Malware.ru