


В Google Chrome теперь можно выключать ИИ-защиту от спама

В Google Chrome теперь можно выключать ИИ-защиту от спама

В Google Chrome теперь можно выключать ИИ-защиту от спама

Google продолжает аккуратно внедрять ИИ в Chrome и одновременно даёт пользователям чуть больше контроля. В браузере появилась возможность удалить локальные ИИ-модели, которые используются для работы функции Enhanced Protection («Расширенная защита»).

Сама Enhanced Protection существует в Chrome уже несколько лет, но в прошлом году Google тихо прокачала её с помощью ИИ.

Тогда компания заявила о «защите в реальном времени» от опасных сайтов, загрузок и расширений, не вдаваясь в подробности, как именно работает новый механизм.

Предположительно, ИИ помогает браузеру быстрее распознавать подозрительные паттерны — в том числе на сайтах, которые ещё не попали в чёрные списки Google. Кроме того, такая защита глубже анализирует загружаемые файлы и пытается выявить вредоносные признаки ещё до запуска.

Теперь стало известно главное: эти ИИ-модели хранятся прямо на устройстве пользователя. И при желании от них можно избавиться.

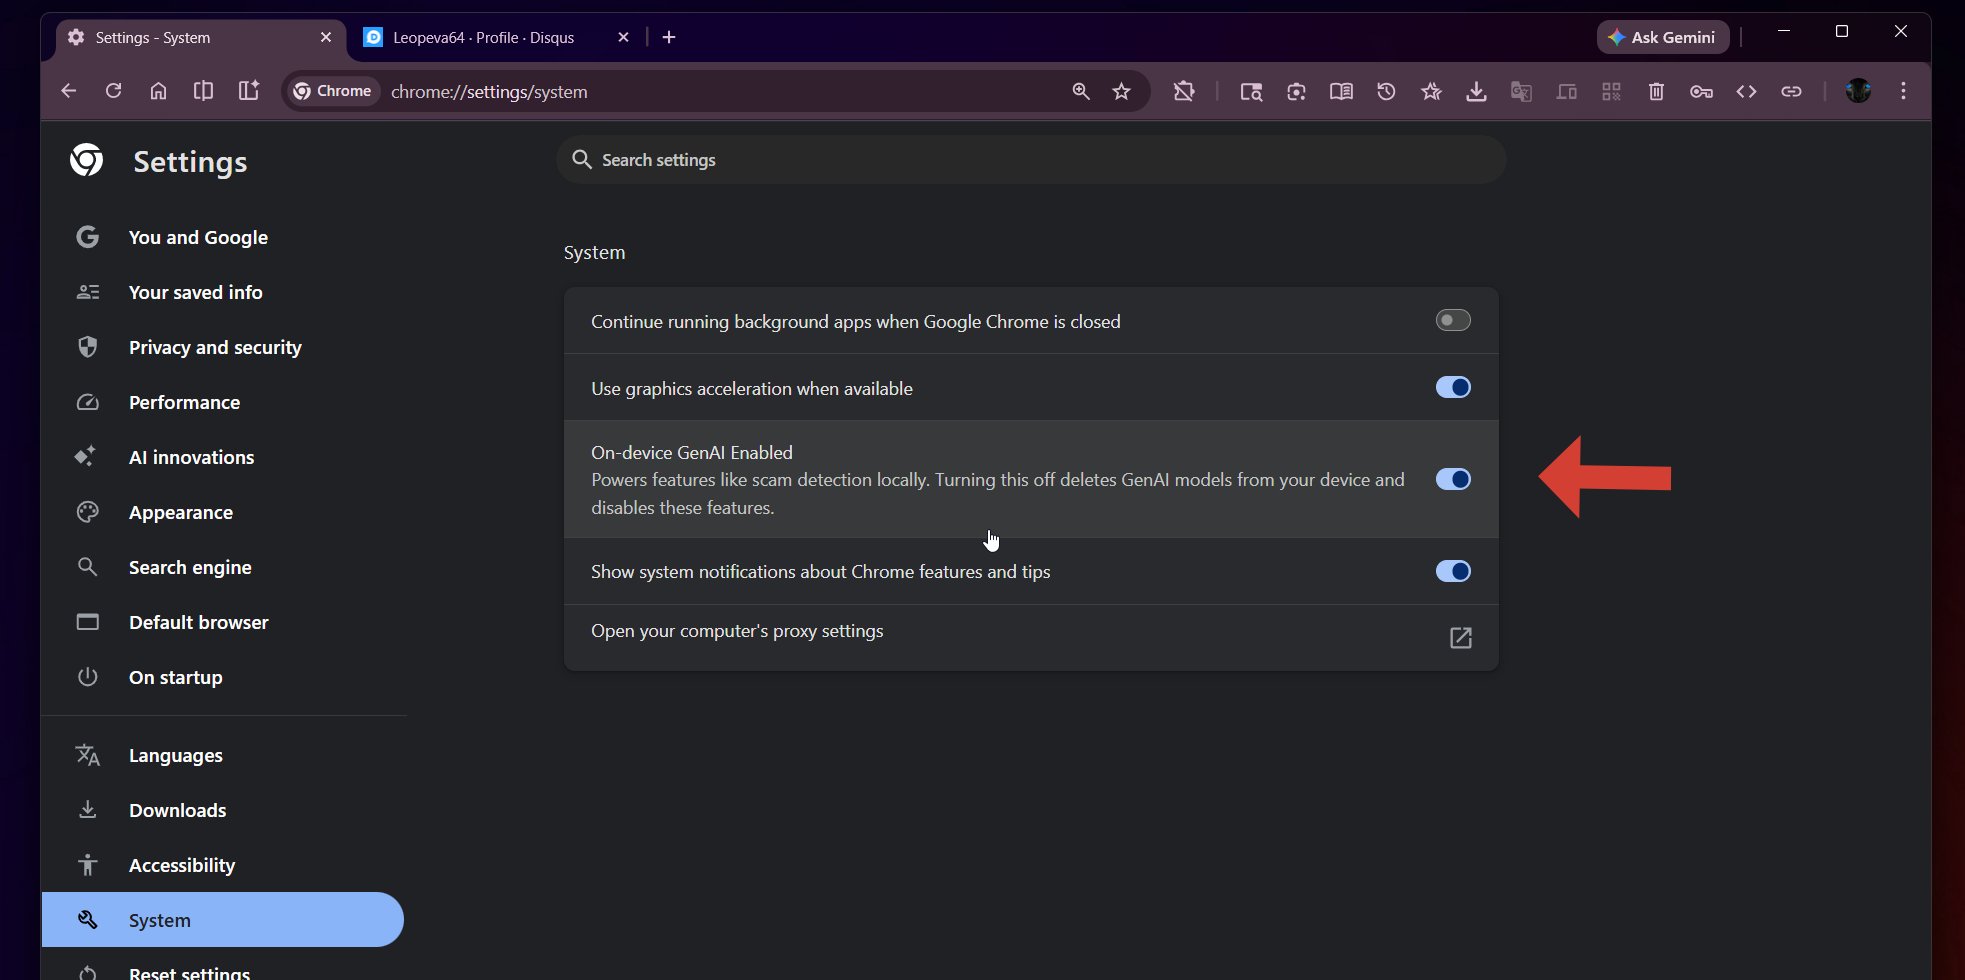
Как отметил пользователь Leo, в настройках Chrome появился новый переключатель. Чтобы удалить локальную ИИ-модель, достаточно зайти в Chrome → Настройки → Система и отключить пункт On-device GenAI. После этого браузер удаляет ИИ-компоненты, отвечающие за работу «умной» защиты.


Интересно, что, судя по формулировкам в интерфейсе, локальные ИИ-модели в Chrome будут использоваться не только для защиты от мошенничества и вредоносных сайтов. Похоже, Google готовит почву для других функций на базе локального ИИ — без постоянной передачи данных в облако.

Пока нововведение доступно в Chrome Canary, но, как обычно, через некоторое время оно должно добраться и до стабильной версии браузера.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru