


В Google Chrome теперь можно выключать ИИ-защиту от спама

В Google Chrome теперь можно выключать ИИ-защиту от спама

В Google Chrome теперь можно выключать ИИ-защиту от спама

Google продолжает аккуратно внедрять ИИ в Chrome и одновременно даёт пользователям чуть больше контроля. В браузере появилась возможность удалить локальные ИИ-модели, которые используются для работы функции Enhanced Protection («Расширенная защита»).

Сама Enhanced Protection существует в Chrome уже несколько лет, но в прошлом году Google тихо прокачала её с помощью ИИ.

Тогда компания заявила о «защите в реальном времени» от опасных сайтов, загрузок и расширений, не вдаваясь в подробности, как именно работает новый механизм.

Предположительно, ИИ помогает браузеру быстрее распознавать подозрительные паттерны — в том числе на сайтах, которые ещё не попали в чёрные списки Google. Кроме того, такая защита глубже анализирует загружаемые файлы и пытается выявить вредоносные признаки ещё до запуска.

Теперь стало известно главное: эти ИИ-модели хранятся прямо на устройстве пользователя. И при желании от них можно избавиться.

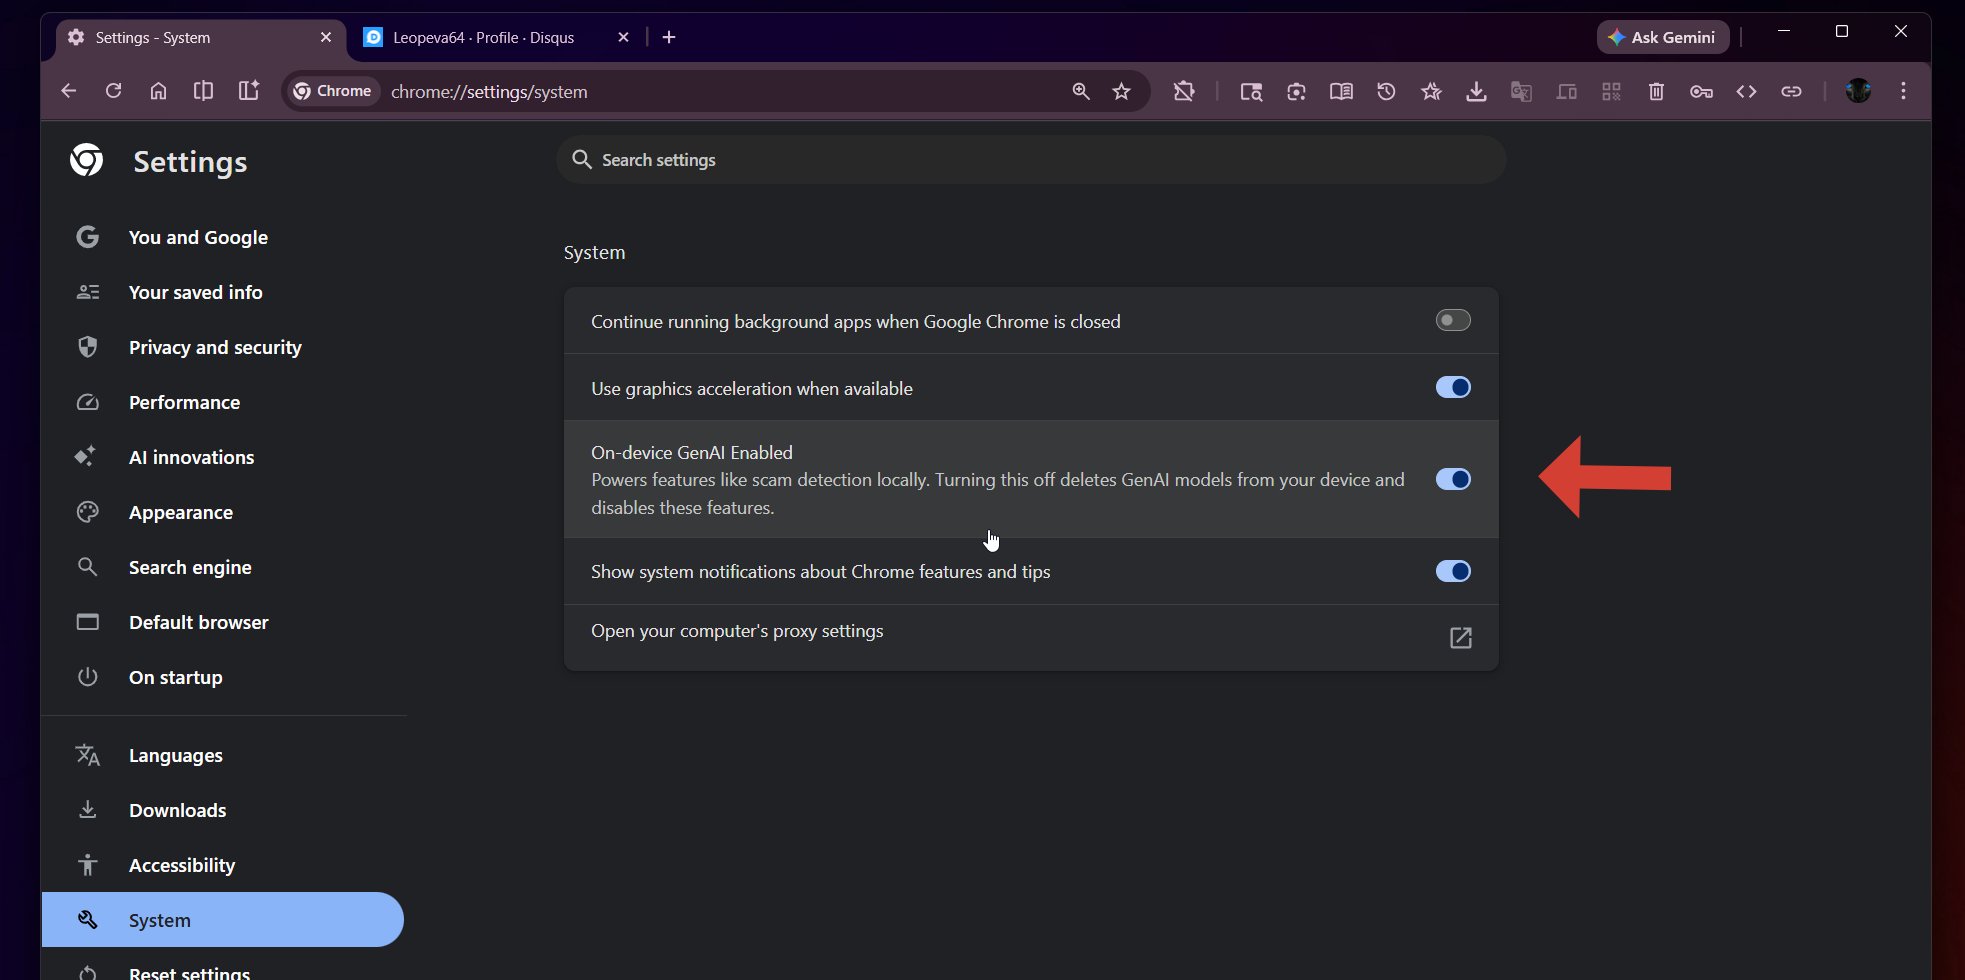
Как отметил пользователь Leo, в настройках Chrome появился новый переключатель. Чтобы удалить локальную ИИ-модель, достаточно зайти в Chrome → Настройки → Система и отключить пункт On-device GenAI. После этого браузер удаляет ИИ-компоненты, отвечающие за работу «умной» защиты.


Интересно, что, судя по формулировкам в интерфейсе, локальные ИИ-модели в Chrome будут использоваться не только для защиты от мошенничества и вредоносных сайтов. Похоже, Google готовит почву для других функций на базе локального ИИ — без постоянной передачи данных в облако.

Пока нововведение доступно в Chrome Canary, но, как обычно, через некоторое время оно должно добраться и до стабильной версии браузера.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru