


Неисправные телефоны – клад для злоумышленника

Неисправные телефоны – клад для злоумышленника

Неисправные телефоны – клад для злоумышленника

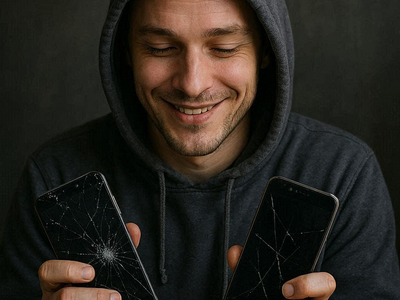
Неисправные мобильные телефоны нередко выставляют на продажу — и именно в этот момент они могут превратиться в настоящий клад для мошенников. Если заранее не позаботиться об удалении данных, устройство способно «унести» с собой массу личной информации. Как показало исследование PT ESC Threat Intelligence, пользователи регулярно оставляют персональные данные на сломанных смартфонах, которые затем продаются на различных онлайн-площадках.

В рамках исследования специалисты изучили около 30 мобильных телефонов, выставленных на продажу на разных платформах. Как отмечают авторы в телеграм-канале, небрежное отношение к защите личных данных оказалось вовсе не единичным случаем.

На устройствах были обнаружены самые разные типы информации, в том числе:

  • СМС-сообщения;
  • диктофонные записи, фотографии и видео;
  • журналы вызовов;
  • переписка в мессенджерах;
  • данные учётных записей различных сервисов;
  • данные геолокации.

Вся эта информация представляет серьёзный интерес для злоумышленников — как онлайн-аферистов, так и представителей традиционного криминала. Например, данные геолокации позволяют определить место проживания человека, его маршруты передвижения и даже периоды, когда он обычно отсутствует дома.

При этом одной парольной защиты недостаточно. С помощью специализированных инструментов можно извлечь данные со смартфонов и планшетов на обеих популярных мобильных платформах. Некоторые из таких решений позволяют снимать информацию даже с заблокированных устройств.

В PT ESC Threat Intelligence рекомендуют, если устройство ещё можно загрузить, обязательно выполнить сброс к заводским настройкам. Если же такой возможности нет, эксперты советуют продавать смартфон по частям — без платы с системным накопителем.

Если устройство уже было продано, необходимо как можно скорее включить двухфакторную аутентификацию для всех учётных записей, завершить активные сессии и сменить пароли во всех онлайн-сервисах. Также специалисты рекомендуют заранее придумать кодовое слово или контрольный вопрос — на случай, если злоумышленники попытаются атаковать близкое окружение.

В целом, по статистике Яндекса, пользователи мобильных устройств сталкиваются с цифровыми угрозами в среднем вдвое чаще, чем владельцы десктопов и ноутбуков. Самой распространённой угрозой остаётся фишинг — с ним сталкивается каждый восьмой пользователь смартфонов и планшетов.

Подпишитесь на новости

Npm-пакет с сюрпризом: разработчиков подписывают на спам в WhatsApp

Хотели собрать бота для WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), а помогли накрутить аудиторию чужого канала. Исследователи из OX Security обнаружили 101 вредоносный npm-пакет в кампании PhantomSub. Они используют подключённые WhatsApp-аккаунты для подписки на каналы без согласия владельцев.

Пакеты маскируются под модификации Baileys — открытой библиотеки для автоматизации WhatsApp, говорится в исследовании OX Security.

Среди обнаруженных названий можно найти ourin-baileys, neuralwhatsapp и @nexustechpro/baileys. Скрытая логика работает через аутентифицированную сессию: одного скачивания пакета для подписки недостаточно.

Совокупно пакеты скачали около 490 тысяч раз, из них 116 тысяч — за последние 30 дней. Но стоит уточнить, что это число загрузок, а не подтверждённых жертв. На 28 сентября из npm удалили лишь 16 пакетов.

Исследователи выделили три основных способа хранения списка каналов: загрузка с GitHub, открытый текст внутри кода и закодированные идентификаторы. В первом случае организаторы могут менять цели без выпуска новой версии пакета.

Зачем весь этот цирк? Для убедительной витрины. Каналы торгуют ботами, игровыми ресурсами, аккаунтами и услугами продвижения. Накрученные подписчики создают видимость популярности, а отключённые уведомления помогают скрывать нежелательные подписки.

Разные пакеты используют одинаковые каналы и списки — значит, аудитория от нескольких независимых библиотек может стекаться к одним получателям.

OX Security рекомендует проверить зависимости и подписки WhatsApp, заблокировать подозрительные каналы и не подключать личный аккаунт к сомнительным пакетам.

RSS: Новости на портале Anti-Malware.ru