


МВД запретило использовать гаджеты при сдаче экзаменов на права

МВД запретило использовать гаджеты при сдаче экзаменов на права

МВД запретило использовать гаджеты при сдаче экзаменов на права

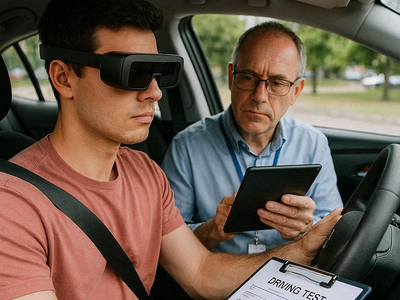
МВД России предложило существенно изменить порядок сдачи экзаменов на получение водительских прав. В частности, планируется ввести полный запрет на использование любых устройств, позволяющих получать подсказки. Для нарушителей возможность повторной сдачи экзамена будет доступна только через год.

Соответствующие меры прописаны в проекте правительственного постановления, разработанного МВД России. Общественное обсуждение документа завершилось 10 января.

Ранее МВД уже предпринимало технические шаги для предотвращения подсказок и поиска ответов во время экзаменов. Так, ещё в 2021 году экзаменационные классы были оснащены средствами подавления мобильной связи, Wi-Fi и Bluetooth. Однако, как признавало само ведомство, количество подобных нарушений продолжало расти.

Именно необходимость противодействия этой практике и привела к закреплению новых ограничений в проекте документа, что отражено в пояснительной записке:

«Правоприменительная практика экзаменационных подразделений Госавтоинспекции свидетельствует о росте выявленных фактов использования кандидатами в водители различных средств связи, фото-, аудио- и видеоаппаратуры, электронно-вычислительной техники (скрытые наушники, видеокамеры с процессорами и так далее) для оказания им помощи со стороны третьих лиц».

Для кандидатов в водители, у которых во время экзамена будут обнаружены такие устройства, предусмотрены достаточно жёсткие меры — повторно сдать экзамен они смогут только спустя год.

Среди других инициатив, включённых в проект постановления, — расширение оснований для недопуска к экзаменам. В их числе: неистёкший срок лишения водительских прав, невыполнение условий их возврата, неявка по повестке в военкомат, а также наличие наказаний за управление транспортом в состоянии опьянения. Кроме того, документ предусматривает полный отказ от бумажных медицинских справок.

Подпишитесь на новости

ИИ-агенты смогут искать уязвимости через плагины PT Application Inspector

Positive Technologies выпустила версию 3.0.0 бесплатных плагинов PT Application Inspector с поддержкой ИИ-агентов. Через встроенный MCP-сервер агенты могут запускать поиск уязвимостей в проекте или отдельных изменениях, анализировать результаты и помогать разработчикам исправлять код.

Интеграция по протоколу Model Context Protocol позволяет подключать инструменты с поддержкой MCP, включая OpenCode, Claude Code и Codex.

Агентам доступны сведения об обнаруженных уязвимостях и условиях их эксплуатации. Сами плагины используют статический анализ и показывают потенциальные проблемы безопасности непосредственно в среде разработки.

Для проверки кода после действий агента добавлена функция AI Hooks. Она автоматически проверяет внесённые изменения и сообщает разработчику о возможных уязвимостях. Полное повторное сканирование не требуется, если проект уже прошёл первоначальную проверку.

Функция How to Fix, формирующая с помощью ИИ рекомендации по устранению уязвимостей, стала доступна в Visual Studio Code. Ранее её можно было использовать в JetBrains IDE. Предложенные изменения разработчик может сразу внести в код.

Для How to Fix поддерживаются модели с совместимым API, в том числе развёрнутые на серверах заказчика. Такой вариант позволяет получать рекомендации без передачи исходного кода внешним ИИ-сервисам.

По словам директора по продуктам AppSec и WAF Positive Technologies Антона Жаболенко, компания стремится встроить поиск и исправление уязвимостей в процесс генерации кода, чтобы проверка не оставалась отдельной задачей после завершения разработки.

RSS: Новости на портале Anti-Malware.ru