

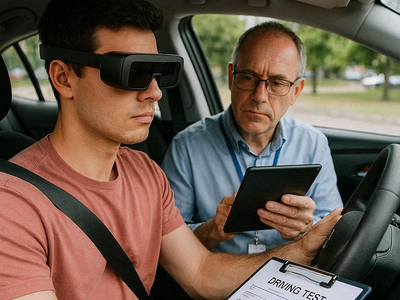

МВД запретило использовать гаджеты при сдаче экзаменов на права

МВД запретило использовать гаджеты при сдаче экзаменов на права

МВД запретило использовать гаджеты при сдаче экзаменов на права

МВД России предложило существенно изменить порядок сдачи экзаменов на получение водительских прав. В частности, планируется ввести полный запрет на использование любых устройств, позволяющих получать подсказки. Для нарушителей возможность повторной сдачи экзамена будет доступна только через год.

Соответствующие меры прописаны в проекте правительственного постановления, разработанного МВД России. Общественное обсуждение документа завершилось 10 января.

Ранее МВД уже предпринимало технические шаги для предотвращения подсказок и поиска ответов во время экзаменов. Так, ещё в 2021 году экзаменационные классы были оснащены средствами подавления мобильной связи, Wi-Fi и Bluetooth. Однако, как признавало само ведомство, количество подобных нарушений продолжало расти.

Именно необходимость противодействия этой практике и привела к закреплению новых ограничений в проекте документа, что отражено в пояснительной записке:

«Правоприменительная практика экзаменационных подразделений Госавтоинспекции свидетельствует о росте выявленных фактов использования кандидатами в водители различных средств связи, фото-, аудио- и видеоаппаратуры, электронно-вычислительной техники (скрытые наушники, видеокамеры с процессорами и так далее) для оказания им помощи со стороны третьих лиц».

Для кандидатов в водители, у которых во время экзамена будут обнаружены такие устройства, предусмотрены достаточно жёсткие меры — повторно сдать экзамен они смогут только спустя год.

Среди других инициатив, включённых в проект постановления, — расширение оснований для недопуска к экзаменам. В их числе: неистёкший срок лишения водительских прав, невыполнение условий их возврата, неявка по повестке в военкомат, а также наличие наказаний за управление транспортом в состоянии опьянения. Кроме того, документ предусматривает полный отказ от бумажных медицинских справок.

Подпишитесь на новости

Более десяти лет в NGINX скрывалась уязвимость для выполнения кода

В NGINX устранили критическую уязвимость CVE-2026-123007, которая позволяет удалённо выполнять код без аутентификации на серверах с включённым HTTP/2. Ошибка присутствовала в коде с версии 1.9.5, выпущенной в 2015 году. Патчи вышли 18 ноября в версиях 1.30.7 и 1.31.9.

Подробности уязвимостей и рекомендации по защите опубликованы в исследовании Wiz. Проблема связана с некорректной обработкой счётчиков управления потоком HTTP/2.

Она приводит к повреждению памяти и может затронуть даже серверы, которые раздают статические файлы без подключения к серверному приложению.

Исследователи Wiz подтвердили выполнение кода с обходом ASLR в лабораторных условиях. Полученный код работает с правами рабочего процесса NGINX. Самостоятельно уязвимость не предоставляет права root: для повышения привилегий требуется дополнительная ошибка.


Обновления также устраняют CVE-2026-123633 — другую уязвимость HTTP/2, связанную с обращением к освобождённой памяти. Для её эксплуатации нужны дополнительные условия, включая проксирование запросов и нехватку доступных соединений у рабочего процесса.

Администраторам рекомендуют установить пропатченные версии. Если обновление пока невозможно, временной мерой для этих двух уязвимостей станет отключение HTTP/2.

На момент раскрытия сведений об эксплуатации CVE-2026-123007 в реальных атаках не поступало.

RSS: Новости на портале Anti-Malware.ru