


Instagram признал баг с массовым сбросом паролей, но отрицает утечку данных

Instagram признал баг с массовым сбросом паролей, но отрицает утечку данных

Instagram признал баг с массовым сбросом паролей, но отрицает утечку данных

В Instagram (принадлежит Meta, признанной экстремистской и запрещенной в России) подтвердили, что разработчики устранили уязвимость, позволявшую злоумышленникам массово запрашивать письма для сброса паролей. При этом в Meta подчёркивают: никакого взлома или новой утечки данных не было, а аккаунты пользователей остаются в безопасности.

«Мы исправили проблему, из-за которой сторонние лица могли инициировать отправку писем для сброса пароля некоторым пользователям Instagram. Это не было связано со взломом наших систем», — заявил представитель Meta (признана экстремистской и запрещена в России) в комментарии для BleepingComputer.

Компания также призвала пользователей не паниковать: если вы получили письмо о сбросе пароля, но ничего не запрашивали, его можно просто проигнорировать.

«Мы приносим извинения за возможную путаницу», — добавили в Meta.

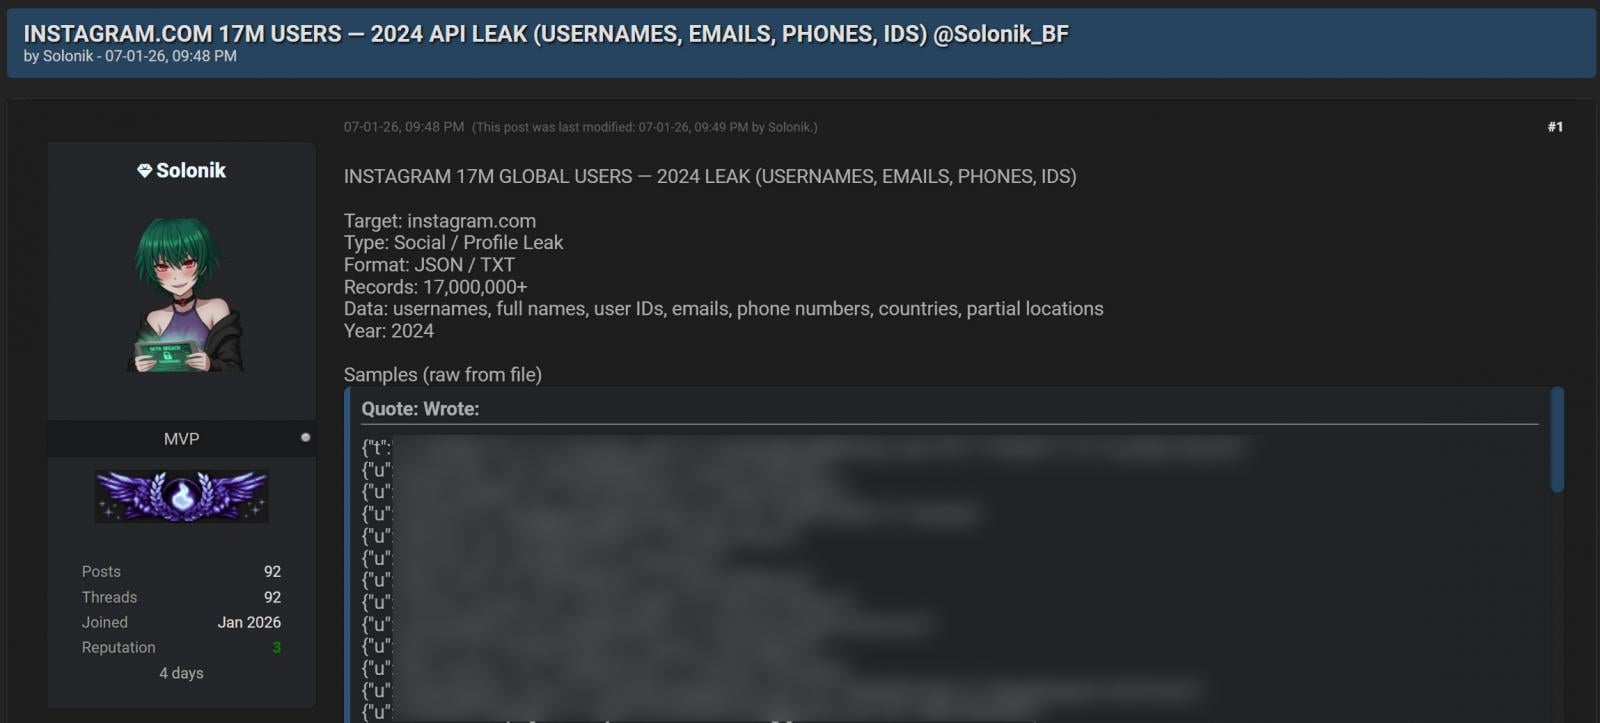
Информационный шум вокруг якобы масштабной утечки начался после предупреждения Malwarebytes. Компания сообщила, что в Сети появился массив данных, якобы содержащий информацию о более чем 17 миллионах аккаунтов Instagram.

Этот набор данных бесплатно распространили на нескольких киберпреступных форумах. Автор публикации утверждал, что информация была собрана через некий баг API Instagram в 2024 году — правда, никаких подтверждений этому так и не появилось.


В общей сложности в файле фигурирует 17 017 213 профилей, а среди данных — имена пользователей, имейлы, номера телефонов, физические адреса и Instagram ID. Правда, далеко не у всех записей есть полный набор информации: иногда это всего лишь ID и имя аккаунта.

Часть исследователей в сфере ИБ считают, что речь идёт вовсе не о новой утечке. По их версии, данные могли быть собраны ещё в 2022 году или даже раньше — в результате старых инцидентов с парсингом API. Однако убедительных доказательств этой версии тоже никто не представил.

В Meta, в свою очередь, заявили, что не знают ни о каких киберинцидентах ни в 2022, ни в 2024 году. При этом компания напомнила, что в прошлом Instagram действительно сталкивался с проблемами такого рода — например, в 2017 году через баг в API были собраны данные миллионов пользователей.

Не исключено, что нынешний «слив» — это просто компиляция старых утечек, дополненная информацией из других источников за последние годы. Хорошая новость: паролей в утёкших данных нет, так что срочно менять их не требуется.

Если вы получили письмо о сбросе пароля или код по СМС, который не запрашивали, — просто удалите его. А если двухфакторная аутентификация всё ещё не включена, самое время это исправить. В 2025 году это уже не рекомендация, а базовая гигиена цифровой безопасности.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru