


Microsoft упростит вставку ссылок в Word — меньше кликов, больше смысла

Microsoft упростит вставку ссылок в Word — меньше кликов, больше смысла

Microsoft упростит вставку ссылок в Word — меньше кликов, больше смысла

Microsoft показала небольшое, но очень приятное нововведение в Word, которое может упростить жизнь, если вы открываете Word каждый день и активно печатаете большие объёмы текста.

Корпорация тестирует новый способ вставки гиперссылок, который избавляет от лишних действий. До сих пор вариантов было немного:

  • вставить URL и нажать Enter или пробел, чтобы Word сам превратил его в ссылку;
  • выделить текст, вызвать контекстное меню и открыть окно «Вставить ссылку»;
  • вручную работать через диалоговые окна с адресами, файлами и почтой.

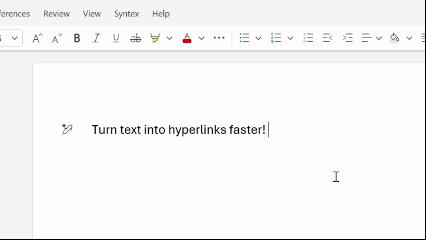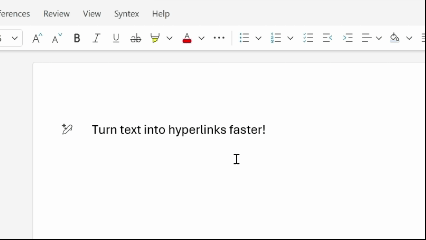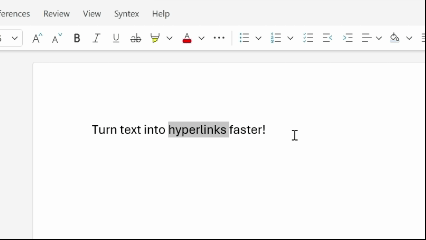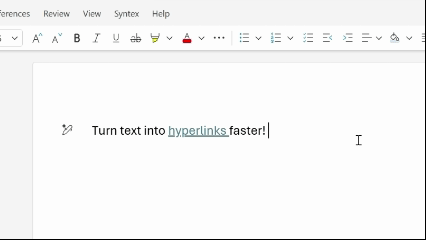
Теперь всё проще: достаточно выделить текст и вставить ссылку поверх него. Word автоматически превратит выделенный фрагмент в кликабельную гиперссылку. Внутреннее название новой функции — overpaste  («вставка поверх»).

Источник: Neowin


Гиперссылки — одна из самых частых операций в Word: отчёты, академические работы, рабочие документы, источники, справки. И Microsoft это прекрасно понимает.

Как объяснила менеджер продукта Word Дженни Йе:

«Мы считаем, что повседневные задачи в Word — такие как вставка ссылок — должны ощущаться максимально просто. Теперь можно просто выделить текст и вставить ссылку, не отвлекаясь на форматирование и лишние клики».

Когда и где работает:

  • Word для веба — функция доступна уже сейчас;
  • Word для Windows — начиная с версии 2511 (Build 19530.20006);
  • Word для macOS — с версии 16.104 (Build 25120915).

На фоне закрытия Sway этот апдейт выглядит как типичная стратегия Microsoft: что-то убрать, но взамен слегка упростить повседневную жизнь. И если вы регулярно работаете с документами, новый способ вставки ссылок действительно может быстро войти в привычку — настолько он естественный.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru