


Microsoft упростит вставку ссылок в Word — меньше кликов, больше смысла

Microsoft упростит вставку ссылок в Word — меньше кликов, больше смысла

Microsoft упростит вставку ссылок в Word — меньше кликов, больше смысла

Microsoft показала небольшое, но очень приятное нововведение в Word, которое может упростить жизнь, если вы открываете Word каждый день и активно печатаете большие объёмы текста.

Корпорация тестирует новый способ вставки гиперссылок, который избавляет от лишних действий. До сих пор вариантов было немного:

  • вставить URL и нажать Enter или пробел, чтобы Word сам превратил его в ссылку;
  • выделить текст, вызвать контекстное меню и открыть окно «Вставить ссылку»;
  • вручную работать через диалоговые окна с адресами, файлами и почтой.

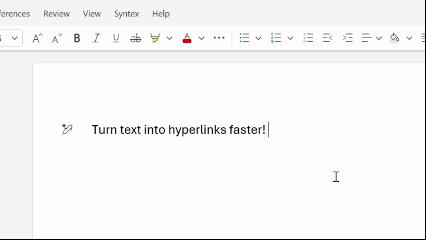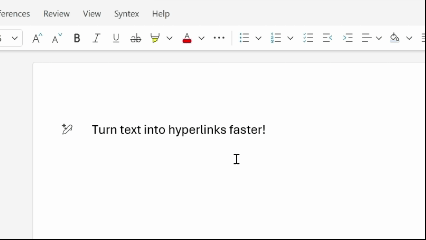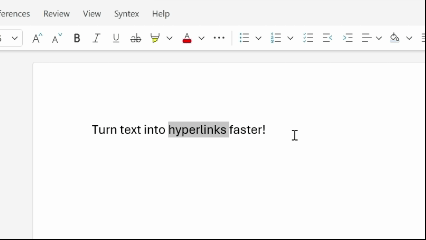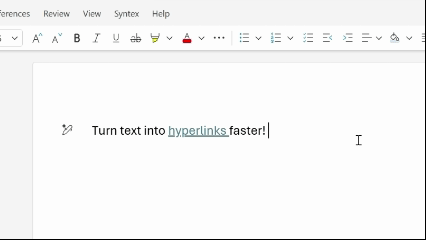
Теперь всё проще: достаточно выделить текст и вставить ссылку поверх него. Word автоматически превратит выделенный фрагмент в кликабельную гиперссылку. Внутреннее название новой функции — overpaste  («вставка поверх»).

Источник: Neowin


Гиперссылки — одна из самых частых операций в Word: отчёты, академические работы, рабочие документы, источники, справки. И Microsoft это прекрасно понимает.

Как объяснила менеджер продукта Word Дженни Йе:

«Мы считаем, что повседневные задачи в Word — такие как вставка ссылок — должны ощущаться максимально просто. Теперь можно просто выделить текст и вставить ссылку, не отвлекаясь на форматирование и лишние клики».

Когда и где работает:

  • Word для веба — функция доступна уже сейчас;
  • Word для Windows — начиная с версии 2511 (Build 19530.20006);
  • Word для macOS — с версии 16.104 (Build 25120915).

На фоне закрытия Sway этот апдейт выглядит как типичная стратегия Microsoft: что-то убрать, но взамен слегка упростить повседневную жизнь. И если вы регулярно работаете с документами, новый способ вставки ссылок действительно может быстро войти в привычку — настолько он естественный.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru