


Microsoft упростит вставку ссылок в Word — меньше кликов, больше смысла

Microsoft упростит вставку ссылок в Word — меньше кликов, больше смысла

Microsoft упростит вставку ссылок в Word — меньше кликов, больше смысла

Microsoft показала небольшое, но очень приятное нововведение в Word, которое может упростить жизнь, если вы открываете Word каждый день и активно печатаете большие объёмы текста.

Корпорация тестирует новый способ вставки гиперссылок, который избавляет от лишних действий. До сих пор вариантов было немного:

  • вставить URL и нажать Enter или пробел, чтобы Word сам превратил его в ссылку;
  • выделить текст, вызвать контекстное меню и открыть окно «Вставить ссылку»;
  • вручную работать через диалоговые окна с адресами, файлами и почтой.

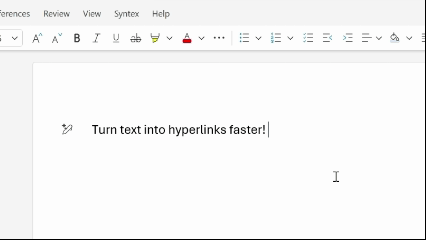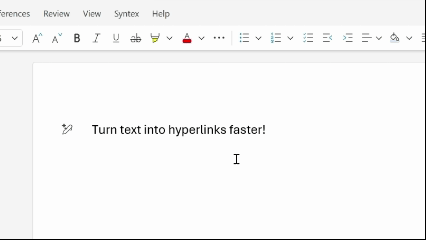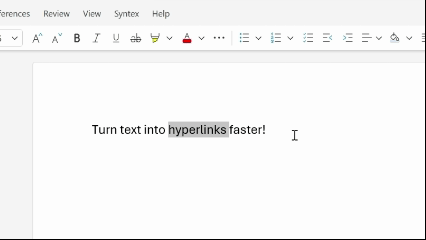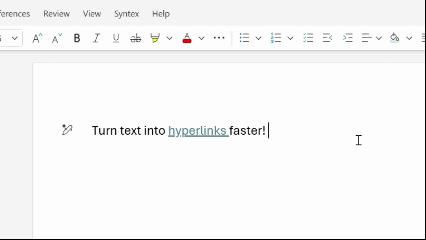
Теперь всё проще: достаточно выделить текст и вставить ссылку поверх него. Word автоматически превратит выделенный фрагмент в кликабельную гиперссылку. Внутреннее название новой функции — overpaste  («вставка поверх»).

Источник: Neowin


Гиперссылки — одна из самых частых операций в Word: отчёты, академические работы, рабочие документы, источники, справки. И Microsoft это прекрасно понимает.

Как объяснила менеджер продукта Word Дженни Йе:

«Мы считаем, что повседневные задачи в Word — такие как вставка ссылок — должны ощущаться максимально просто. Теперь можно просто выделить текст и вставить ссылку, не отвлекаясь на форматирование и лишние клики».

Когда и где работает:

  • Word для веба — функция доступна уже сейчас;
  • Word для Windows — начиная с версии 2511 (Build 19530.20006);
  • Word для macOS — с версии 16.104 (Build 25120915).

На фоне закрытия Sway этот апдейт выглядит как типичная стратегия Microsoft: что-то убрать, но взамен слегка упростить повседневную жизнь. И если вы регулярно работаете с документами, новый способ вставки ссылок действительно может быстро войти в привычку — настолько он естественный.

Подпишитесь на новости

Обращения пользователей в поддержку Telegram нашли в продаже в даркнете

Аналитики BI.ZONE Threat Intelligence обнаружили на теневых ресурсах базу с персональными данными и текстами обращений пользователей в поддержку Telegram за 2025 год. Наиболее вероятной причиной утечки исследователи считают злоупотребление доступом со стороны волонтеров.

Об утечке сообщили в BI.ZONE. Чтобы обратиться в поддержку, пользователь открывает в настройках раздел «Помощь» и описывает проблему в чате с аккаунтом Volunteer Support.

Обычно в таком сообщении есть номер телефона, идентификатор аккаунта, модель устройства и подробности ситуации. Обращения разбирают волонтеры: они проходят анкетирование и отбор, но не связаны с Telegram трудовым договором и соглашением о конфиденциальности. В BI.ZONE считают, что из-за этого доступ к персональным данным оказывается вне корпоративного контроля.

По ряду признаков базу продавали ограниченному кругу покупателей, поэтому узнать о компрометации из открытых источников пострадавшие не смогут.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин считает тексты обращений самой ценной для злоумышленников частью базы. По его словам, вместе с идентификатором аккаунта, номером телефона и моделью устройства этих данных хватает для таргетированной атаки на владельца аккаунта и его контакты.

В зоне риска все, кто обращался в поддержку Telegram в 2025 году, включая компании, которые восстанавливали доступ к бизнес-аккаунтам.

В BI.ZONE советуют не писать в поддержку мессенджера рабочие данные, реквизиты и коды доступа, считать, что текст обращения может стать известен посторонним, и установить облачный пароль. Компаниям рекомендуют учитывать волонтерскую модель поддержки Telegram в схеме угроз и восстанавливать доступ к аккаунтам через внутреннюю службу кибербезопасности.

RSS: Новости на портале Anti-Malware.ru