


Новая волна Ghost Tap тащит деньги у владельцев Android-смартфонов

Новая волна Ghost Tap тащит деньги у владельцев Android-смартфонов

Новая волна Ghost Tap тащит деньги у владельцев Android-смартфонов

Ваш смартфон может оказаться единственным «соучастником», который нужен мошеннику, чтобы опустошить банковский счёт — даже если карта всё это время лежит у вас в кошельке. Group-IB выпустила отчёт о стремительно растущем подпольном рынке Android-инструментов с поддержкой NFC, с помощью которых злоумышленники проводят удалённые бесконтактные платежи.

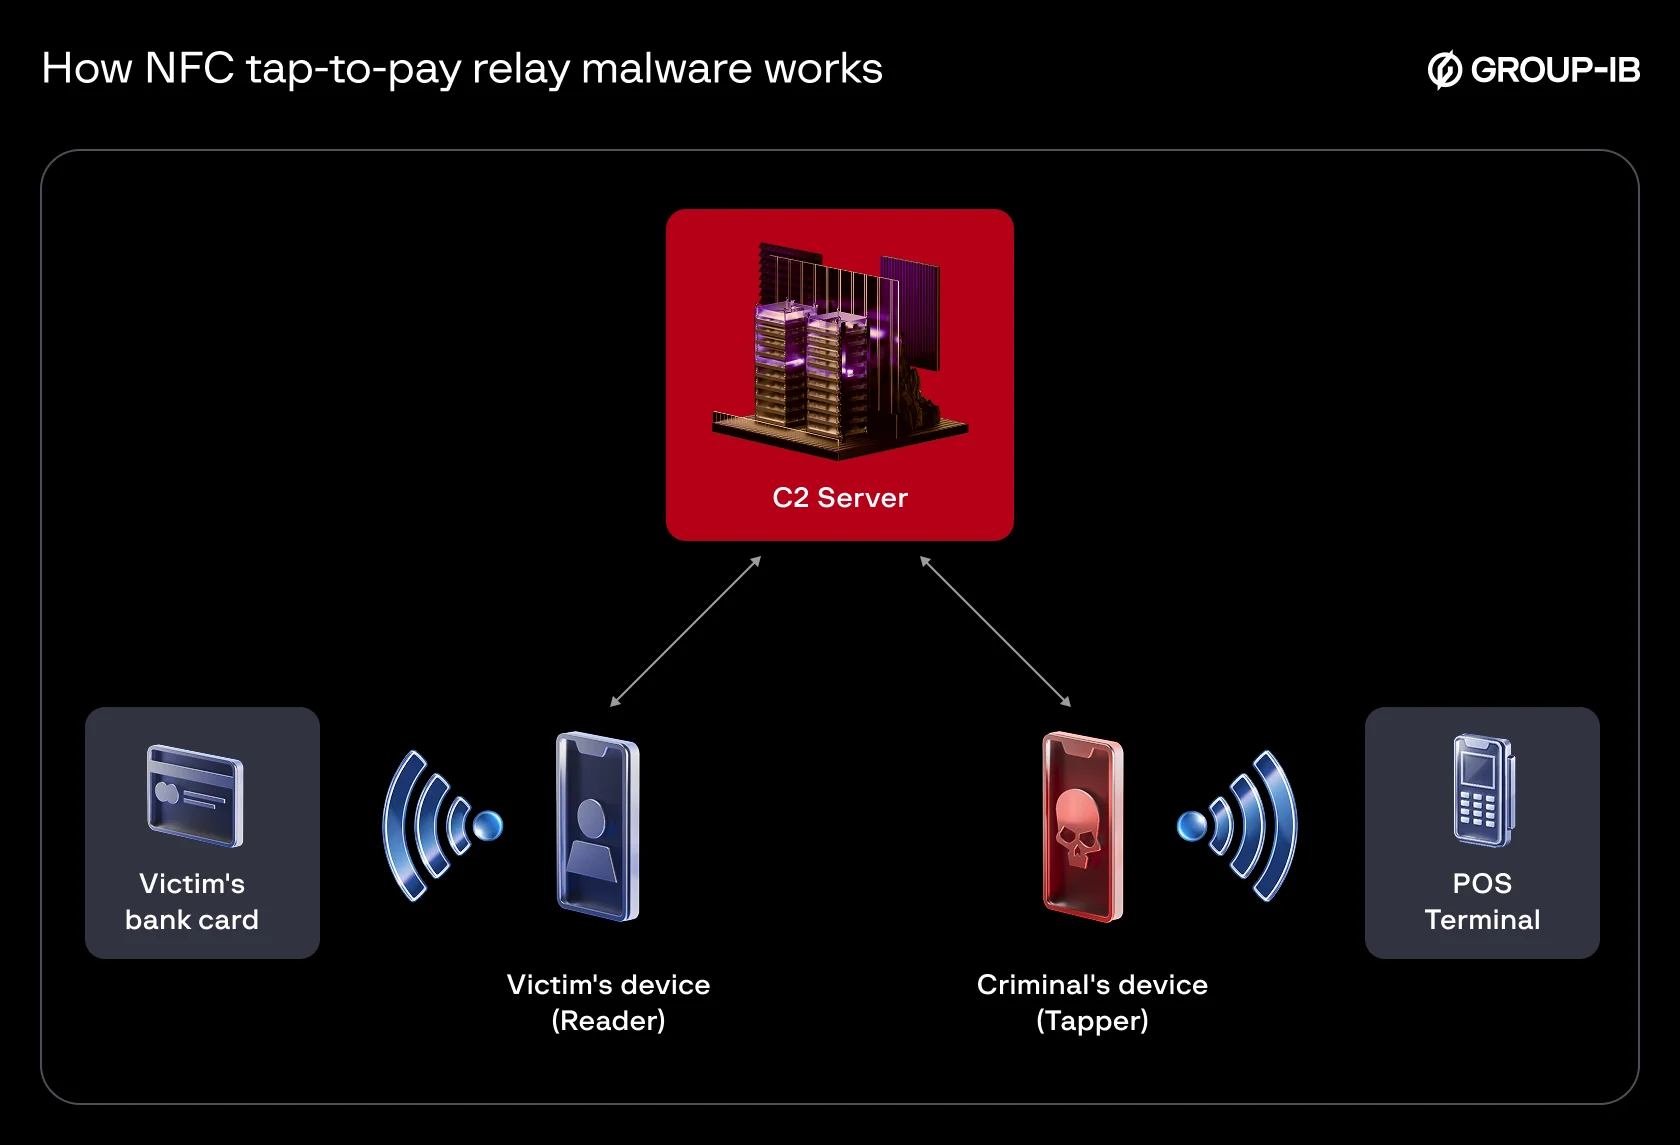
Исследователи назвали эту схему Ghost Tap. По сути, это цифровая версия карманной кражи: между картой жертвы и платёжным терминалом преступника выстраивается «мост» через интернет.

Такие инструменты активно продаются в телеграм-каналах, а ключевую роль в их распространении играют группы, связанные с китайским киберпреступным сообществом.

Схема завязана на ретрансляции NFC-сигнала и обычно использует два Android-приложения:

  • Reader — устанавливается на телефон жертвы. Его распространяют через СМС-фишинг или телефонные звонки под предлогом «проверки личности», «обновления платёжных данных» или «подтверждения карты». Пользователя просят приложить карту к смартфону.
  • Tapper — работает уже на устройстве мошенника. Он эмулирует карту жертвы и передаёт сигнал на платёжный терминал.


В итоге оплата проходит так, будто карта действительно находится рядом с POS-терминалом. Физического доступа к ней не требуется — достаточно одного «проверочного» касания.

Ghost Tap — это не эксперимент энтузиастов, а вполне себе налаженный бизнес. Group-IB обнаружила сразу несколько «брендов», конкурирующих между собой: TX-NFC, X-NFC, NFU Pay и другие. Они продают доступ к своим инструментам по подписке — от $45 в день до $1 000+ за три месяца.

Всего аналитики зафиксировали не менее 54 различных APK-вариантов. Некоторые продавцы предлагают круглосуточную «техподдержку», работая посменно, чтобы клиенты могли выводить деньги в любое время.

Но украсть данные карты — полдела. Для обналичивания используются нелегально полученные POS-терминалы, которые тоже спокойно продаются в Telegram. В отчёте упоминается группа Oedipus, торговавшая терминалами крупных финансовых организаций на Ближнем Востоке, в Северной Африке и Азии.

По данным Group-IB, только через одного такого продавца с ноября 2024 по август 2025 года прошло как минимум $355 тысяч нелегальных транзакций.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru