


NordVPN опровергла взлом после утечки данных на BreachForums

NordVPN опровергла взлом после утечки данных на BreachForums

NordVPN опровергла взлом после утечки данных на BreachForums

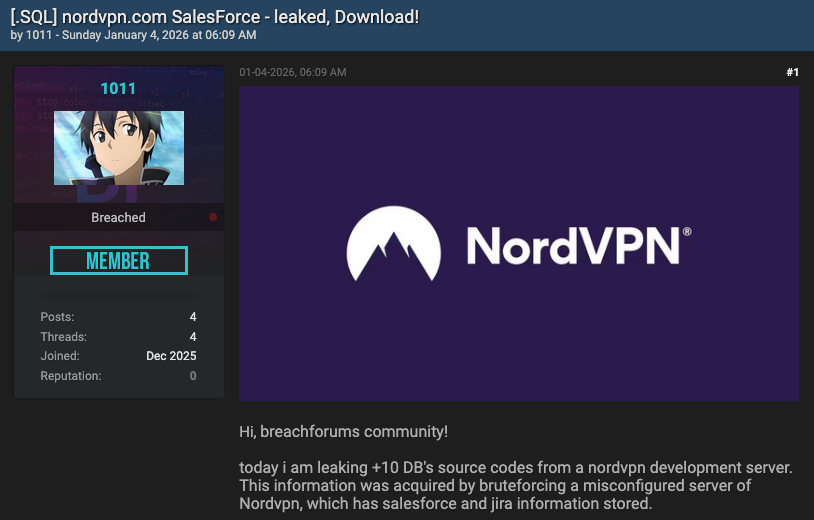
Компания NordVPN опровергла информацию о взломе после того, как на киберпреступном форуме BreachForums появились данные, якобы вытащенные с её серверов. По словам самой компании, утечка не имеет отношения ни к инфраструктуре NordVPN, ни к данным клиентов.

Заявление о взломе появилось 4 января. Неизвестный злоумышленник утверждал, что получил доступ к «серверу разработки NordVPN» и вытащил оттуда исходный код, а также данные из систем Salesforce и Jira.

В качестве доказательства он выложил фрагменты и предложил полный архив для скачивания пользователям форума с платным доступом.


Уже на следующий день NordVPN прокомментировала ситуацию. Компания сообщила, что проводит расследование, но первичный анализ не выявил никаких признаков компрометации серверов или внутренней продакшн-инфраструктуры.

Более того, по данным NordVPN, опубликованные материалы вообще не относятся к её внутренним системам. Как выяснилось, источником данных, скорее всего, является сторонняя платформа для автоматизированного тестирования, которую компания рассматривала около полугода назад. В рамках пилота был развёрнут изолированный тестовый стенд, но в итоге NordVPN выбрала другого подрядчика.

Этот временный стенд, подчёркивают в компании, никогда не был подключён к рабочим системам, а все данные в нём были фиктивными. Ни реальный исходный код, ни учётные данные, ни информация о клиентах туда не загружались.

«Утверждения о взломе наших серверов разработки Salesforce не соответствуют действительности. Опубликованные элементы — вроде API-таблиц и схем баз данных — могут быть лишь артефактами изолированной тестовой среды стороннего поставщика», — заявили в NordVPN.

При этом компания добавила, что, несмотря на отсутствие признаков утечки, она связалась с вендором тестовой платформы, чтобы получить дополнительную информацию и полностью закрыть все вопросы вокруг инцидента.

Бот-трафик удвоился: WMX дарит год защиты от ботов клиентам ПроWAF

Российский ИБ-вендор WMX решил ударить по ботам рублём, а точнее — отсутствием дополнительной платы. Компания запустила акцию «Год защиты от ботов — в подарок»: при покупке межсетевого экрана уровня приложений ПроWAF на срок от одного года клиенты получат модуль SmartBot Protection на 12 месяцев.

Предложение появилось не на пустом месте. По данным WMX, за последний год активность вредоносных ботов выросла более чем вдвое.

Причём автоматизация теперь используется не только для массового сканирования и поиска уязвимостей. Злоумышленники прощупывают пороги срабатывания защитных систем, собирают сведения об инфраструктуре и подбирают способы обойти фильтры при следующих атаках.

Порог входа тоже снижается. LLM-сервисы, готовые скрипты и доступные инструменты автоматизации позволяют собирать ботов быстрее и дешевле. Сами боты при этом научились убедительнее изображать людей: воспроизводить пользовательское поведение, работать через браузеры и не ломиться на сайт тысячами одинаковых запросов.

SmartBot Protection анализирует признаки автоматизированной активности, браузерное окружение и поведение посетителей. Модуль должен распознавать как массовые бот-атаки, так и более аккуратные сценарии: сбор данных, разведку, накрутку запросов и злоупотребление функциями веб-сервисов.

Акция действует до 31 декабря 2026 года. Для участия необходимо оставить заявку на сайте WMX или обратиться к представителям компании по электронной почте marketing@wmx.pro. После консультации клиенту подберут тариф ПроWAF и подключат антибот-модуль.

Условие простое: лицензия ПроWAF минимум на год — SmartBot Protection без отдельной платы на те же 12 месяцев.

Реклама, 18+. ООО «Вебмониторэкс» ИНН 7735194651
ERID: 2VfnxvN9Vmn

RSS: Новости на портале Anti-Malware.ru