


Срочно патчим MongoDB: уязвимость под атакой, PoC-эксплойт в паблике

Срочно патчим MongoDB: уязвимость под атакой, PoC-эксплойт в паблике

Срочно патчим MongoDB: уязвимость под атакой, PoC-эксплойт в паблике

Недавно пропатченная и обнародованная уязвимость в MongoDB, грозящая кражей конфиденциальных данных, уже активно используется в атаках. Публикация PoC повысила угрозу, админам советуют как можно скорее обновить продукт.

Причиной появления проблемы CVE-2025-14847, получившей кодовое имя MongoBleed, является логическая ошибка в реализации разуплотнения данных с помощью zlib, которое к тому же происходит до аутентификации.

При получении сообщений от клиента сервер MongoDB слепо доверяет размеру данных, указанному при передаче, и в результате может вернуть содержимое неинициализированной динамической области памяти.

В итоге путем подачи множественных запросов к серверу неавторизованный злоумышленник сможет заполучить такую конфиденциальную информацию, как внутренние состояния и указатели. Взаимодействия с законным пользователем тоже не потребуется.

Уязвимости, получившей 8,7 балла по шкале CVSS, подвержены многие версии СУБД MongoDB, и поддерживаемые, и устаревшие. Угроза также актуальна для Ubuntu.

Вышедший в этом месяце патч включен в состав сборок 8.2.3, 8.0.17, 7.0.28, 6.0.27, 5.0.32 и 4.4.30. Ввиду текущих атак, а также публикации PoC-кода на GitHub пользователям рекомендуется в кратчайшие сроки произвести обновление.

При отсутствии такой возможности можно временно отключить zlib, ограничить доступ к серверу MongoDB по сети и ввести мониторинг логов на предмет аномальных неавторизованных подключений.

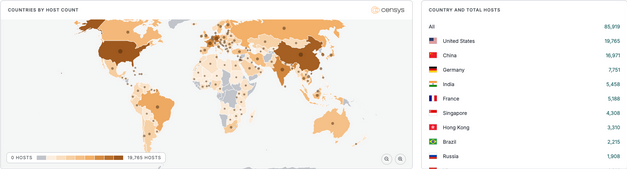
Сканирование интернета, проведенное в Censys, выявило более 87 тыс. потенциально уязвимых экземпляров MongoDB, с наибольшей концентрацией в США, Китае и Германии.

Подпишитесь на новости

Yandex Cloud обнулит оплату с 8 по 31 октября после атак на дата-центры

Yandex Cloud не будет брать с текущих клиентов плату за использование сервисов с 8 по 31 октября включительно. Решение распространяется на все сервисы во всех российских зонах доступности. Платформа при этом продолжает работать в ограниченном режиме.

Как компания сообщила на официальной странице статуса систем, в октябрьский счет войдут только расходы на ресурсы, использованные до 7 октября включительно.

Начисления за последующие дни пока могут отображаться в биллинг-аккаунтах, но их скорректируют автоматически. Подавать заявление или отдельно добиваться перерасчета клиентам не требуется.

Отмена оплаты также не означает, что доступность платформы уже восстановлена: инженеры продолжают устранять последствия инцидентов.

Проблемы начались после атак беспилотников на три дата-центра Яндекса: 8 октября в Сасово, 9 октября в Калуге и 11 октября во Владимире. Перебои затронули собственные сервисы компании и инфраструктуру облачных клиентов.

Yandex Cloud рекомендует заказчикам переносить и резервировать ресурсы на альтернативных площадках. Для ускоренного размещения данных и сервисов компания договорилась с Selectel, К2Cloud и VK Cloud.

Ближайшее обновление о ходе восстановления обещали опубликовать 13 октября в 19:00 мск. Для клиентов обнуленный счет снижает расходы на платформу. Но потерянные часы работы и сложности аварийного переезда одним перерасчетом не отменить.

RSS: Новости на портале Anti-Malware.ru