


Bluetooth-наушники могут стать точкой входа для взлома смартфона

Bluetooth-наушники могут стать точкой входа для взлома смартфона

Bluetooth-наушники могут стать точкой входа для взлома смартфона

Bluetooth-наушники, которые мы привыкли считать безобидным аксессуаром, внезапно оказались потенциальной точкой входа для атак на смартфоны. Исследователи опубликовали отчёт, в котором описали сразу несколько критических уязвимостей в Bluetooth-чипах Airoha — именно они используются в миллионах TWS-наушников известных брендов, включая Sony, JBL, Marshall и Jabra.

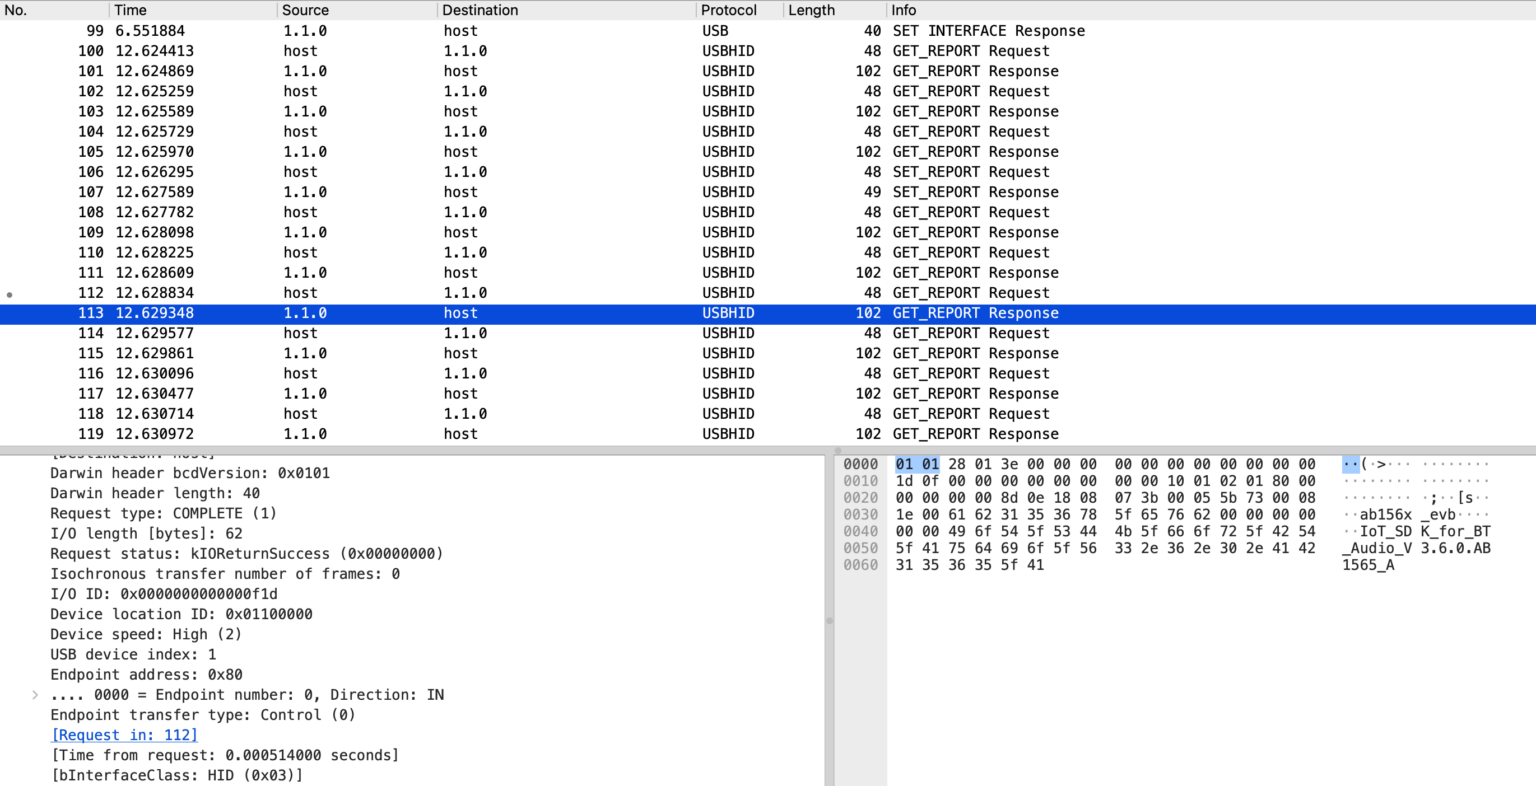
Проблема кроется в проприетарном диагностическом протоколе RACE, который предназначен для заводской отладки устройств.

Как выяснилось, в серийных наушниках он остался активным и при этом не требует никакой аутентификации. Значит, любой человек в зоне действия Bluetooth может подключиться к гарнитуре незаметно для владельца.

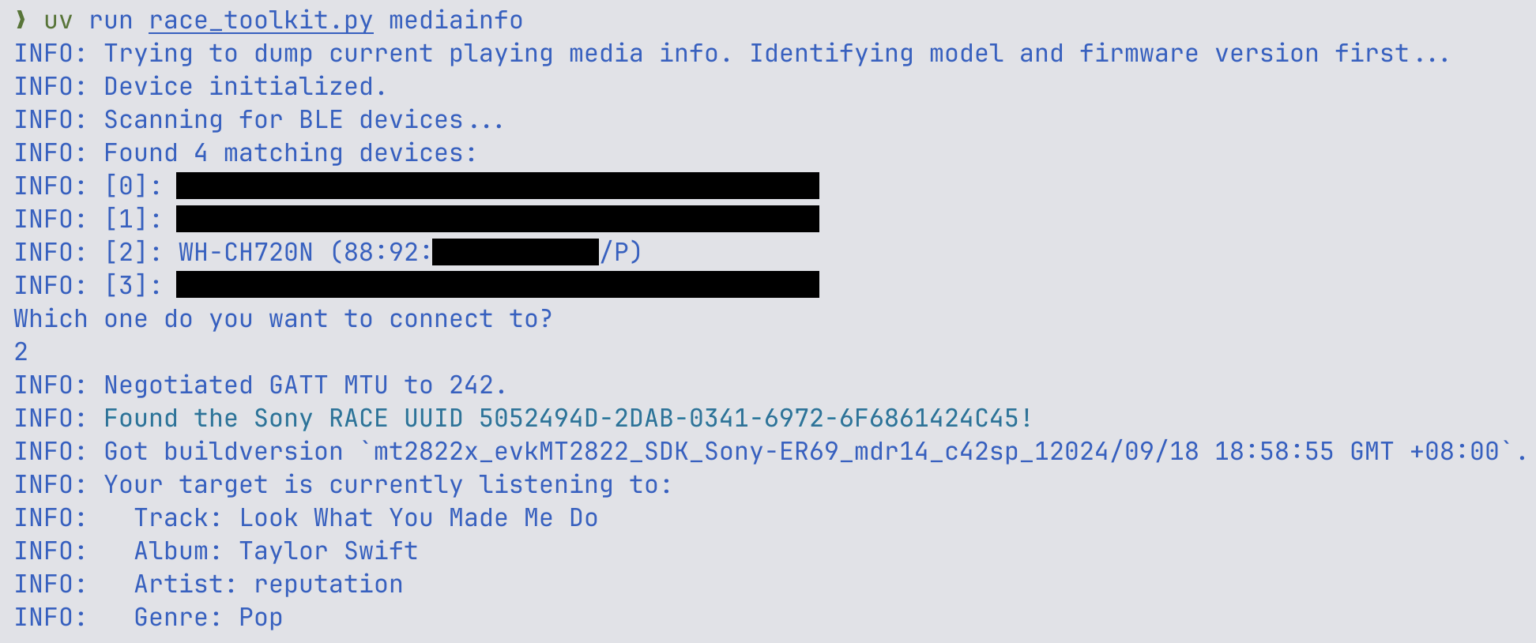
Получив доступ к RACE, злоумышленник фактически получает расширенные права на устройстве. В отчёте утчерждается, что исследователи смогли читать и изменять содержимое памяти и флеш-хранилища наушников, а также получать информацию о воспроизводимом контенте.

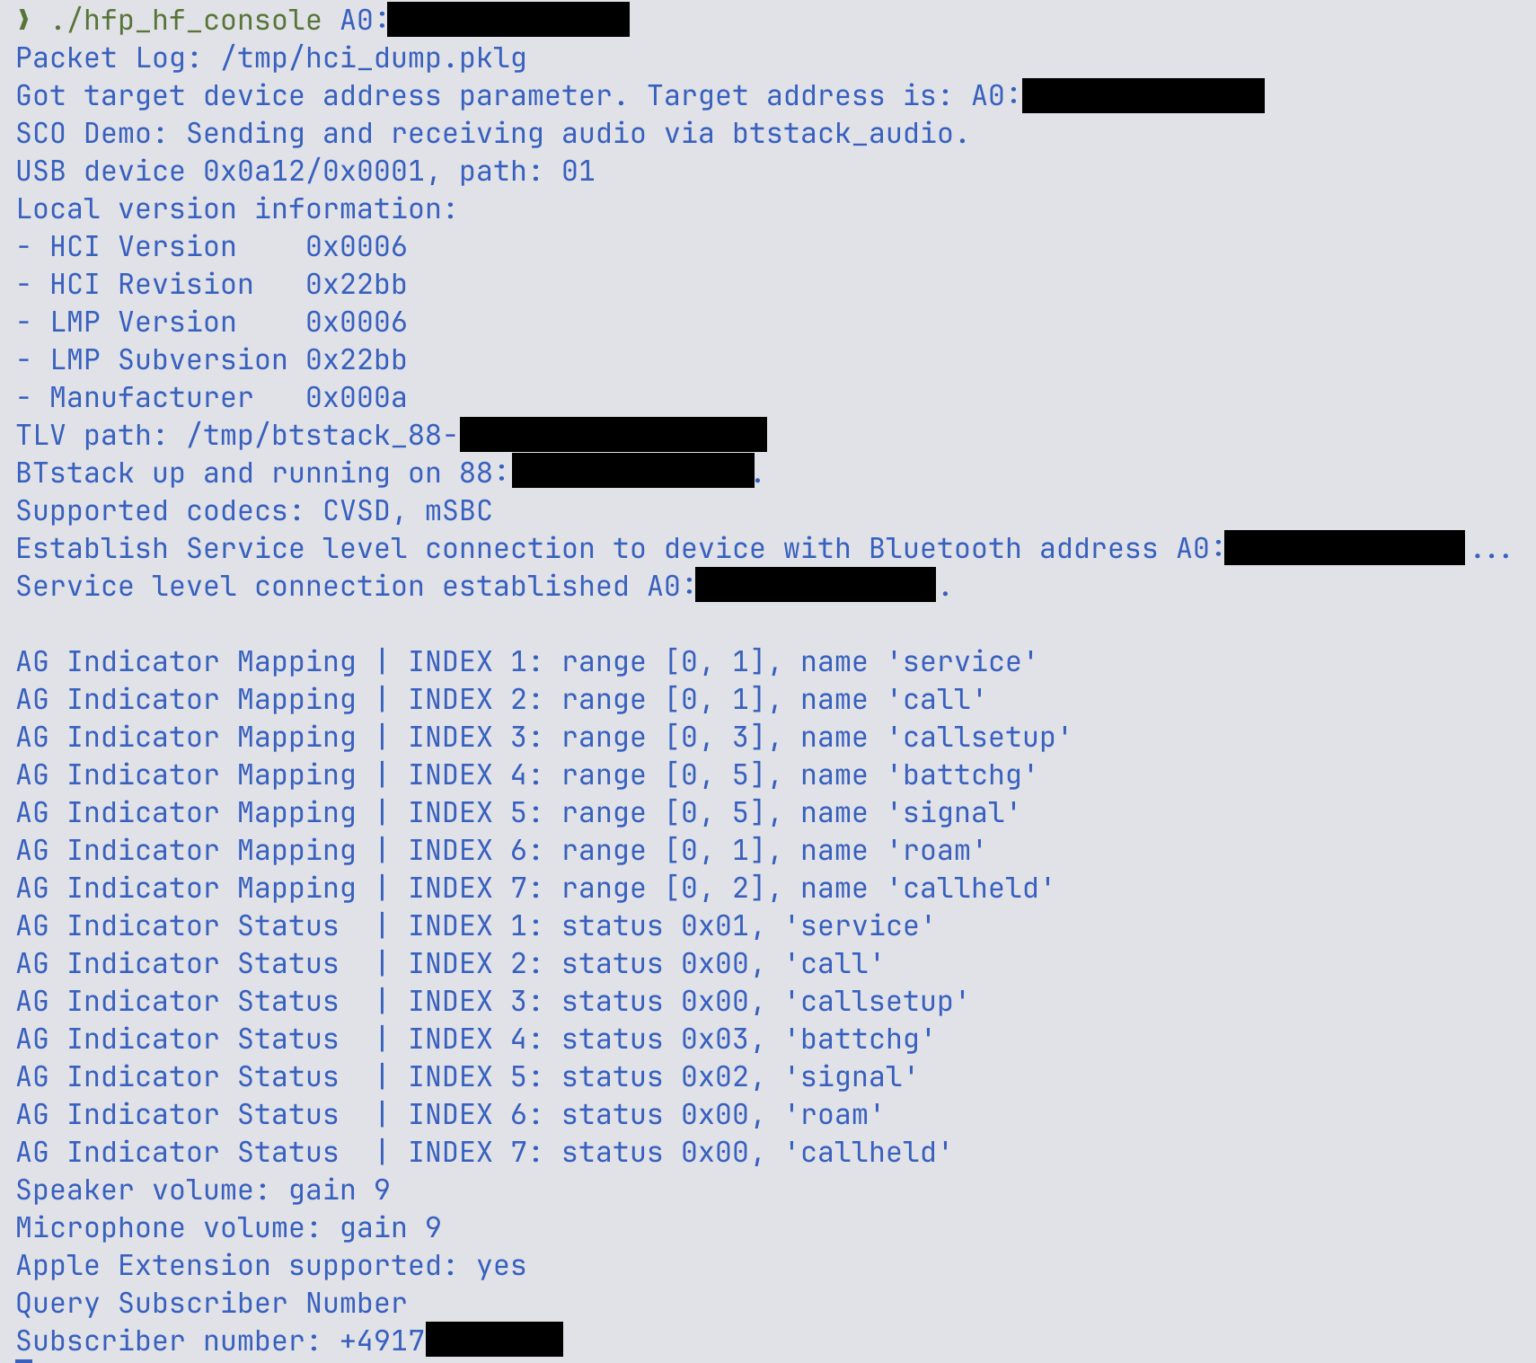
Но куда серьёзнее тот факт, что из-за отсутствия полноценного процесса создания пары устройств атакующий может напрямую получить доступ к микрофону гарнитуры, что открывает возможности для скрытого прослушивания.

На этом риски не заканчиваются. Самый опасный сценарий исследователи назвали «Headphone Jacking». Эксплойт позволяет извлечь из памяти гарнитуры Bluetooth Link Key — криптографический ключ, который используется для доверенного соединения со смартфоном. С его помощью атакующий может выдать себя за «родные» наушники и подключиться напрямую к телефону жертвы.


В таком случае речь уже идёт не просто о взломе аксессуара. Получив доступ к смартфону, злоумышленник теоретически может активировать голосового ассистента, отправлять сообщения, принимать входящие звонки или получать аудиопоток без ведома владельца. Фактически телефон превращается в удалённое устройство для слежки.

Уязвимости получили идентификаторы CVE-2025-20700, CVE-2025-20701 и CVE-2025-20702. Исследователи подтвердили их наличие в ряде популярных моделей — от флагманских Sony WH-1000XM5 до наушников JBL и Marshall. При этом полный список затронутых устройств до сих пор неизвестен: чипы Airoha используются слишком широко, а экосистема Bluetooth-устройств остаётся сильно фрагментированной.


Напомним, летом мы писали о трёх уязвимостях в Bluetooth-чипах Airoha, которые используются в наушниках и колонках более десяти брендов — от Sony и Bose до Jabra и JBL. Проблема затрагивала 29 моделей: это и наушники, и беспроводные микрофоны, и колонки.

Подпишитесь на новости

Подписчики ChatGPT Pro жалуются на блокировки и недоступность архивов чатов

Платная подписка ChatGPT Pro оказалась не страховкой от внезапного отключения. Пользователи жалуются на блокировки без предупреждения, потерю доступа к переписке и обращения в поддержку, которые заканчиваются предложением подать апелляцию.

Один из подписчиков описал свой случай на форуме OpenAI: 7 ноября вместо входа он получил ошибку account_deactivated.

По словам автора, письма с объяснением не было. При этом он участвовал в программе OpenAI для специалистов по кибербезопасности, а вход защищал физическим ключом YubiKey.

Пользователь предположил, что причиной стали подключения к ChatGPT и Codex через VPN-серверы в разных регионах. Подтверждения этой версии нет.

Аккаунт OpenAI Support ответил: индивидуальные апелляции нельзя рассматривать на публичном форуме, нужно воспользоваться официальной формой или справочным центром. Конкретную причину отключения в ответе не назвали.

В другой ветке подписчики сообщают об отклонённых апелляциях либо долгом ожидании ответа. Некоторые утверждают, что вместе с доступом к сервису для них закрылись годы рабочих материалов, исследований и личных записей.

Масштаб проблемы неизвестен, а считать VPN причиной бана пока рановато.

Напомним о схожей истории с Claude. Нейросеть в этом году начала массово блокировать российских пользователей. Им возвращают стоимость оплаченных подписок, однако аккаунты удаляются вместе со всеми данными. Позже баны связали с IP и платежами, но формула блокировок не доказана.

RSS: Новости на портале Anti-Malware.ru