


Хакер выложил базу подписчиков WIRED и пригрозил утечкой 40 млн записей

Хакер выложил базу подписчиков WIRED и пригрозил утечкой 40 млн записей

Хакер выложил базу подписчиков WIRED и пригрозил утечкой 40 млн записей

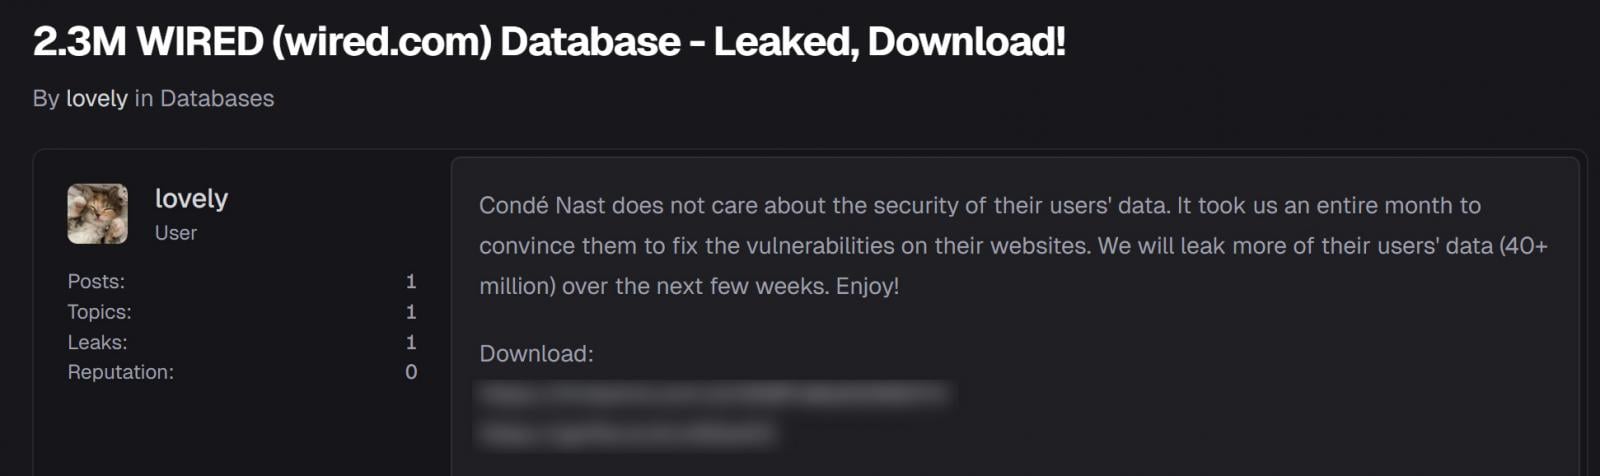
Киберпреступник под ником Lovely заявил о взломе медиахолдинга Condé Nast и опубликовал на одном из форумов даркнета базу данных подписчиков WIRED. По его словам, это только начало: в ближайшие недели он якобы планирует выложить до 40 миллионов записей пользователей других изданий холдинга.

20 декабря Lovely выложил архив с данными на одном из хакерских форумов и предложил доступ к нему за символическую сумму — около $2,3 во внутренней валюте площадки.

В публикации он обвинил Condé Nast в том, что компания якобы игнорировала сообщения об уязвимостях и не уделяла должного внимания защите данных пользователей.

«Condé Nast не заботится о безопасности данных своих пользователей. Нам потребовался целый месяц, чтобы убедить их закрыть уязвимости», — написал автор утечки.

«Мы продолжим публиковать данные (40+ миллионов записей) в ближайшие недели. Наслаждайтесь».


Позже тот же архив появился и на других форумах — правда, там за пароль к архиву тоже нужно было платить форумные кредиты.

По информации BleepingComputer, в базе содержится 2 366 576 записей, почти все — с уникальными имейл-адресами. Даты в записях охватывают практически 30 лет: с 1996 по сентябрь 2025 года.


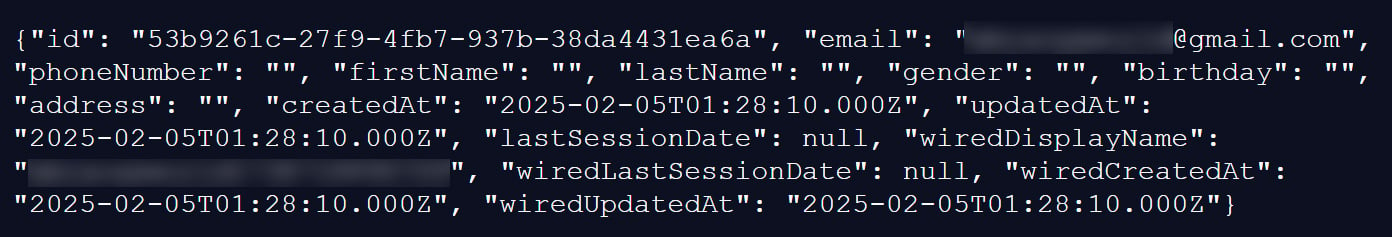
Внутри — стандартные данные подписчиков:

  • адрес электронной почты и внутренний идентификатор,
  • имя и фамилия (не у всех),
  • номер телефона,
  • физический адрес,
  • дата рождения,
  • пол,
  • служебная информация об аккаунте и сессиях.

Большая часть полей пустая, но кое-что всё же есть:

  • около 12% записей содержат имя и фамилию,
  • 8% — физический адрес,
  • почти 3% — дату рождения,
  • 1,4% — номер телефона.

Есть и совсем небольшая группа (около 1,5 тысячи записей) с максимально полными профилями — имя, адрес, телефон, дата рождения и пол. Хотя Condé Nast официально не подтверждал взлом, BleepingComputer смог проверить 20 записей и подтвердить, что они действительно принадлежат реальным подписчикам WIRED.

Кроме того, подлинность базы подтвердил Алон Гал, сооснователь и CTO Hudson Rock. Его команда сопоставила данные из утечки с логами инфостилеров и нашла совпадения с ранее скомпрометированными учётными данными пользователей wired.com.

В итоге база уже добавлена в сервис Have I Been Pwned, где любой желающий может проверить, не попал ли его адрес электронной почты в утечку.

Любопытная деталь: до публикации базы Lovely представлялся исследователем в области безопасности. В конце ноября он даже обратился к Dissent Doe из DataBreaches.net с просьбой помочь связаться с командой безопасности Condé Nast для передачи информации об уязвимости.

Изначально он утверждал, что скачал лишь небольшое количество записей «для подтверждения работы эксплойта» — в том числе данные самой Dissent Doe и одного из сотрудников WIRED. Но после отсутствия реакции со стороны Condé Nast ситуация резко изменилась: Lovely заявил, что выгрузил всю базу.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru