Microsoft начала внедрять аппаратное ускорение BitLocker в Windows 11 — решение, которое должно одновременно подтянуть производительность и повысить уровень защиты данных. Напомним, BitLocker — это встроенный в Windows механизм полного шифрования диска.
Обычно он работает так: ключи хранятся в TPM, а все криптографические операции выполняются на уровне процессора.
Раньше этого было достаточно, но с ростом производительности NVMe-накопителей шифрование всё чаще стало заметно «отъедать» ресурсы — особенно в играх, при монтаже видео и в других тяжёлых сценариях.
Теперь Microsoft решила переложить основную нагрузку с CPU на железо. В новой версии BitLocker массовые криптографические операции могут выполняться напрямую на компонентах SoC (System-on-a-Chip) — через аппаратные модули безопасности (HSM) и доверенные среды выполнения (TEE). В результате снижается нагрузка на процессор и ускоряется работа системы в целом.
По данным Microsoft, при аппаратном ускорении BitLocker потребляет примерно на 70% меньше CPU-циклов на операцию ввода-вывода по сравнению с программным вариантом. Конкретные цифры, конечно, зависят от железа, но разница заметная.
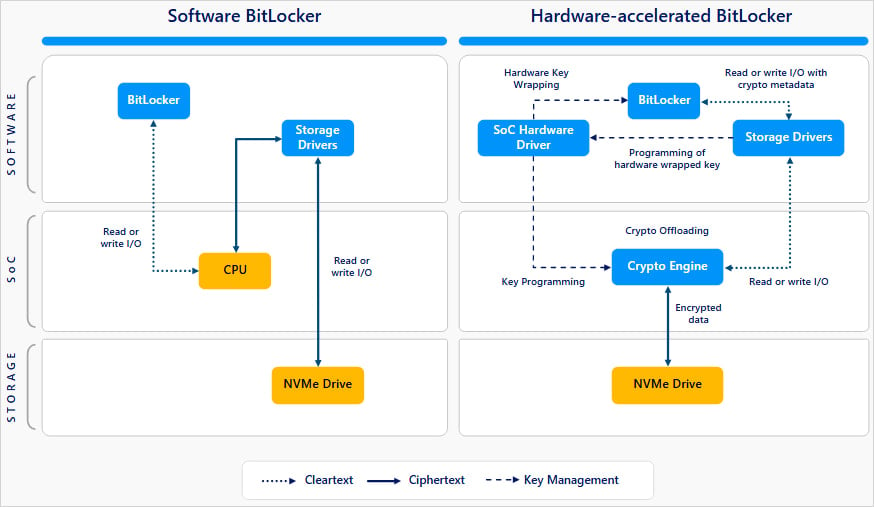
Есть и бонус по безопасности. Ключи шифрования теперь лучше изолированы от процессора и оперативной памяти, что снижает риски атак на CPU и память. В Microsoft прямо говорят, что в перспективе это позволит полностью убрать BitLocker-ключи из зоны доступа CPU и RAM, оставив их под защитой специализированного «железа» и TPM.
Аппаратно ускоренный BitLocker включается автоматически — при условии, что система его поддерживает. Речь идёт о Windows 11 версии 24H2 (с установленными сентябрьскими обновлениями) и Windows 11 25H2, NVMe-накопителе и процессоре с поддержкой криптографического оффлоада. По умолчанию используется алгоритм XTS-AES-256.
Первыми поддержку получат корпоративные системы Intel vPro на процессорах Intel Core Ultra Series 3 (Panther Lake). В дальнейшем Microsoft обещает добавить и другие SoC-платформы.
Проверить, какой режим BitLocker используется на конкретном устройстве, можно командой manage-bde -status — в параметре Encryption Method будет указано, используется ли аппаратное ускорение.
При этом BitLocker всё ещё может откатиться к программному режиму. Это происходит, если вручную заданы неподдерживаемые алгоритмы или размеры ключей, если так требуют корпоративные политики, либо если включён FIPS-режим, а платформа не поддерживает сертифицированный криптооффлоад.