


В Узбекистане «утекла» система слежки за автомобилями по всей стране

В Узбекистане «утекла» система слежки за автомобилями по всей стране

В Узбекистане «утекла» система слежки за автомобилями по всей стране

В Узбекистане в открытый доступ попала национальная система видеонаблюдения за дорожным движением — та самая, которая в реальном времени распознаёт номера автомобилей, фиксирует нарушения и отслеживает перемещения водителей по всей стране.

На проблему обратил внимание исследователь в области ИБ Анураг Сен. Он обнаружил, что база данных системы распознавания номеров была доступна напрямую из интернета — без пароля и какой-либо аутентификации.

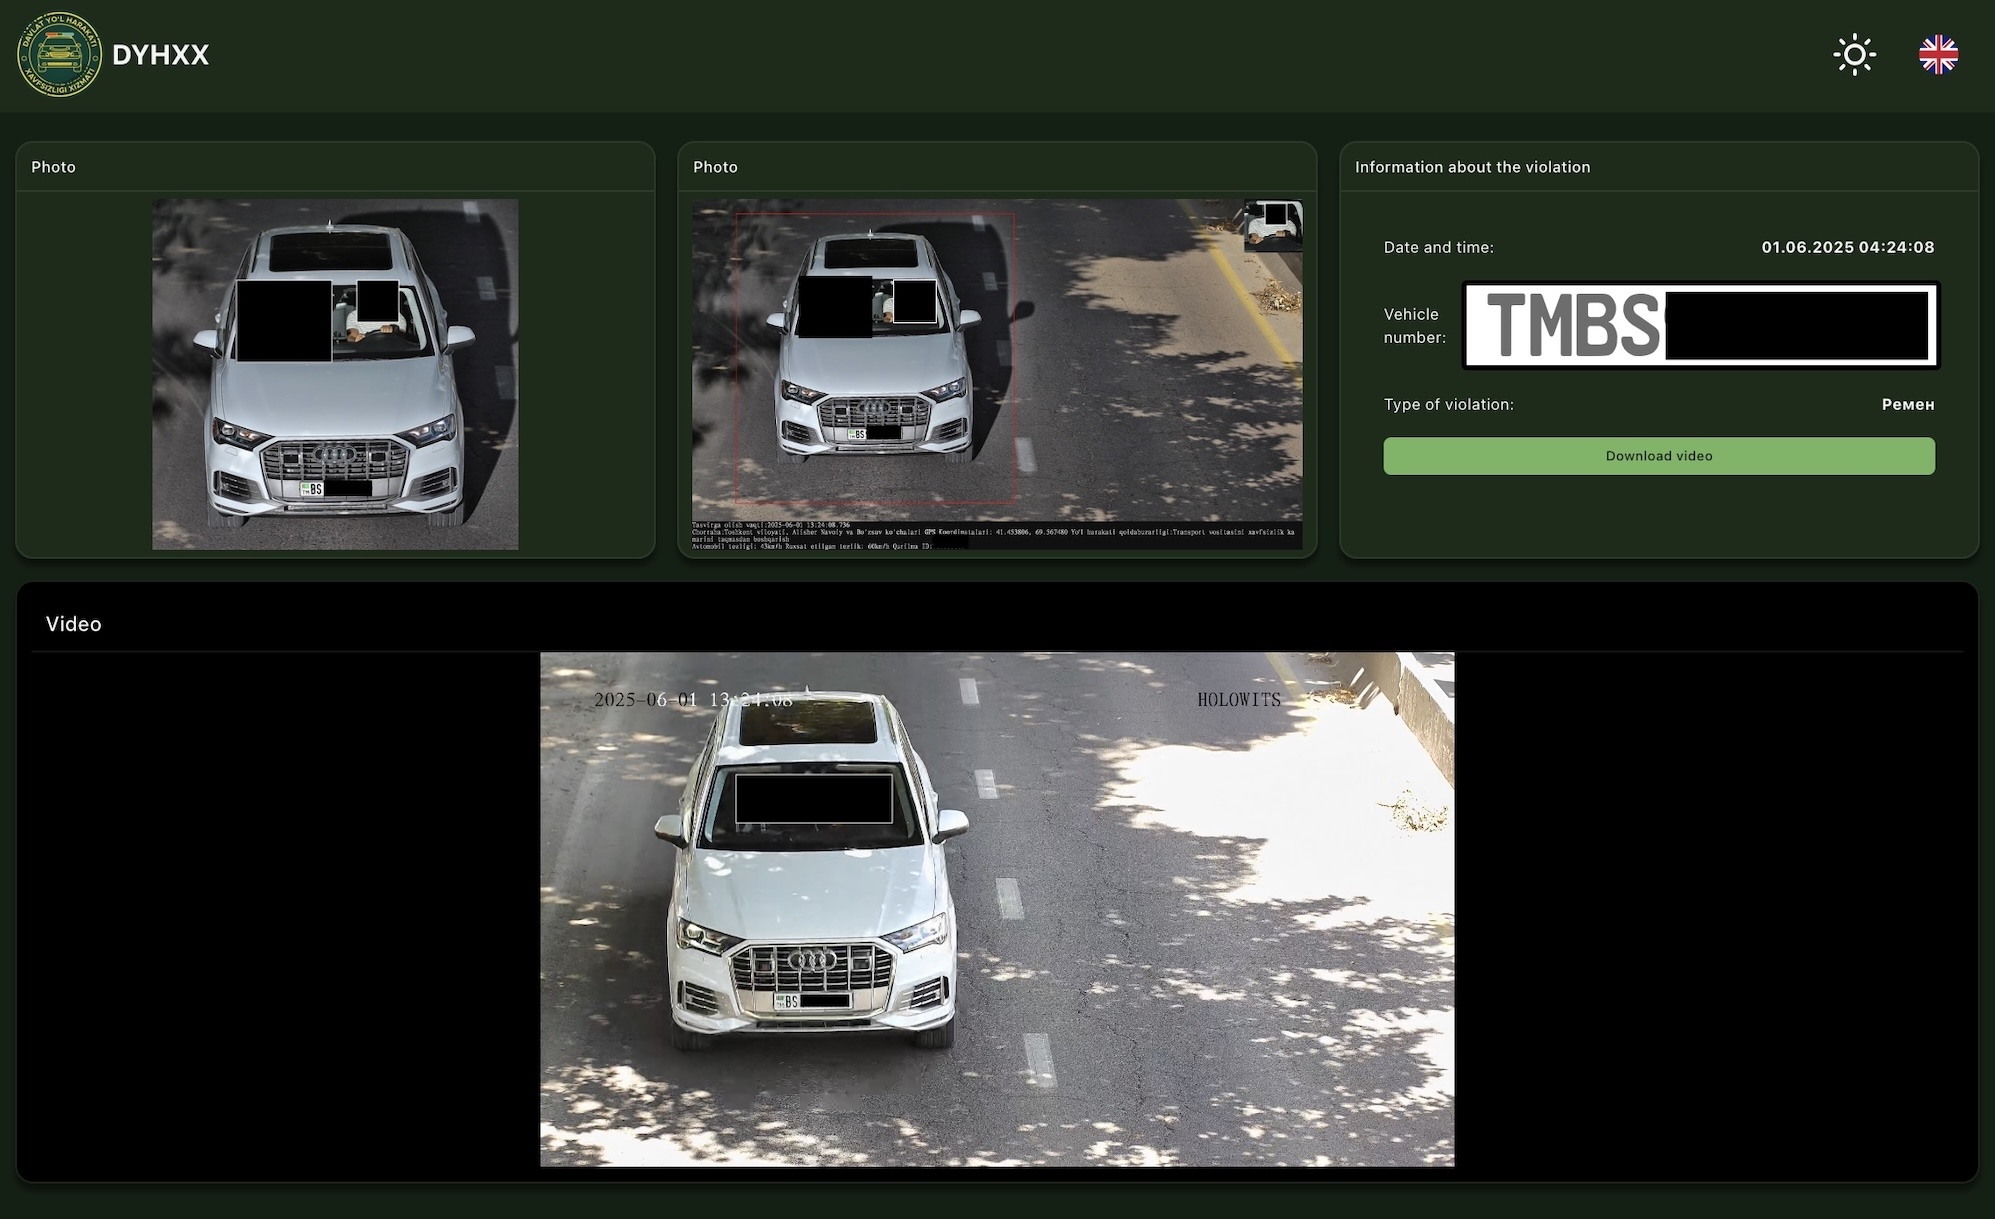
Любой желающий мог получить доступ к миллионам фотографий, видеозаписей и данным о передвижении автомобилей.

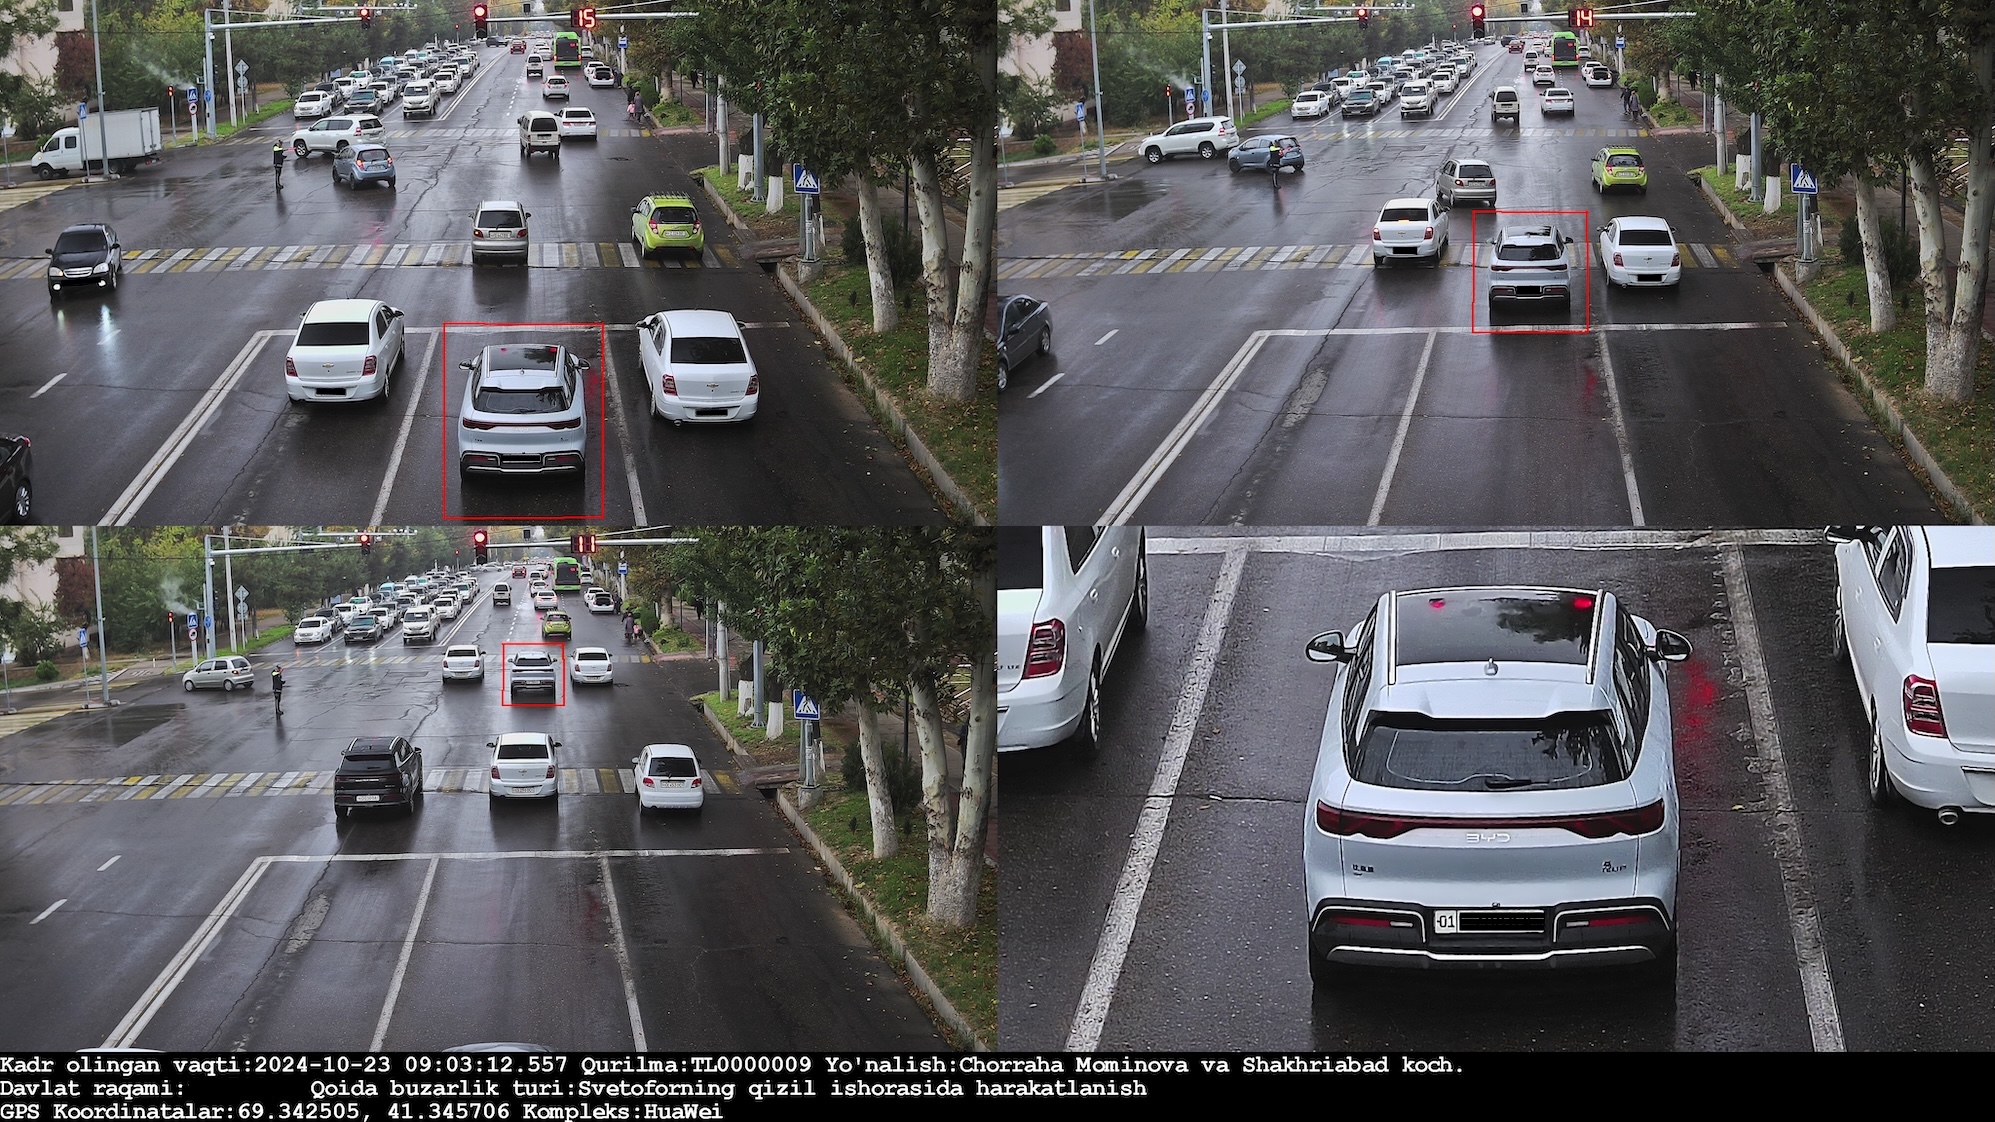
Система объединяет около сотни комплексов высокочётких дорожных камер, установленных в крупных городах и на ключевых транспортных маршрутах. Камеры фиксируют проезд на красный свет, непристёгнутые ремни, движение без фар в тёмное время суток и другие нарушения. Съёмка ведётся в 4K, а в базу попадают не только номера, но и изображения водителей и пассажиров.

Журналисты TechCrunch, изучившие содержимое утёкшей базы, смогли восстановить маршруты конкретных автомобилей за месяцы. Например, один из водителей регулярно перемещался между Чирчиком, Ташкентом и посёлком Эшонгузар — иногда по нескольку раз в неделю. Всё это — просто потому, что система оказалась открыта.

По косвенным данным, база была развёрнута в сентябре 2024 года, а активный мониторинг движения начался в середине 2025-го. Сколько времени доступ оставался открытым — неизвестно.

Внутри системы содержатся точные GPS-координаты всех камер. Судя по этим данным, комплексы распознавания номеров установлены в Ташкенте, Намангане, Джизаке, Карши, а также на загруженных трассах и даже в сельской местности — в том числе рядом с участками узбекско-таджикской границы, которые ранее были спорными.

Часть камер можно увидеть даже в Google Street View.


Система позиционируется как «интеллектуальное управление дорожным движением» и разработана компанией Maxvision из Шэньчжэня. Компания специализируется на подключённых к Сети камерах, пограничных и надзорных решениях и поставляет свои технологии в десятки стран.

В рекламных материалах Maxvision утверждает, что камеры фиксируют «весь процесс нарушения» и отображают данные в реальном времени.

Эксплуатирует систему Департамент общественной безопасности МВД Узбекистана. Ни ведомство в Ташкенте, ни представители Узбекистана в США и ООН на запросы журналистов не ответили. Национальный CERT (UZCERT) ограничился автоматическим подтверждением получения уведомления.


На момент публикации система по-прежнему оставалась доступной из Сети.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru