


Стилер MacSync научился обходить защиту macOS через «легитимный» софт

Стилер MacSync научился обходить защиту macOS через «легитимный» софт

Стилер MacSync научился обходить защиту macOS через «легитимный» софт

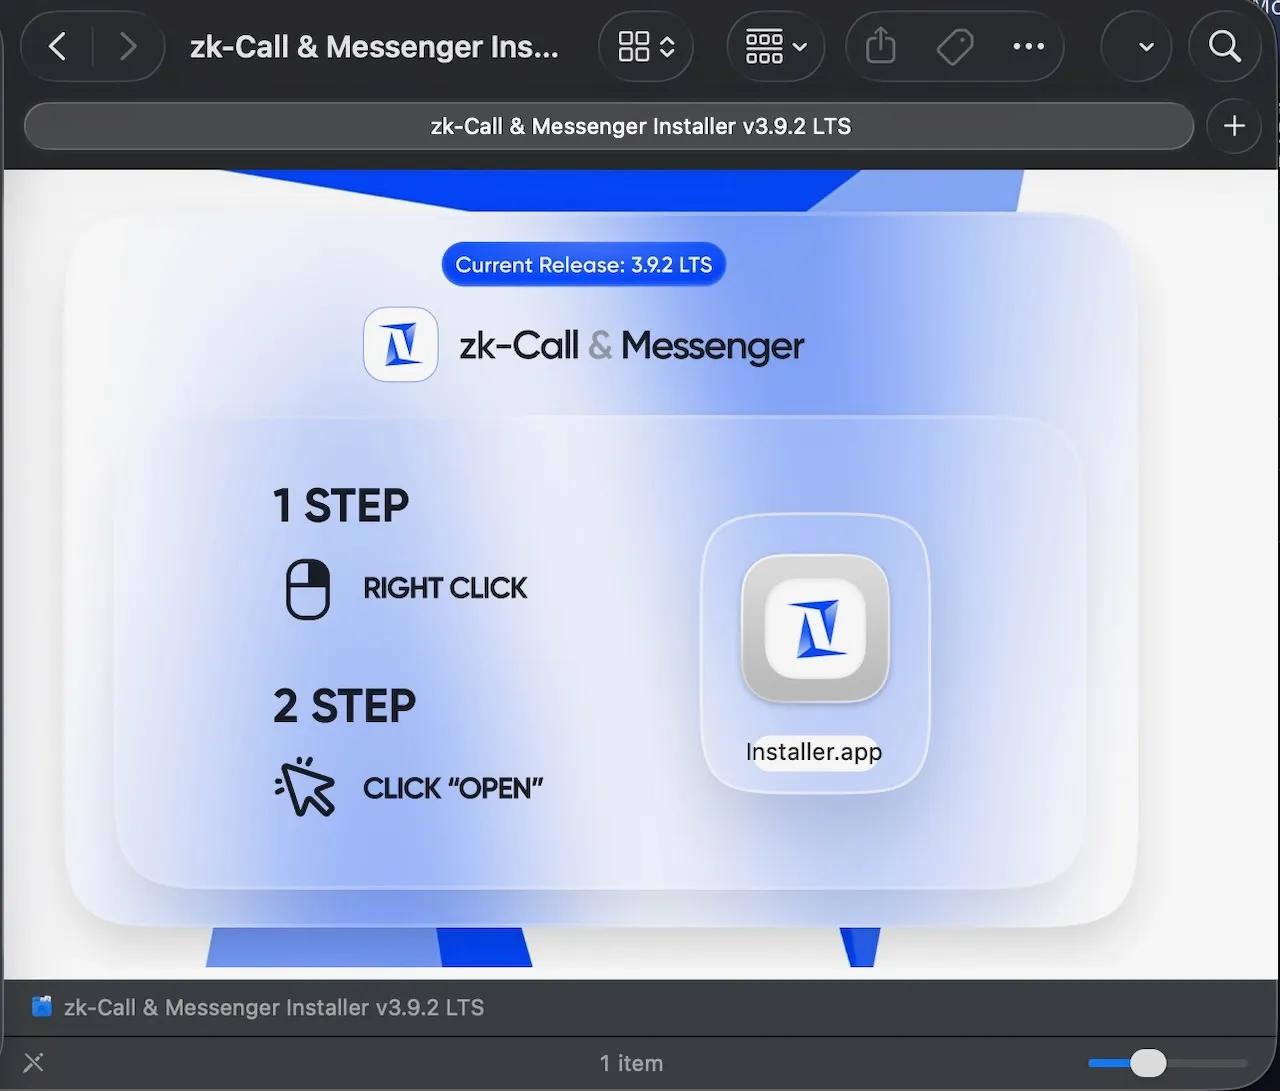
Эксперты по кибербезопасности зафиксировали новую схему распространения macOS-зловредов, которая позволяет обходить встроенные защитные механизмы Apple. На этот раз злоумышленники маскируют вредоносную программу под официально подписанное приложение, убеждая систему, что перед ней легитимный софт.

О находке рассказали исследователи из компании Jamf. По их данным, атака связана с новой версией MacSync Stealer — активно развивающегося семейства зловредов для macOS.

В отличие от классических сценариев, в которых macOS сразу предупреждает пользователя о небезопасном приложении, здесь используется более хитрый подход:

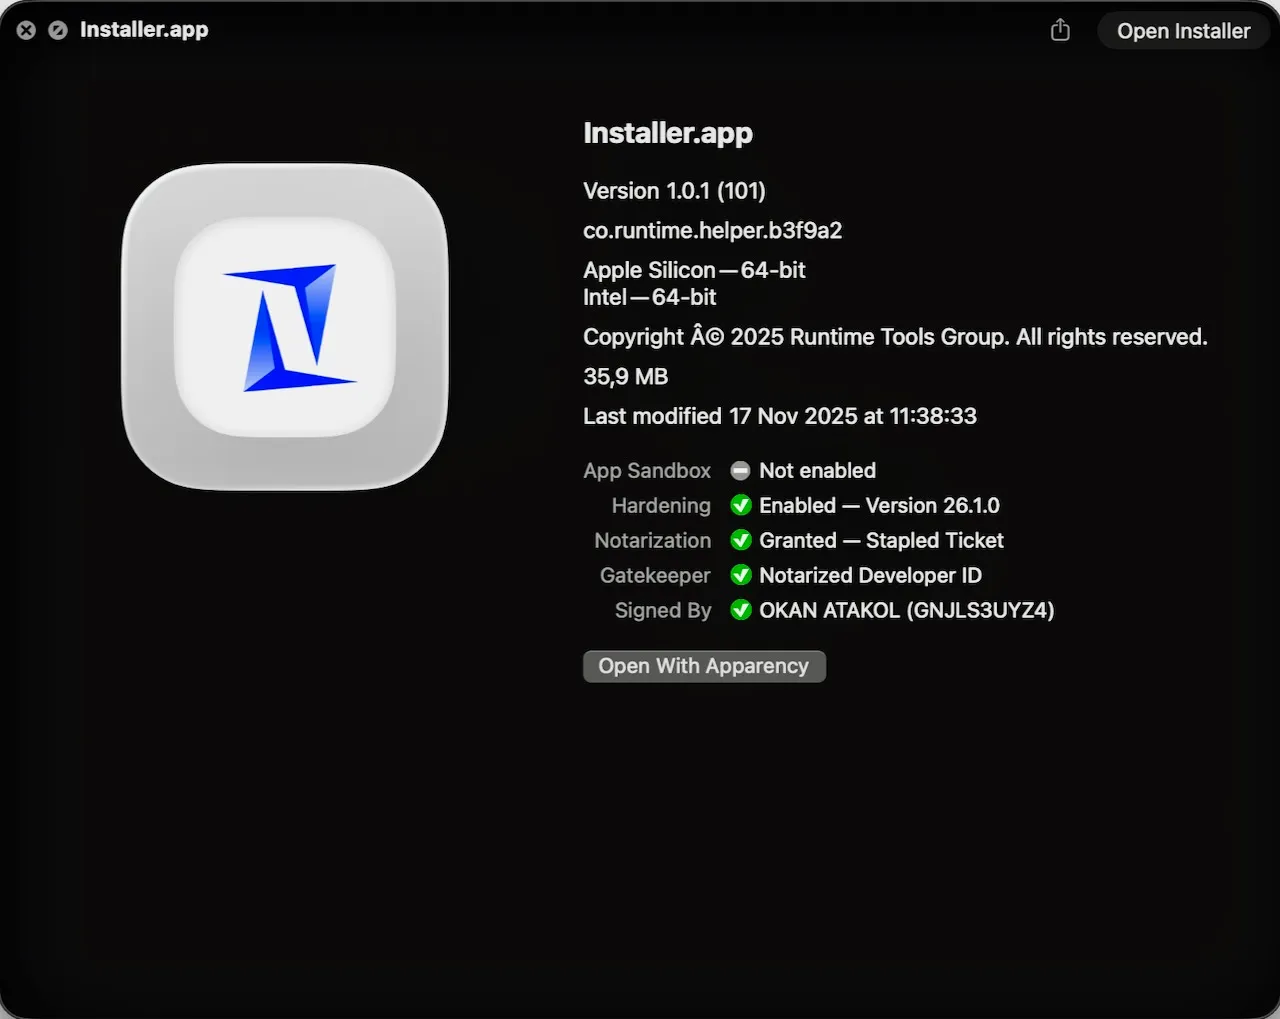
  • пользователю предлагается установить Swift-приложение, которое
    • подписано разработчиком;
    • прошло одобрение Apple;
    • не содержит вредоносного кода внутри;
  • после запуска приложение загружает закодированный скрипт с удалённого сервера;
  • именно этот скрипт устанавливает MacSync Stealer.

Jamf отмечает, что Mach-O бинарник был универсальным, корректно подписанным и не находился в списке отозванных сертификатов Apple на момент анализа. Зловред же в основном работает в памяти, практически не оставляя следов на диске, что дополнительно усложняет обнаружение.


По словам специалистов Jamf, такая техника становится всё более популярной среди атакующих. Злоумышленники всё чаще прячут вредоносную нагрузку в подписанных исполняемых файлах, чтобы они выглядели как обычные приложения и не вызывали подозрений на раннем этапе.

Фактически это попытка использовать саму модель доверия macOS против пользователей. Компания сообщила, что передала Apple информацию о разработчике, и сертификат уже был отозван.

Подпишитесь на новости

Крипта из заводского подвала: на предприятии УАЗа нашли майнинг-ферму

На территории «УАЗ Автокомпонента» в Ульяновске обнаружили нелегальную майнинг-ферму. Оборудование спрятали в подвале производственного корпуса на Московском шоссе. Предварительный ущерб от безучетного потребления электричества оценивается более чем в 1 млн рублей.

Как сообщает «Улпресса», обнаружение техники подтвердил руководитель департамента информации и общественных связей УАЗа Константин Сазонов.

По предварительным данным, попасть в помещение можно было через скрытые проходы, замаскированные металлическими листами. Получился буквально подпольный криптобизнес.

На площадку прибыли полицейские для осмотра и изъятия оборудования. Служба безопасности завода взаимодействует с правоохранителями, чтобы установить организаторов.

Сколько времени работала ферма, какую криптовалюту добывала и сколько заработали ее владельцы, в сообщении не уточняется. Неизвестно и то, кто обеспечил доступ к заводским помещениям. Поэтому объявлять виновными сотрудников предприятия пока оснований нет.

RSS: Новости на портале Anti-Malware.ru