


300 ТБ музыки из сервиса Spotify утекли на торренты

300 ТБ музыки из сервиса Spotify утекли на торренты

300 ТБ музыки из сервиса Spotify утекли на торренты

Spotify оказался в центре громкого скандала из-за крупнейшей утечки музыки за всю историю стриминга. По данным даркнет-библиотеки Anna’s Archive, с платформы якобы было скачано почти 300 ТБ аудиоконтента, который уже распространяется на торрентах.

22 декабря Spotify подтвердил слив и заявил, что выявил и отключил «вредоносные пользовательские аккаунты», которые занимались незаконным скрейпингом и обходом DRM-защиты:

«Мы внедрили дополнительные меры защиты и продолжаем мониторинг подозрительной активности. С первого дня мы стоим на стороне артистов и боремся с пиратством», — говорится в заявлении компании.

Ранее Spotify также сообщил Android Authority, что третья сторона получила несанкционированный доступ, выгрузила публичные метаданные и «с использованием нелегальных методов» смогла получить доступ к части аудиофайлов.

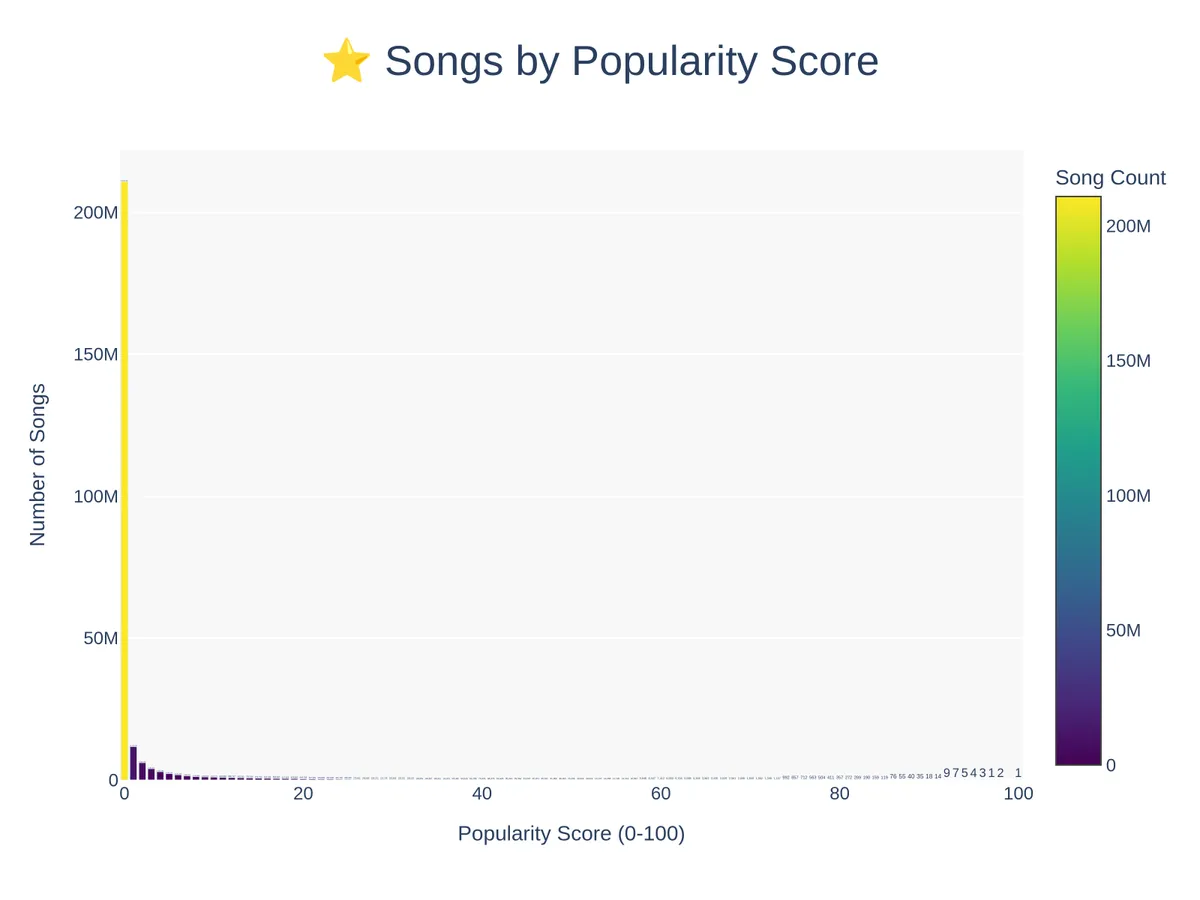
И вот это самое слово «часть» — ключевое. По утверждению Anna’s Archive, в Сеть попало около 86 миллионов треков — это примерно 37% всей музыкальной библиотеки Spotify, но при этом они якобы покрывают 99,9% всех прослушиваний на платформе.


Основные детали утечки выглядят так:

  • большинство файлов сохранены в оригинальном формате OGG Vorbis 160 kbps;
  • треки с нулевой популярностью были перекодированы до 75 kbps, чтобы сэкономить место;
  • выгружено 256 миллионов строк метаданных, охватывающих 99,6% всех прослушиваний;
  • собрано 186 миллионов уникальных ISRC-кодов — глобальных идентификаторов музыкальных записей (аналог ISBN у книг);
  • восстановлен почти полный JSON-аналог API Spotify: с артистами, альбомами, обложками и всей служебной информацией.

Все эти данные уже выложены в виде SQL-баз, доступных для запросов.

Anna’s Archive называет себя не пиратами, а «архивистами». В своём блоге группа объясняет, что цель проекта — долговременное сохранение всей музыки, а не только хитов.

По мнению авторов проекта, Spotify слишком ориентирован на популярность и коммерцию, а миру нужен «авторитетный набор торрентов, представляющий всю музыку, когда-либо созданную».

Файлы распространяются в собственном формате Anna’s Archive Containers (AAC), который проект использует уже несколько лет. Метаданные опубликованы сразу, а сами аудиофайлы будут выкладываться поэтапно, крупными блоками и отсортированными по популярности.

Так что реальные последствия этой истории — для Spotify, правообладателей и музыкальной индустрии в целом — станут заметны не сразу, а со временем.

Spotify, в свою очередь, продолжает расследование и подчёркивает, что работает с партнёрами по отрасли для защиты авторских прав. Но, судя по масштабам произошедшего, этот инцидент ещё долго будет всплывать в обсуждениях и явно войдёт в историю.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru